Explora nuestra Guía de ransomware para conocer la amenaza que representa para tu negocio, los efectos de un ataque y lo que puedes hacer para proteger tus endpoints.
Publicado: 2/12/2025
Escrito por: Lizzie Danielson
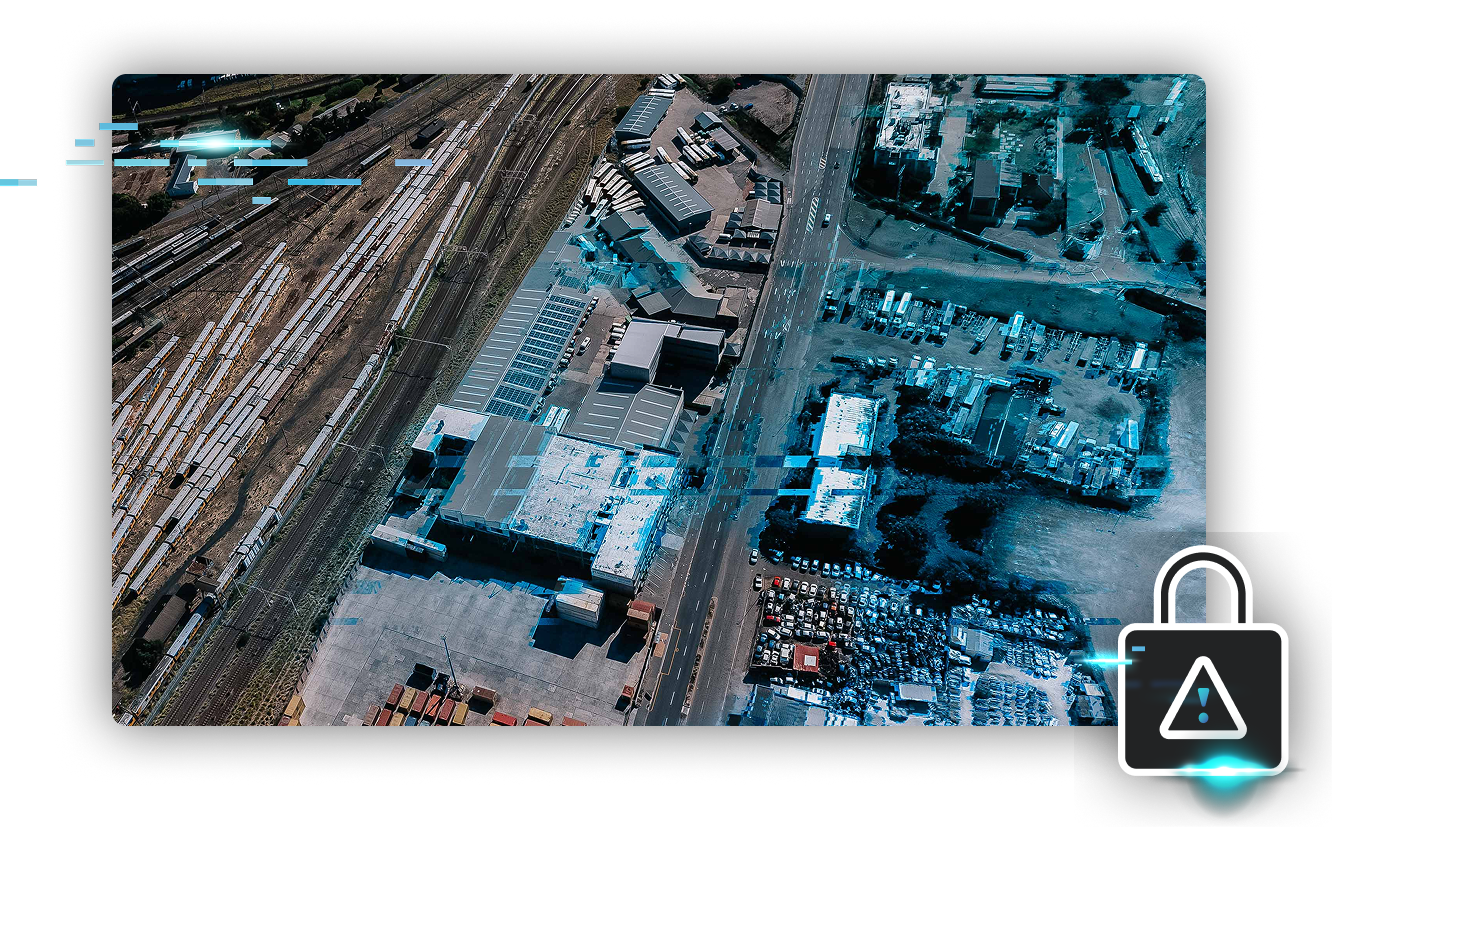
El ataque de ransomware a Transnet fue una interrupción cibernética importante que afectó principalmente a Transnet, una empresa estatal de logística de Sudáfrica. Este ataque, ocurrido en 2021, causó interrupciones operativas generalizadas en sectores críticos como el transporte marítimo y la logística. Puso de relieve la creciente amenaza del cibercrimen sobre la infraestructura nacional y subrayó la urgente necesidad de mejorar las defensas de ciberseguridad.
El ataque de ransomware a Transnet fue un incidente cibernético en el que los atacantes implementaron ransomware malicioso para cifrar los sistemas de Transnet. Su objetivo principal era interrumpir las operaciones y exigir un rescate a cambio de las claves de descifrado. El ataque se manifestó como un cuello de botella en la cadena de suministro, que afectó a los puertos y la logística de carga. Si bien no se reveló la variante exacta de ransomware, formó parte de una tendencia más amplia de ataques a industrias de alto riesgo.
El ataque ocurrió en julio de 2021, con interrupciones críticas que surgieron alrededor del 22 de julio de 2021. Este período marcó un capítulo importante en la historia de la ciberseguridad de Sudáfrica y sacó a la luz las devastadoras consecuencias de los ataques de ransomware en servicios esenciales.
Las identidades detrás del ataque de ransomware a Transnet siguen siendo desconocidas. Sin embargo, algunos expertos en ciberseguridad especulan que el ataque fue orquestado por un actor de amenazas sofisticado o un grupo con experiencia en ataques a infraestructura crítica. Investigaciones posteriores no han identificado de manera concluyente a los responsables.
Es probable que el ransomware se infiltrara en los sistemas de Transnet a través de correos de phishing o aprovechando vulnerabilidades sin parchear. Una vez dentro, se propagó rápidamente, cifrando archivos en toda la red. Al atacar los sistemas de tecnología operativa (OT), los atacantes lograron causar una interrupción significativa en las terminales de contenedores y la logística asociada.
Transnet fue la principal víctima, pero el ataque afectó indirectamente a las cadenas de suministro y el comercio marítimo en Sudáfrica. Puertos como Durban, Ciudad del Cabo y Ngqura sufrieron el mayor impacto de las interrupciones. Importadores, exportadores y otras partes interesadas en el comercio mundial también enfrentaron efectos secundarios, lo que amplificó el impacto.
Aunque no se revelaron demandas de rescate específicas, es muy probable que los atacantes solicitaran el pago en criptomoneda, una práctica común en las campañas de ransomware. No está claro si Transnet cumplió con la demanda de rescate u optó por recuperarse mediante sus propias medidas de ciberseguridad.
El código y el comportamiento exactos del ransomware siguen sin revelarse debido a la información técnica limitada de los informes públicos. Sin embargo, mostró características típicas del ransomware moderno, como el cifrado de datos críticos y la desactivación de sistemas clave. El ataque a Transnet mostró la peligrosa intersección entre el ransomware y la tecnología operativa, con énfasis en atacar la infraestructura crítica.
Los atacantes usaron phishing o técnicas de ingeniería social para obtener acceso, combinadas con la explotación de vulnerabilidades conocidas en los sistemas de Transnet. Una vez dentro, el movimiento lateral y el cifrado de archivos vitales dejaron inoperables las operaciones de la empresa.
Dominios de correo electrónico y direcciones IP sospechosas dirigidos a proveedores de Transnet
Archivos cifrados con extensiones inusuales
Tráfico de red elevado o anomalías en los sistemas de infraestructura crítica de Transnet
El ataque de ransomware causó graves interrupciones operativas en los puertos de Sudáfrica, lo que provocó retrasos en la carga y pérdidas financieras en las cadenas de suministro. Transnet declaró fuerza mayor, un paso poco común que puso de relieve la gravedad del ataque. El incidente también dañó la reputación de Transnet y subrayó las debilidades del marco nacional de ciberseguridad.
Transnet tomó medidas inmediatas para recuperarse, incluido el aislamiento de los sistemas infectados y la colaboración con especialistas en ciberseguridad para restablecer la funcionalidad. Los gobiernos y las partes interesadas privadas también trabajaron para mitigar las interrupciones en la cadena de suministro. Las lecciones aprendidas de este incidente subrayan la importancia de contar con programas de ciberseguridad proactivos.
El ransomware específico que atacó a Transnet no ha reaparecido públicamente, pero el ataque expuso vulnerabilidades en la infraestructura crítica que futuras campañas de ransomware podrían aprovechar. La amenaza del ransomware dirigido a sistemas OT sigue siendo muy relevante hoy en día.
Parchea y actualiza los sistemas con regularidad para cerrar vulnerabilidades conocidas.
Realiza capacitaciones frecuentes para los empleados sobre phishing y seguridad del correo electrónico.
Implementa una segmentación sólida para aislar los sistemas OT de las redes de TI.
Implementa herramientas de detección de endpoints para monitorear señales tempranas de intrusiones.
Mantén copias de seguridad offline seguras para garantizar una recuperación rápida.
Mantente informado sobre WannaCry y otras amenazas cibernéticas visitando el Blog de Huntress.
Aprende más sobre estrategias de protección contra ransomware a través de estos recursos de Huntress:
El ransomware es un tipo de malware que corta tu acceso a computadoras, sistemas o redes. Mira el video de nuestro el centro de operaciones de seguridad (SOC) para conocer a fondo la ruta de un ataque de ransomware, para que puedas detectarlo a tiempo, detenerlo y evitar que los hackers se lleven el dinero.

Para cuando ves la nota de rescate, el ataque lleva horas en curso, a veces días. El cifrado es el último paso, no el primero. Si solo reaccionas cuando los archivos se bloquean, ya perdiste la parte que importaba.
Es probable que el ransomware infecte los sistemas a través de correos de phishing maliciosos o la explotación de vulnerabilidades sin parchear en el software y la tecnología operativa.
El descifrado normalmente solo es posible con la clave de descifrado de los atacantes, lo que resalta la importancia de la prevención y de mantener copias de seguridad seguras.
Los sectores de logística y transporte fueron los más afectados, con impactos generalizados en importadores, exportadores y rutas comerciales globales.
Implementa medidas sólidas de ciberseguridad, capacita a los empleados en seguridad de correo electrónico, corrige vulnerabilidades sin demora y despliega herramientas de detección y respuesta tempranas.