Explora nuestra Guía de ransomware para conocer la amenaza que representa para tu negocio, los efectos de un ataque y lo que puedes hacer para proteger tus endpoints.
Publicado: 2/12/2025
Escrito por: Lizzie Danielson
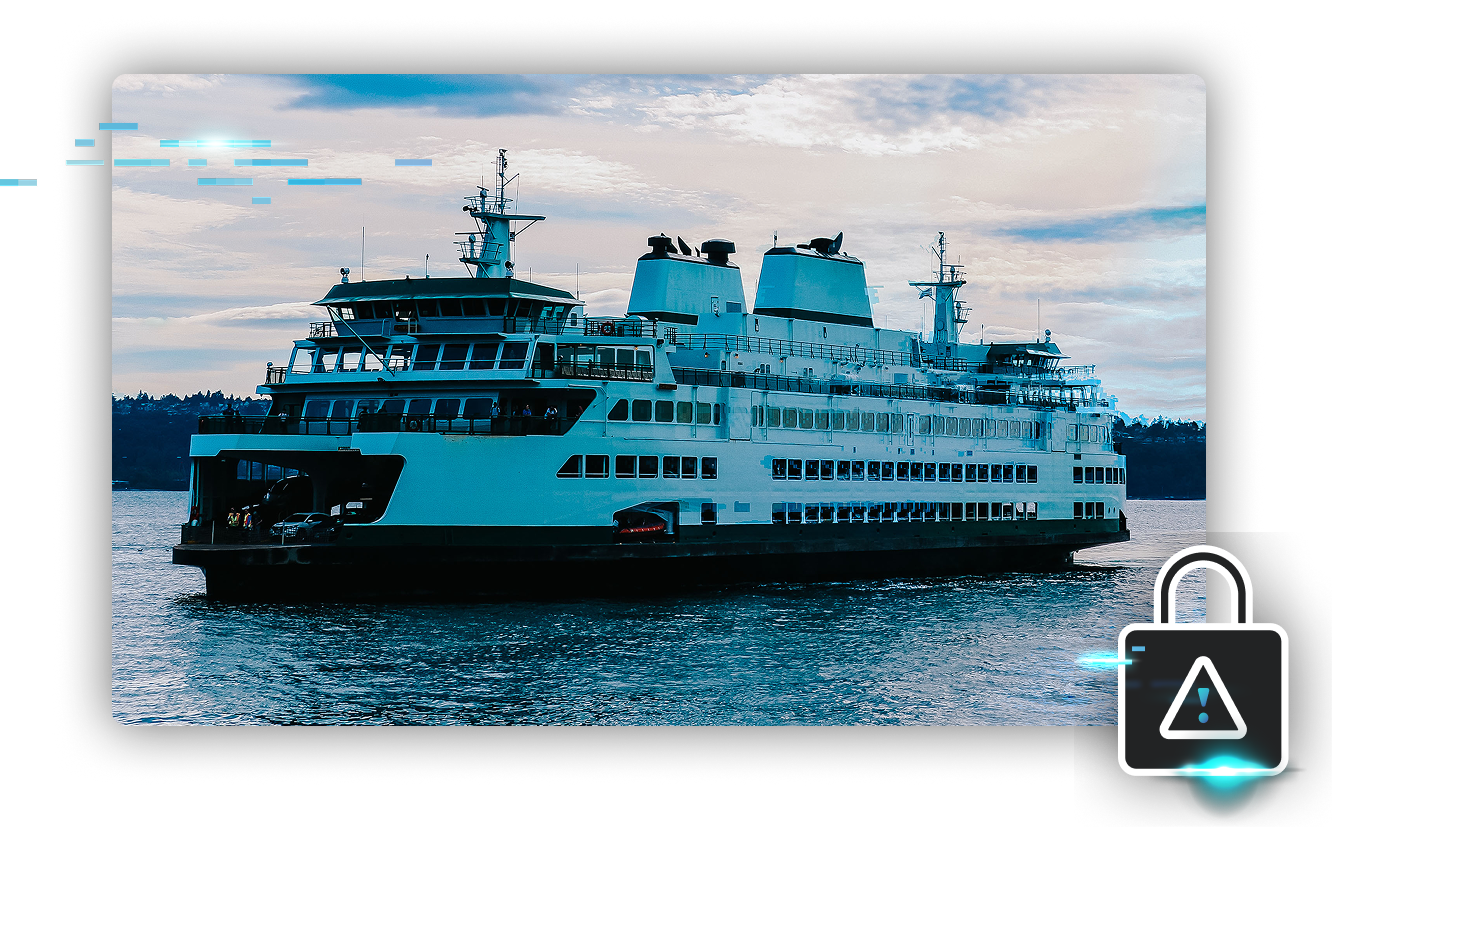
El ataque de ransomware a Steamship Authority fue un incidente cibernético grave dirigido a Woods Hole, Martha's Vineyard y Nantucket Steamship Authority en junio de 2021. Este ataque interrumpió las operaciones de los ferris, retrasó los viajes de pasajeros y carga, y mostró las vulnerabilidades de la infraestructura de transporte crítica frente a las amenazas de ransomware.
El ataque ocurrió el 2 de junio de 2021, lo que provocó impactos inmediatos en las reservas de ferris, los servicios en línea y las operaciones diarias. La recuperación se extendió por varios días, a medida que los sistemas se restauraban gradualmente.
Las identidades detrás del ransomware usado en este ataque siguen siendo desconocidas. Los expertos en seguridad sospechan la participación de un grupo de ransomware sofisticado, posiblemente con motivos financieros.
El ataque comenzó cifrando sistemas de TI clave, lo que provocó interrupciones en el sistema de reservas y en el funcionamiento del sitio web de Steamship Authority. Los pasajeros que intentaban reservar o modificar viajes recibían mensajes de error, mientras que los sistemas internos requirieron esfuerzos de restauración extensos.
La víctima principal fue la propia Steamship Authority. Sin embargo, el impacto más amplio alcanzó a los pasajeros, a las empresas que dependen del envío oportuno de carga y a las comunidades locales de Martha's Vineyard y Nantucket, que enfrentaron interrupciones en sus viajes.
No se ha revelado si se exigió un rescate específico en este caso. Steamship Authority declaró públicamente que no negociaría ni pagaría rescates, y en cambio se enfocó en la recuperación.
El tipo de ransomware y el código fuente usado en el ataque no se han detallado públicamente. Sin embargo, como otras campañas de ransomware, probablemente utilizó correos de phishing o aprovechó vulnerabilidades sin parchear para obtener acceso y cifrar los sistemas objetivo.
El ataque probablemente involucró TTPs estándar de ransomware, incluidos correos de phishing, el aprovechamiento de vulnerabilidades del sistema y el cifrado de datos críticos para detener las operaciones.
Aunque no se han revelado IoCs específicos para este ataque, las organizaciones deben vigilar los adjuntos de correo maliciosos, la actividad inusual de cifrado de datos y las anomalías en el tráfico de red como señales generales de actividad de ransomware.
Este ataque causó una interrupción operativa significativa, retrasó los horarios de los ferris y afectó a los negocios locales. Las pérdidas financieras incluyeron ingresos perdidos por la interrupción de los servicios y gastos relacionados con la restauración de los sistemas. En términos de reputación, puso en evidencia las vulnerabilidades en servicios críticos.
Steamship Authority recurrió rápidamente a expertos en ciberseguridad para contener el daño, restaurar las copias de seguridad e implementar medidas de seguridad mejoradas. La recuperación tomó varios días, con esfuerzos continuos para reforzar sus sistemas frente a futuras amenazas.
No hay indicios de que esta campaña de ransomware específica siga activa. Sin embargo, amenazas de ransomware similares continúan evolucionando y dirigiéndose a infraestructuras críticas en todo el mundo.
Para prevenir ataques de ransomware como este, las organizaciones deben:
Actualizar y parchear los sistemas regularmente para corregir vulnerabilidades.
Capacitar a los empleados para reconocer intentos de phishing.
Implementar copias de seguridad sólidas y planes de recuperación ante desastres.
Usar firewalls y herramientas de seguridad para endpoints con el fin de monitorear el tráfico de red.
Mantente informado sobre el ciberataque a Steamship Authority y otras amenazas cibernéticas visitando el Blog de Huntress.
Aprende más sobre estrategias de protección contra ransomware a través de estos recursos de Huntress:
El ransomware es un tipo de malware que corta tu acceso a computadoras, sistemas o redes. Mira el video de nuestro el centro de operaciones de seguridad (SOC) para conocer a fondo la ruta de un ataque de ransomware, para que puedas detectarlo a tiempo, detenerlo y evitar que los hackers se lleven el dinero.

Para cuando ves la nota de rescate, el ataque lleva horas en curso, a veces días. El cifrado es el último paso, no el primero. Si solo reaccionas cuando los archivos se bloquean, ya perdiste la parte que importaba.
Este ransomware probablemente se propagó a través de correos de phishing o aprovechando vulnerabilidades en sistemas desactualizados. Su función principal fue cifrar sistemas de TI críticos.
No existe un registro público de un desencriptador universal para este ransomware. A menudo se necesita ayuda profesional de ciberseguridad para abordar este tipo de ataques.
Este ataque se dirigió específicamente a la industria del transporte y afectó los servicios de ferris vitales para las comunidades locales y los negocios.
Las empresas pueden protegerse implementando protocolos sólidos de ciberseguridad, capacitando a los empleados para detectar intentos de phishing, manteniendo los parches del sistema actualizados y desarrollando estrategias de respaldo confiables.