
El cibercrimen está evolucionando: entérate en el stand de Huntress

El cibercrimen está evolucionando: entérate en el stand de Huntress

23 al 26 de marzo  |  South Expo, Stand 3301

Nuevas estrategias, nuevas tácticas, nuevas amenazas: los hackers están cambiando las reglas del juego. Descubre cómo adelantarte a ellos en RSAC 2026 con Huntress.

Huntress platform

Únete a nosotros: Huntress After Hours

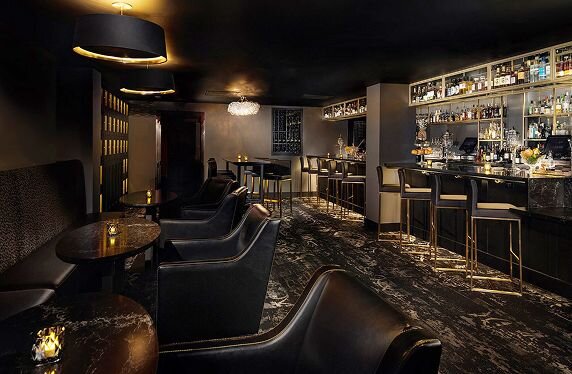
Elements Bar & Lounge

165 O'Farrell St, 4th Floor

San Francisco, CA 94102

Miércoles, 25 de marzo | 6:00 p. m.-8:00 p. m.


Únete a Huntress y tus colegas en un encuentro exclusivo donde podrás comer, beber y relajarte con otros profesionales de seguridad. Hablaremos de tecnología, compartiremos anécdotas desde el frente de batalla y te mostraremos cómo nuestro equipo caza amenazas reales todos los días.

Huntress platform

Pasa por el stand #S-3301

Tenemos más de 20 sesiones breves en el stand, a cargo de quienes viven a diario en las trincheras de la defensa cibernética. Desde tácticas reales del oficio hasta guías prácticas, nuestros expertos te mostrarán qué está pasando de verdad y qué puedes hacer al respecto. Ven por el contenido, quédate por las historias de batalla y vete sabiendo más de lo que sabías al llegar.

Huntress platform

Equípate con Ransomwear

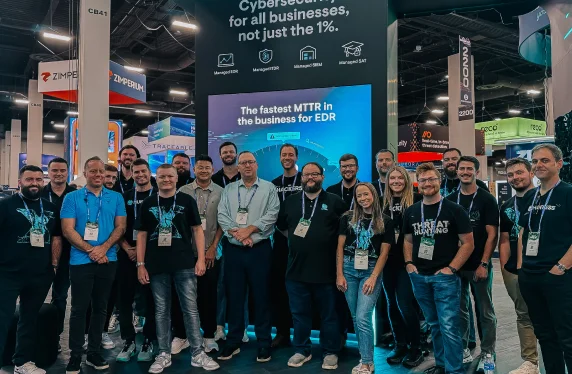
Consigue tu camiseta de Huntress y equípate con lo último en Ransomwear. Pasa por el stand para ver cómo acabamos con el ransomware en la vida real, conocer al equipo y llevarte ideas de seguridad reales (y regalos) que valen la pena.

Sesiones en el teatro del stand

Pasa por S-3301 y escucha para tener la oportunidad de ganar

  • 5:15 p. m.-5:30 p. m. - Cazando fantasmas: diseccionando la operación SocGholish
  • 5:30 p. m.-5:45 p. m. - La fatiga por alertas es real: así silenciamos el ruido
  • 5:45 p. m.-6:00 p. m. - Enseña a tu firewall humano a pensar como un hacker
  • 6:00 p. m.-6:15 p. m. - Adelántate a las amenazas: cierra las brechas de postura de endpoint e identidad
  • 6:30 p. m.-7:00 p. m. - El manual de los hackers y sesión de preguntas y respuestas con el equipo Huntress DE&TH
  • 11:00 a. m.-11:15 a. m. - Defendiendo al resto de nosotros
  • 12:00 p. m.-12:15 p. m. - Defendiendo al resto de nosotros
  • 1:00 p. m.-1:15 p. m. - Defendiendo al resto de nosotros
  • 2:00 p. m.-2:15 p. m. - Defendiendo al resto de nosotros
  • 3:00 p. m.-3:15 p. m. - Abuso de identidad en Microsoft 365 y Google Workspace
  • 3:30 p. m.-3:45 p. m. - La fatiga por alertas es real: así acallamos el ruido
  • 3:45 p. m.-4:00 p. m. - De React2Shell a Root: anatomía de un ataque moderno a Linux
  • 4:00 p. m.-4:15 p. m. - Enseña a tu firewall humano a pensar como un hacker
  • 4:30 p. m.-4:45 p. m. - La brecha de identidad que no sabías que tenías: Google Workspace
  • 5:00 p. m.-5:15 p. m. - Sobre los rieles: actores de amenazas abusan de Railway.com PaaS como infraestructura de ataque de token de autenticación de Microsoft 365
  • 5:30 p. m.-5:45 p. m. - Exageración vs. daño real: replanteando las prioridades de seguridad
  • 11:00 a. m.-11:15 a. m. - Defendiendo al resto de nosotros
  • 12:00 p. m.-12:15 p. m. - Defendiendo al resto de nosotros
  • 1:00 p. m.-1:15 p. m. - Defendiendo al resto de nosotros
  • 2:00 p. m.-2:15 p. m. - Defendiendo al resto de nosotros
  • 3:00 p. m.-3:15 p. m. - Abuso de identidad en Microsoft 365 y Google Workspace
  • 3:30 p. m.-3:45 p. m. - La brecha de identidad que no sabías que tenías: Google Workspace
  • 3:45 p. m.-4:00 p. m. - De React2Shell a root: anatomía de un ataque moderno a Linux
  • 4:00 p. m.-4:15 p. m. - Exageración vs. daño real: replanteando las prioridades de seguridad
  • 4:15 p. m.-4:30 p. m. - Enseña a tu firewall humano a pensar como un hacker
  • 4:30 p. m.-4:45 p. m. - La fatiga por alertas es real: así silenciamos el ruido
  • 5:00 p. m.-5:15 p. m. - Adelántate a las amenazas: cierra las brechas de postura de endpoint e identidad
  • 5:30 p. m.-6:00 p. m. - El manual de los hackers
  • 11:00 a. m.-11:15 a. m. - Defendiendo al resto de nosotros
  • 12:00 p. m.-12:15 p. m. - Defendiendo al resto de nosotros
  • 1:00 p. m.-1:15 p. m. - Defendiendo al resto de nosotros

Sesiones de oradores

Más información sobre SocGholish al descubierto: lecciones de más de 100 casos de SocGholish
SocGholish al descubierto: lecciones de más de 100 casos de SocGholish

23/3 | 2:20 p. m. hora del Pacífico - 3:10 p. m. hora del Pacífico | HTA-M07

Anna Pham
|
Analista sénior de caza y respuesta, Huntress


SocGholish es una de las operaciones de acceso inicial más efectivas que alimentan a grupos de ransomware como RansomHub. Esta sesión analizará hallazgos de más de 100 casos reales de SocGholish, rastreando su evolución y exponiendo cargas útiles, incluida la avanzada puerta trasera GhostWeaver. Los asistentes se irán con estrategias de detección y mitigación para detener a SocGholish antes de que abra la puerta al ransomware.
Más información sobre Tormentas en el horizonte: cómo defenderse del próximo Storm-2372
Tormentas en el horizonte: cómo defenderse del próximo Storm-2372

24/3 | 8:30 a. m. - 9:20 a. m. hora del Pacífico | HT-T01

Jenko Hwong | Principal Threat Researcher, Huntress


Con Storm-2372 (2025), actores de amenazas rusos usaron OAuth Device Code Phishing para abusar del proceso de registro de dispositivos y secuestrar el token de autenticación de actualización principal. Esta sesión recreará el ataque y comparará la actividad válida, mostrando el registro, las políticas de acceso y las reglas de detección. Los asistentes se llevarán una guía de implementación concreta y qué se puede cambiar para mitigar, detectar y responder con mayor eficacia. Esto describe el phishing mediante código de dispositivo.

Más información sobre Domina el Threat Hunting: práctica con Elastic y herramientas forenses
Domina el Threat Hunting: práctica con Elastic y herramientas forenses

3/24 | 8:30 a. m. - 10:30 a. m. hora del Pacífico | LAB2-T01

Edward Crowder
| Investigador principal, Crowder Empresarial Consulting

Anna Pham
| Analista sénior de caza y respuesta, Huntress


Sumérgete en una intrusión real de Latrodectus que duró dos meses, usando Elastic Stack, CyberChef, Volatility y Wireshark. Los participantes rastrearán tráfico de red, volcados de memoria y datos de SIEM para descubrir la cadena de ataque completa, desde el cargador de JavaScript hasta la exfiltración de datos. Obtén experiencia práctica con herramientas estándar de la industria mientras desarrollas habilidades prácticas de caza de amenazas.

Reserva tu sesión en el stand

Asegura 20 minutos con el equipo de Huntress en RSAC para conversar cara a cara, resolver tus dudas más importantes y salir con un plan claro y práctico para tu stack de seguridad.

Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad
Huntress platform

Informe de ciberamenazas de Huntress 2026

Entre cambios de estrategia, optimización de los manuales de ataque y la mejora de sus técnicas, los hackers movieron el tablero en 2025.