


Ebook
El adversario impulsado por IA
Descubre cómo el adversario impulsado por IA de hoy convierte en arma el phishing y la ingeniería social, con incidentes reales que Huntress ha investigado. Obtén la descarga.
Las RMM, o herramientas de monitoreo y gestión remota, están prácticamente en todas partes en TI. Y por buenas razones. Dan a los equipos acceso rápido para mantener todo funcionando (y corregir los obvios "errores de capa 8"). El experto en tecnología de tu organización, a unos pasos de distancia, puede ver tu pantalla y mover tu mouse, todo mientras parece una sesión remota normal.
Ahora pon ese mismo acceso en manos de un atacante, y podrá ejecutar comandos, moverse por cada máquina de la red y desactivar silenciosamente las herramientas de seguridad que lo vigilan. Es el escenario perfecto para el ransomware, que corre por el mismo canal confiable del que dependen los equipos de TI todos los días.
En este evento virtual en vivo, analizaremos por qué las RMM crean una amenaza tan persistente, una en la que hemos visto un aumento del abuso del 277% año tras año. Pero terminaremos con una nota positiva, mostrándote lo que se necesita para cerrar la brecha, más allá de la simple visibilidad.


Recursos relacionados
Descubre cómo el adversario impulsado por IA de hoy convierte en arma el phishing y la ingeniería social, con incidentes reales que Huntress ha investigado. Obtén la descarga.
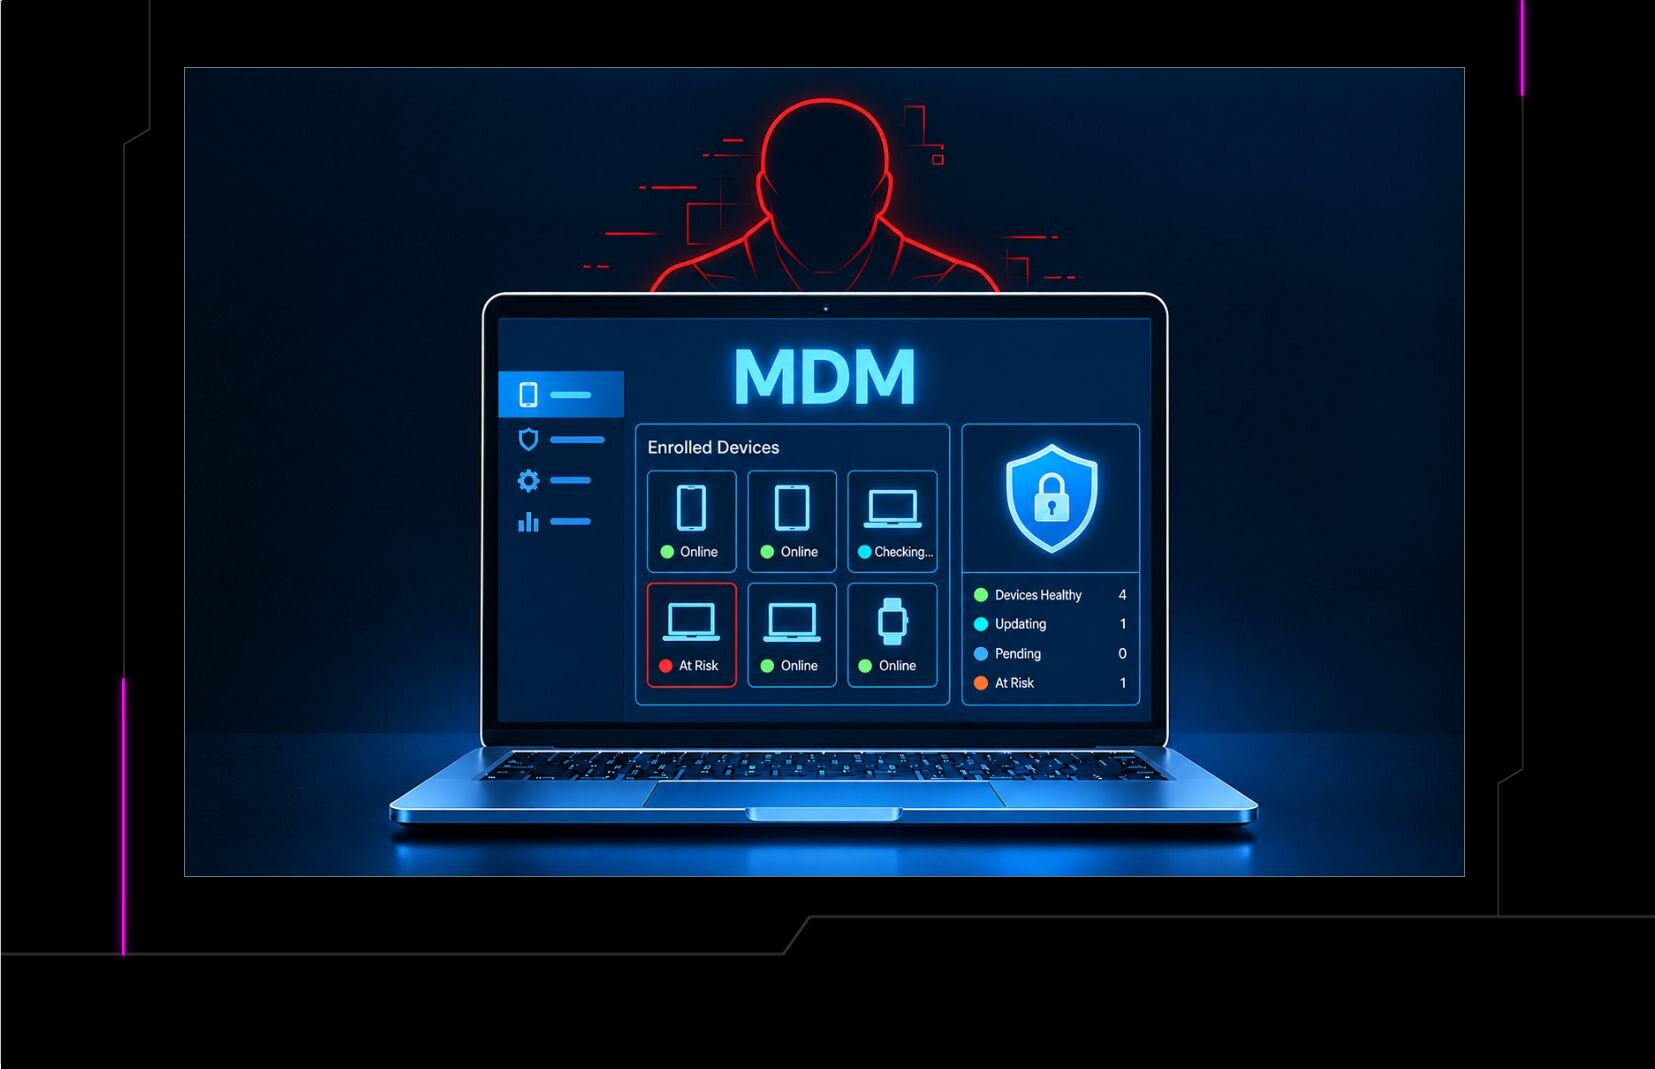
Los atacantes abusan de plataformas MDM legítimas para implementar herramientas de RMM no autorizadas, convirtiendo la gestión de dispositivos en una vía para el acceso remoto y la persistencia.

Dos RCE críticas de PHP, CVE-2026-109618 y CVE-2026-109619, se filtraron antes del parche. Descubre qué se sabe, quién está expuesto y cómo prepararte ahora.
En esta sesión, presentamos el nuevo Managed ITDR, impulsado por nuestra capacidad más reciente, las aplicaciones fraudulentas, creado desde cero para proteger los entornos de Microsoft 365 sin ruido ni conjeturas.

Una función poco conocida de .NET permite a los atacantes ejecutar código malicioso dentro de aplicaciones confiables firmadas por Microsoft sin explotar ni una sola vulnerabilidad. Descubre exactamente cómo funciona.

KongTuke creó una extensión del navegador falsa que les dice a los usuarios que su navegador falló y necesita un análisis. No es así. Huntress rastreó esta campaña hasta un actor de amenazas que hemos estado siguiendo desde 2025.

Lo que parecía una campaña estándar de infostealer en Python se convirtió en algo más deliberado: un actor de amenazas que combinó herramientas personalizadas con PureRAT, disponible de forma comercial. Así se desarrolló la progresión.
El malware no siempre se anuncia. El equipo del SOC de Huntress explica las técnicas de análisis manual para desarmar puntos de apoyo persistentes. Cubrimos el proceso paso a paso, desde el primer artefacto hasta el panorama completo.
Todas las máquinas con Windows incluyen cmd.exe, y los atacantes lo han aprovechado por años. Así funciona la ofuscación de DOS en el mundo real, incluyendo un caso real de cómo TrickBot lo usa para ocultarse.
[Summary text goes here]
