

Ficha técnica
¿Qué quieres de tu solución de ITDR?
Elegir la solución correcta de detección y respuesta ante amenazas de identidad (ITDR) empieza por entender qué necesitas realmente.
Los cibercriminales no esperan permiso. Se infiltran, actúan rápido y buscan el máximo daño. Pero nosotros también.
En esta sesión, desglosamos los ataques reales que nuestro el centro de operaciones de seguridad (SOC) detuvo antes de que pudieran tumbar negocios. Aquí va un adelanto:
🔥 Robo de credenciales en telecomunicaciones: un atacante se mantuvo oculto durante semanas, recopilando credenciales y mapeando el Active Directory.
🔥 Cobalt Strike en salud: un actor malicioso evadió el MFA en una red de ortopedia de Nueva Jersey, se movió lateralmente con RDP y preparó un beacon de Cobalt Strike para comunicarse con su servidor.
🔥 RDP por fuerza bruta en mayoristas de alimentos: los atacantes forzaron su entrada a un servidor RDP, escanearon la red y modificaron las reglas del firewall para mantener persistencia.
Esto no son hipótesis: así ocurren los ataques modernos, pero podemos detenerlos—juntos. Te irás con una comprensión más profunda de:


Recursos relacionados
Elegir la solución correcta de detección y respuesta ante amenazas de identidad (ITDR) empieza por entender qué necesitas realmente.
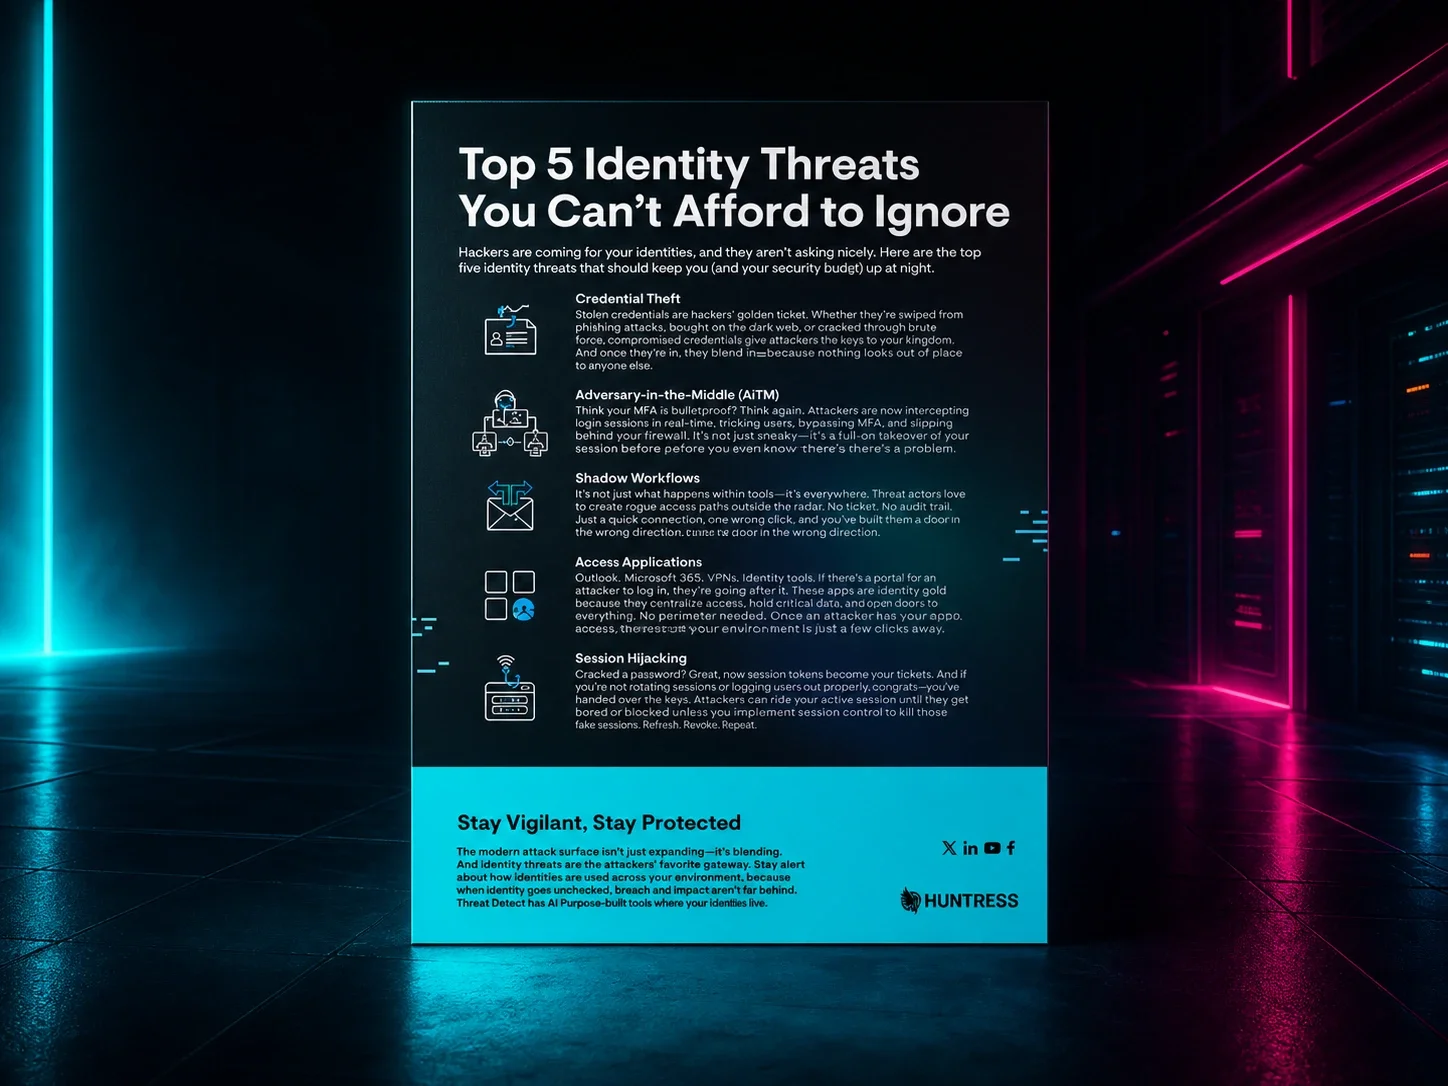
Los cibercriminales van tras tus identidades, y no juegan limpio. Descubre más sobre el robo de credenciales, AiTM, flujos de trabajo ocultos y más.
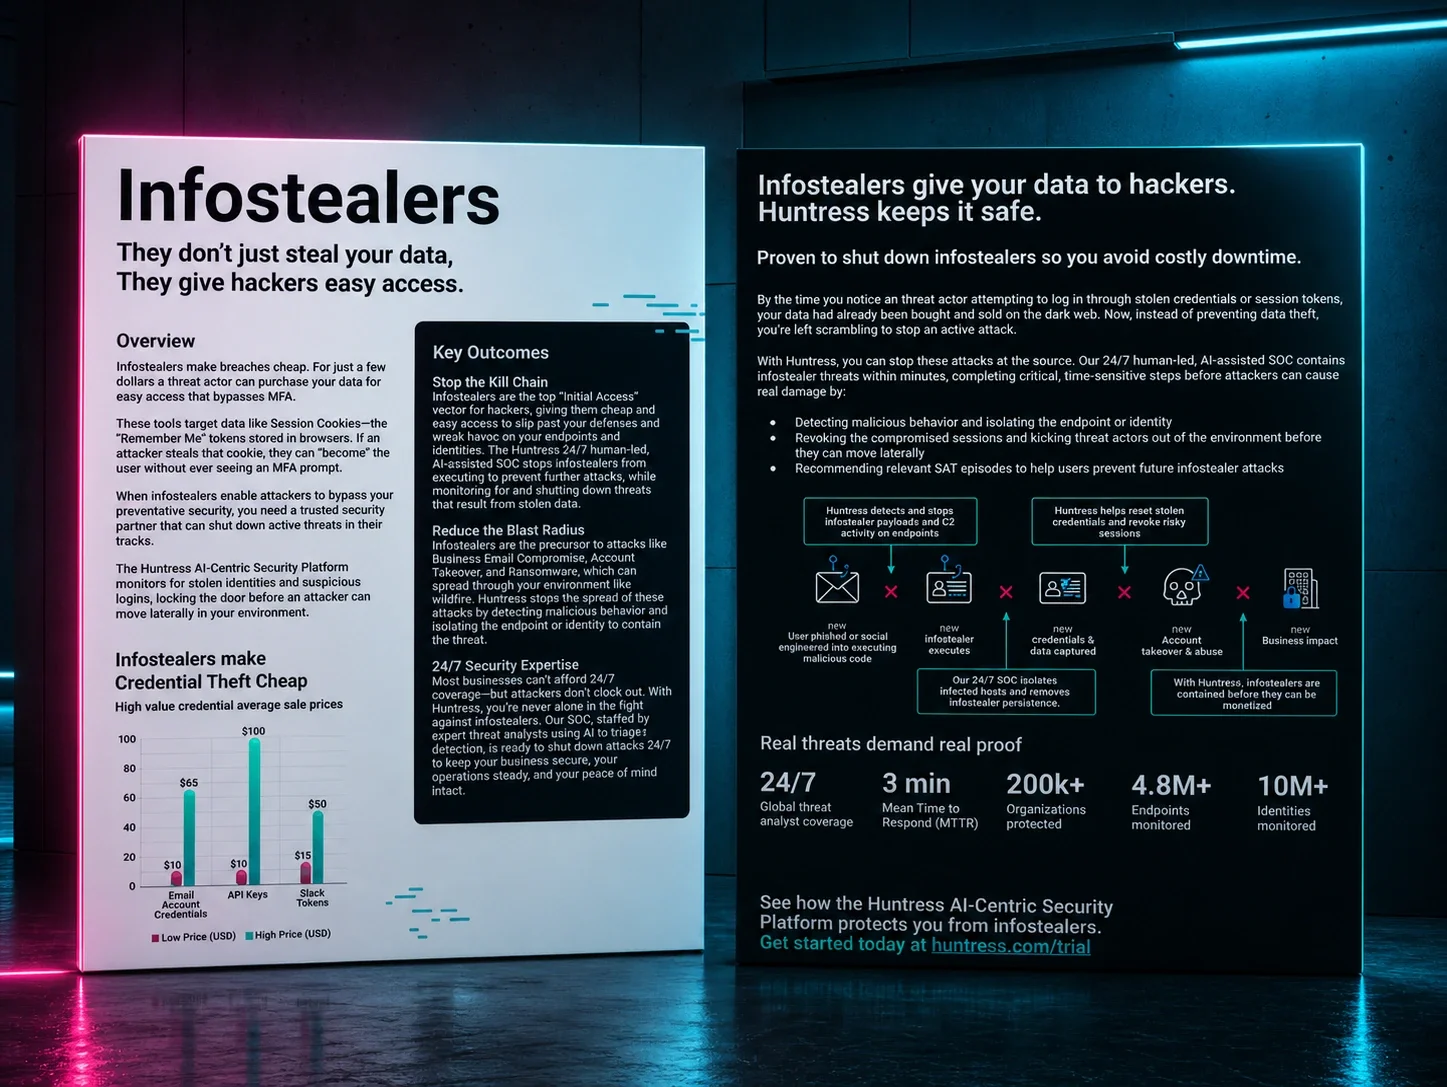
Bloquea infostealers, el robo de credenciales y la toma de control de una cuenta con la plataforma de seguridad impulsada por IA de Huntress y un SOC liderado por humanos 24/7 que detiene rápidamente las amenazas activas.
Descubre cómo el secuestro de sesión permite a los ciberdelincuentes esquivar las barreras de la autenticación multifactor (MFA) y entrar directo a tus datos privados.

A medida que los equipos de seguridad adoptan herramientas de IA, descubre dónde la IA puede ahorrarle tiempo a tu equipo y qué errores vale la pena evitar.
Descubre cómo los datos públicos dispersos se convierten en amenazas cibernéticas. Mira a Truman Kain de Huntress y a Caitlin Sarian, Cybersecurity Girl, analizar los riesgos de identidad en ciberseguridad.
No todas las amenazas vienen de malware; algunas vienen de aplicaciones legítimas. Traitorware, un tipo de las aplicaciones fraudulentas, es como llamamos al abuso de aplicaciones OAuth en Microsoft 365. Los atacantes explotan aplicaciones reales y confiables, como EM Client, para obtener acceso persistente a bandejas de entrada, extraer datos y evadir la detección.
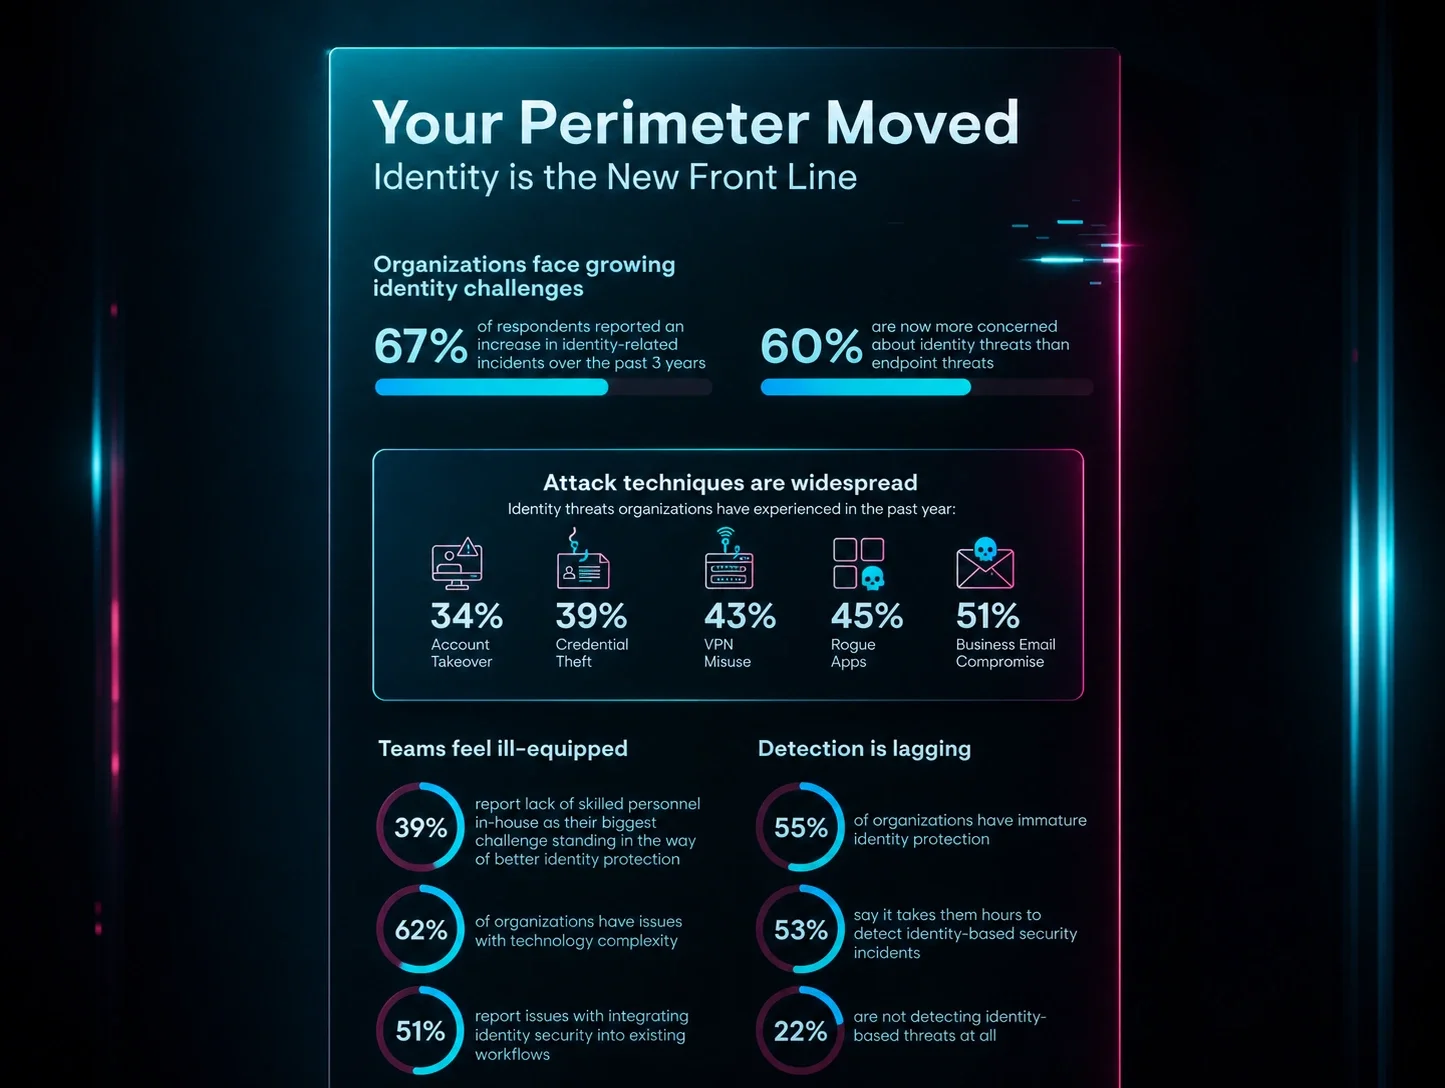
Los hackers están cambiando sus tácticas. En lugar de perder tiempo accediendo a tu red por la vía difícil, van tras tu correo electrónico e infraestructura en la cloud con ataques basados en identidad. El perímetro de seguridad está cambiando, y la identidad es la nueva primera línea de defensa.
Los hackers tienen un nuevo método favorito: la identidad. Entérate de qué son los ataques de identidad, cómo funcionan y cómo ITDR protege a las empresas.
