
La estafa de los mil millones de dólares: Compromiso del correo electrónico empresarial en el sector de la salud

Desde 2020, los costos de las filtraciones de datos en el sector de la salud han aumentado un 53,3%, superando al sector financiero como la industria con más filtraciones. ¿Por qué el sector de la salud se ha convertido en un blanco tan atractivo para los actores de amenazas que buscan perpetrar estafas de BEC? Y, lo que es más importante, ¿qué puede hacer el sector de la salud para combatirlo?

Ver ahora
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad

Desde 2020, los costos de las filtraciones de datos en el sector de la salud han aumentado un 53,3%, superando al sector financiero como la industria con más filtraciones. ¿Por qué el sector de la salud se ha convertido en un blanco tan atractivo para los actores de amenazas que buscan perpetrar estafas de BEC? Y, lo que es más importante, ¿qué puede hacer el sector de la salud para combatirlo?

Foto de perfil de Erin Meyers
Erin Meyers
Principal Product Marketing Manager
Ícono de LinkedIn
Foto de perfil de James O'Leary
James O’Leary
Senior Product Marketing Manager
Ícono de LinkedIn

Recursos relacionados

Más información sobre Battling Business Email Compromise with Huntress ITDR
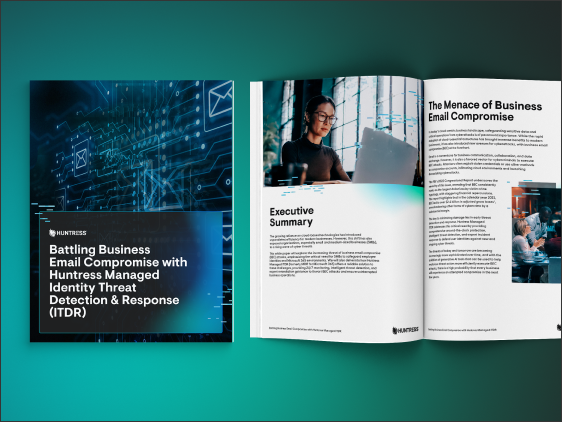
Battling Business Email Compromise with Huntress ITDR
Documento técnico

Business email compromise (BEC) is a threat to businesses of all sizes. This white paper explores the real-world impact of BEC attacks and demonstrates how Huntress ITDR (previously known as MDR for Microsoft 365) delivers early threat detection and swift response to protect businesses against this rising threat.

[PH] Más información sobre phishing

[PH] Huntress ofrece todo lo que buscas en una herramienta de seguridad, diseñada pensando en las necesidades únicas de los equipos de TI y seguridad subcontratados.
Los intentos de phishing pueden aparecer como mensajes de tu banco, tu jefe, tus proveedores de servicios o incluso el gobierno. Un solo clic de un usuario puede comprometer toda una red y, sin querer, permitir que los hackers implementen ransomware, roben información o algo peor.
La mediana del tiempo que tarda un usuario en hacer clic en un enlace e ingresar información es menos de 60 segundos. Con un tiempo de respuesta tan rápido, no sorprende que el phishing sea uno de los métodos preferidos por los hackers. (Informe de Verizon sobre filtraciones de datos de 2024)