

Ebook
El costo real de los ataques basados en identidad
Los ataques de identidad son cada vez más agudos, más rápidos y más difíciles de detectar. La pregunta no es si va a pasar, sino cuándo.
¿Te preocupa que tu negocio pueda ser un blanco fácil para los hackers? Te entendemos. Un stack de seguridad sólido es tu mejor defensa, pero saber si cuentas con las soluciones adecuadas puede ser complicado. No lo dejes al azar.
La mayoría de los negocios no tienen un problema de seguridad. Tienen un problema de cobertura, con herramientas que se superponen en algunos puntos y dejan brechas en otros. No puedes arreglar lo que no has identificado.
Esta lista de verificación te da una forma clara de ver qué cubre tu stack, qué deja sin cubrir y dónde enfocarte a continuación.
Brechas donde no tienes detección ni respuesta reales
Superposiciones donde pagas dos veces por la misma cobertura
Puntos ciegos de identidad que la mayoría de los stacks pasan por alto por completo
Si alguien realmente está monitoreando y respondiendo a las alertas
Revisa cada capa: endpoints, identidades, correo electrónico, registro de logs
Marca qué está cubierto, qué está parcialmente cubierto y qué falta
Prioriza las brechas que representan mayor riesgo
Ciérralas antes de que un atacante las encuentre primero
Una vez que hayas identificado las brechas, descubre cómo la plataforma de seguridad agéntica de Huntress cubre endpoints, identidades y más bajo un mismo techo con un SOC disponible 24/7.
Descarga la lista de verificación y obtén una evaluación honesta de tu stack.
Recursos relacionados
Los ataques de identidad son cada vez más agudos, más rápidos y más difíciles de detectar. La pregunta no es si va a pasar, sino cuándo.

En estos videos, exploraremos los cinco pilares del marco de NIST: identificar, proteger, detectar, responder y recuperar, y te ayudaremos a aplicarlos a tu negocio.
No hay razón para sentirte solo este febrero, ¡los actores de amenazas aman a todos! Esta charla destacará historias de incidentes casi fatales de MSP que lograron proteger a sus clientes del "señor equivocado".
Con la evolución de las regulaciones europeas (y del Reino Unido) como Cyber Essentials y estándares como ISO/IEC 27001 que impulsan la agenda de ciberseguridad, las organizaciones deben ir más allá de las medidas reactivas. El reto está en alinear tu stack de seguridad en crecimiento con estos marcos para crear una estrategia clara, resiliente y que cumpla con la normativa. Únete a nosotros para explorar pasos prácticos para integrar marcos de ciberseguridad comprobados que simplifiquen la complejidad, mejoren la visibilidad y fortalezcan la postura de seguridad de tu organización y de tus clientes.
Esta colección de recursos te da todo lo que necesitas para ejecutar un ejercicio de simulación de mesa y poner a prueba tus procesos y habilidades de respuesta a incidentes.

Mira el evento virtual de Huntress y escucha a nuestro panel de MSP y expertos hablar sobre cómo garantizan una buena higiene cibernética.
Detén las brechas causadas por error humano. Descarga la guía definitiva de Huntress sobre gestión del riesgo humano y aprende a medir, reducir y corregir el comportamiento riesgoso de los empleados.

Descubre cómo Athena, de Huntress, lleva la IA agéntica al SOC, investigando señales de principio a fin mientras los analistas humanos toman la decisión final.
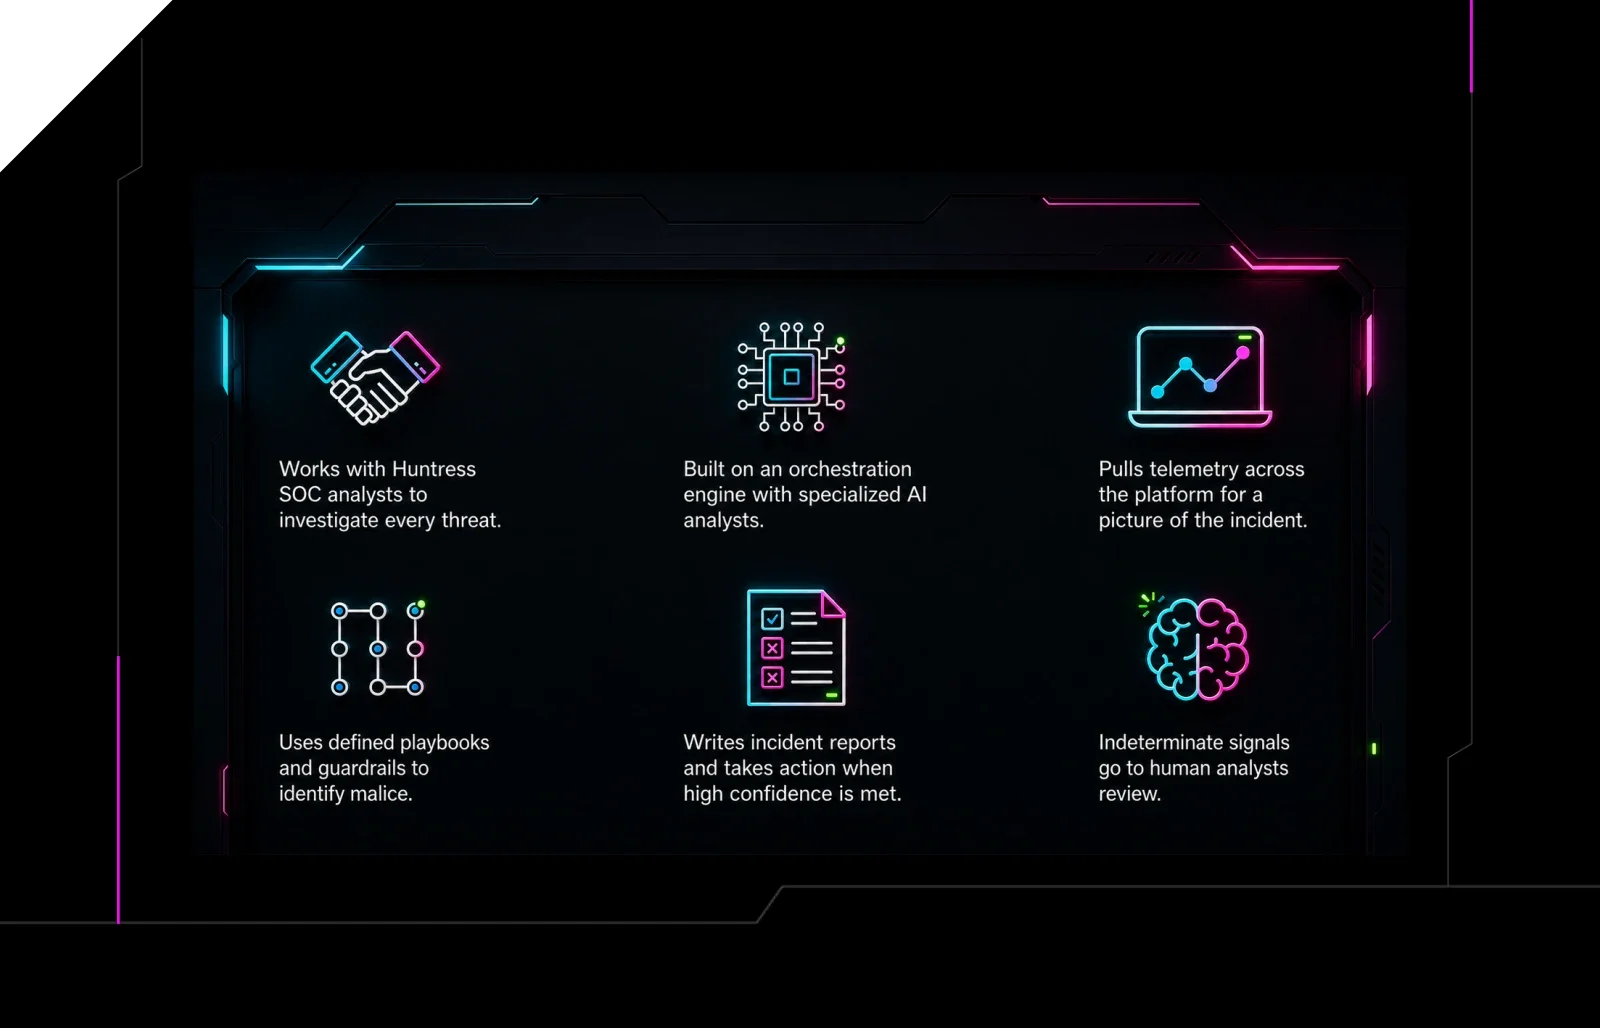
Descubre cómo la triage de señales con IA y la triage del SOC impulsada por IA de Huntress reducen el ruido antes de que llegue a los analistas humanos. Y conoce por qué eso importa para los tiempos de respuesta.
