


Ficha técnica
Ficha técnica de Managed ITDR
Elimina el ruido y defiende tu entorno de Microsoft 365 con Huntress Managed Identity Threat Detection and Response (ITDR).
Joshua Stern, Ph.D. — Joshua Stern Educational Consulting
En ciberseguridad, solemos imaginar a los villanos como figuras en las sombras encorvadas frente a pantallas brillantes, atacando firewalls y robando contraseñas sin piedad. Pero la verdad es más simple y más inquietante a la vez: el "malo" no necesita hackear tus sistemas en absoluto. Basta con que alguien dentro de tu organización cometa un error.
Los incidentes de ciberseguridad relacionados con el elemento humano rara vez se originan en la maldad. Ocurren por la psicología humana normal. Por ejemplo, las personas están programadas para responder rápido ante una urgencia percibida, especialmente cuando un mensaje parece venir de una figura de autoridad y hay una fecha límite cerca. En entornos acelerados, el instinto de actuar rápido puede superar al pensamiento crítico. Del mismo modo, las personas suelen querer ser serviciales y cooperativas; sin embargo, estos rasgos aparentemente positivos se explotan fácilmente con mensajes que apelan a la confianza, la empatía o el deseo de complacer. Además, muchas personas dudan en admitir cuando tienen dudas y se esconden si cometen un error. El miedo a la vergüenza, al juicio o a una sanción disciplinaria es poderoso y puede llevar a empleados bienintencionados a ocultar un error o intentar arreglarlo por su cuenta, lo que a menudo empeora las cosas. Esta combinación de gatillos psicológicos —urgencia, disposición a ayudar y vergüenza— puede ser explotada con destreza por actores de amenazas que entienden que el blanco más vulnerable de cualquier red es la mente humana.
Según el informe Verizon 2025 Data Breach Investigations Report (Verizon, 2025), casi el 60% de las brechas involucran el elemento humano: errores como el mal uso de credenciales, clics en phishing o simplemente el clásico error humano. Imagina a un fabricante de autos presumiendo de sus frenos de clase mundial, aunque la mayoría de los accidentes sigan ocurriendo porque los conductores pisan el pedal equivocado. Así estamos hoy con la ciberseguridad. Nuestras inversiones críticas en soluciones de seguridad pueden verse fácilmente burladas en minutos por el error de un empleado.
Esta es la realidad emocional de la que la mayoría de los líderes no habla: cuando ocurren esos errores, los empleados no son solo endpoints en un gráfico de riesgo. Son personas. Son seres humanos falibles que sienten vergüenza, culpa, incluso miedo. Repiten el momento clave una y otra vez en su mente: "¿¡Por qué hice clic en ese enlace!? ¿¡Por qué no me di cuenta!?". Mientras tanto, el equipo de TI se apresura, frustrado porque, sin importar cuántas advertencias envíe, parece que el mensaje nunca llega.
Por eso el security awareness training (SAT) no es opcional: es esencial. Dicho simplemente, el objetivo del SAT es educar a los usuarios de forma que se logren resultados de seguridad reales, como reducir el riesgo humano y la probabilidad de incidentes de seguridad. El SAT debe generar un cambio de comportamiento duradero. Para lograrlo, necesitas una capacitación que los empleados realmente empiecen (¡y completen!) y contenido que de verdad retengan. El SAT debe catalizar un cambio de comportamiento que mejore tu postura de seguridad y lleve a una cultura en la que los empleados vean la seguridad como algo valioso para el negocio, y no solo como "eso de lo que TI nos sigue molestando".
Lamentablemente, el SAT tradicional que la mayoría de las organizaciones conoce se queda muy corto. Se hace una vez al año. Es aburrido. Es teatro de cumplimiento. Y trata a los empleados como casillas por marcar en vez de adultos que quieren hacer lo correcto. Cuando la capacitación se siente irrelevante, la gente se desconecta y los errores siguen ocurriendo.
Imagina que estás frente a tu computadora releyendo otro correo de tu gerente recordándote "amablemente" que completes tu capacitación anual de seguridad. Lo has postergado y evitado durante semanas. Te quedas fijo en la palabra "obligatorio", mientras una sensación de pavor crece en ti, y piensas en todo el trabajo "real" que de verdad necesitas terminar hoy…
La triste realidad es que la mayoría del SAT se siente como una tarea tediosa. Charlas largas. Contenido estático. Sin seguimiento. Este tipo de capacitación está dolorosamente desalineado con la forma en que los adultos realmente aprenden. Sabemos esto porque allá por los años 70, un investigador educativo pionero llamado Malcolm Knowles explicó que los adultos aprenden de manera diferente a los niños. A diferencia de la "pedagogía", que en griego significa "guiar al niño", Knowles introdujo su teoría de aprendizaje de adultos conocida como "andragogía", que identificó principios específicos para educar a usuarios adultos (1970; 1973).
La pedagogía asume que los aprendices jóvenes dependen del docente para la dirección, el conocimiento y la evaluación. El instructor es la autoridad que dicta cómo ocurrirá el aprendizaje de forma jerárquica. Como seguramente recuerdas de la escuela primaria, este enfoque pedagógico suele apoyarse mucho en las charlas magistrales, la memorización mecánica y la motivación externa en forma de calificaciones. Los adultos, sin embargo, no son solo niños grandes. Knowles dejó claro que los adultos requieren un enfoque distinto, y sus ideas siguen siendo tan ciertas hoy como cuando las presentó hace más de 50 años:
Autodirección: los adultos quieren tener control sobre cómo aprenden. Necesitan entender por qué deberían aprender algo antes de invertir esfuerzo en ello.
Experiencia: los adultos aportan toda una vida de experiencia a su aprendizaje, y esta experiencia es un recurso valioso para aprovechar.
Relevancia: los adultos se involucran más cuando el aprendizaje está directamente ligado a desafíos del mundo real y es relevante para su vida profesional o personal.
Aplicación: los adultos prefieren enfoques centrados en problemas y quieren aprender cosas que puedan aplicar de inmediato.
Motivación intrínseca: los adultos se motivan sobre todo por impulsos internos. El aprendizaje debe ser gratificante, significativo y estar alineado con los valores y las metas de los usuarios.
Además, muchos de los modelos populares de ciencia del comportamiento de hoy se basan en los principios andragógicos de Knowles. Por ejemplo, el Modelo de Comportamiento de Fogg (Fogg, 2009) afirma que el comportamiento ocurre cuando la motivación, la capacidad y un estímulo se alinean. Si falla alguno de estos puntos, el cambio no se produce. De forma similar, el Modelo ADKAR (Hiatt, 2006) nos dice que la conciencia es solo el punto de partida del cambio de comportamiento. El deseo, el conocimiento, la capacidad y el refuerzo deben seguir a la conciencia para que esta tenga impacto. A pesar de que esta información está fácilmente disponible, la mayoría de los programas de SAT nunca van más allá de la conciencia: simplemente presentan un montón de información y se detienen ahí. Pero cuando se trata del aprendizaje de adultos, el "cómo" importa tanto como el "qué". Cuando se hace bien, tu SAT puede ser más que informativo; puede ser transformador.
Ahora que sabemos cómo aprenden mejor los adultos, apliquemos la teoría a la práctica del SAT. Aunque no lo creas, tus empleados sí quieren aprender a mantener segura a la empresa. Dado que el SAT es la defensa más directa contra el error humano, es lógico que quieras ofrecer el mejor SAT posible. La buena noticia es que existen buenas prácticas basadas en evidencia para lograrlo. Veamos algunas de ellas a través del enfoque que adopta Huntress Managed SAT:
Cuando el SAT se hace bien, no solo cambia el conocimiento; cambia la cultura. La cultura es el control de seguridad más poderoso que tienes. Las herramientas pueden fallar. Los procesos pueden fallar. Pero la cultura es un comportamiento colectivo que perdura. El SAT efectivo no se trata solo de cumplimiento; se trata de mentalidad. Creo que Huntress te ayuda a cambiar el comportamiento y a construir una cultura de seguridad al ofrecer opciones de capacitación robustas, diversas y personalizables, fundamentadas en las mejores prácticas de aprendizaje de adultos.
En una cultura de seguridad sólida, los empleados no piensan en la seguridad como "esa molesta lista de TI". La ven como parte de su carrera y de su estilo de vida. Hablan de ella en la sala de descanso. Reportan correos sospechosos sin miedo. Así es como la seguridad trasciende el cumplimiento y se convierte en resiliencia.
Seamos honestos. Ningún empleado sueña con más capacitaciones en su vida. Nadie se despierta emocionado por hacer clic en un módulo de seguridad. Pero cuando la capacitación se diseña respetando las preferencias de los adultos que aprenden, cuando se basa en experiencias de la vida real y se entrega con cuidado y creatividad, algo cambia. Los empleados se involucran en vez de esconderse, y siguen resultados positivos.
Entonces, imagina, si quieres, un SAT que realmente funciona. Un SAT que la gente de verdad disfruta. Puede sonar a fantasía, pero no lo es: es una decisión. Una decisión que Huntress hace posible con episodios atractivos basados en historias, escenarios de phishing realistas, simulaciones de amenazas inmersivas, asesoría de defensa contra phishing justo a tiempo y asignaciones basadas en comportamiento diseñadas para ser divertidas y memorables. Todo esto manteniéndose fiel al objetivo de educar a los usuarios sobre la concienciación en seguridad, promover comportamientos más seguros para reducir el riesgo y mejorar la postura de seguridad general de tu organización.
Joshua Stern, Ph.D. — Joshua Stern Educational Consulting
Soy experto en aprendizaje de adultos y educación en línea, con 25 años de experiencia profesional de responsabilidad creciente en diversos entornos académicos y corporativos. Después de obtener mi licenciatura en la Universidad de California en Berkeley, completé mi maestría y doctorado en Educación en UCLA. Mi principal área de interés es el aprendizaje de adultos (andragogía), específicamente en lo relacionado con el diseño y la entrega de programas en línea. Mi pasión por la educación y mi convicción en el poder transformador del aprendizaje en línea me han llevado a dedicar mi carrera a crear experiencias de aprendizaje únicas y atractivas para adultos de todo el mundo. Durante la última década, he dirigido Joshua Stern Educational Consulting. Día a día, tengo la fortuna de hacer lo que amo: ayudar a organizaciones, grandes y pequeñas, a crear o mejorar sus programas educativos.


Recursos relacionados
Elimina el ruido y defiende tu entorno de Microsoft 365 con Huntress Managed Identity Threat Detection and Response (ITDR).

A medida que los equipos de seguridad adoptan herramientas de IA, descubre dónde la IA puede ahorrarle tiempo a tu equipo y qué errores vale la pena evitar.
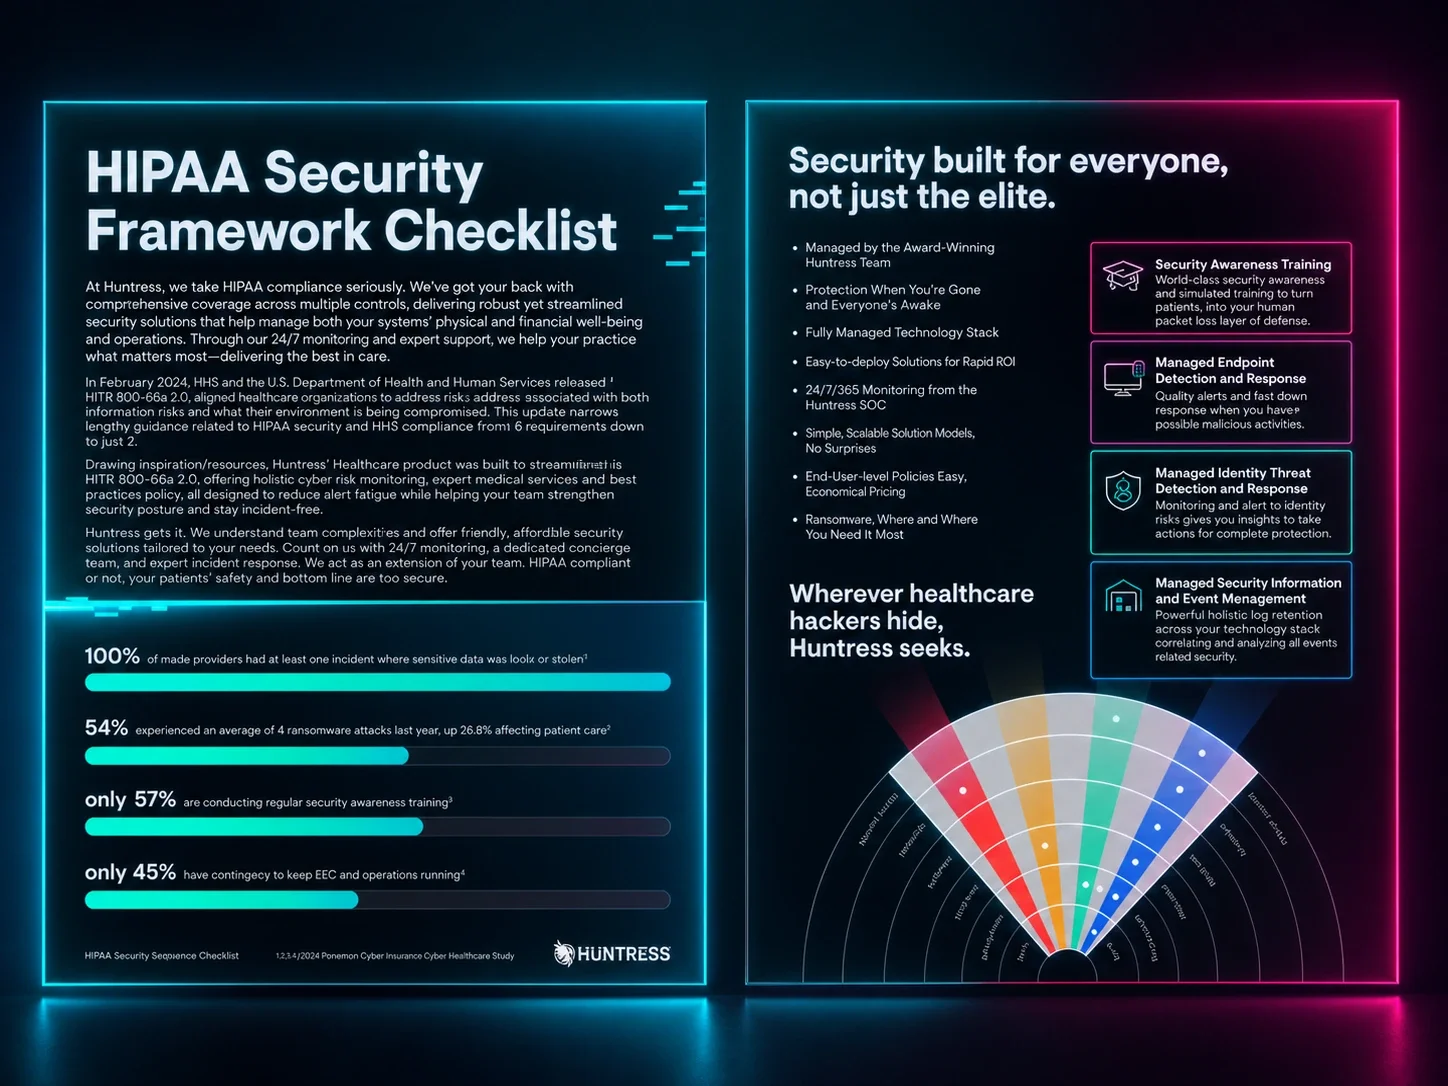
Descubre cómo Huntress Managed SIEM ayuda a asistir con el mapeo de cumplimiento normativo de HIPAA.
Esta no es una sesión en línea cualquiera. Son 90 minutos de información directa sobre las tácticas reales de los atacantes, demostraciones interactivas de productos, estrategias prácticas y la oportunidad de conectarte con expertos de la industria.
Las repercusiones de los ciberataques en el sector de la salud van mucho más allá de las multas económicas. Únete a Huntress para una conversación honesta sobre el panorama cambiante de la ciberseguridad en el sector de la salud.
Mira este interesante evento virtual para descubrir cómo nuestras soluciones Managed EDR (Endpoint Detection & Response) y Managed ITDR (Identity Threat Detection & Response, detección y respuesta ante amenazas de identidad) están dando nueva vida a la seguridad de Microsoft para las organizaciones.
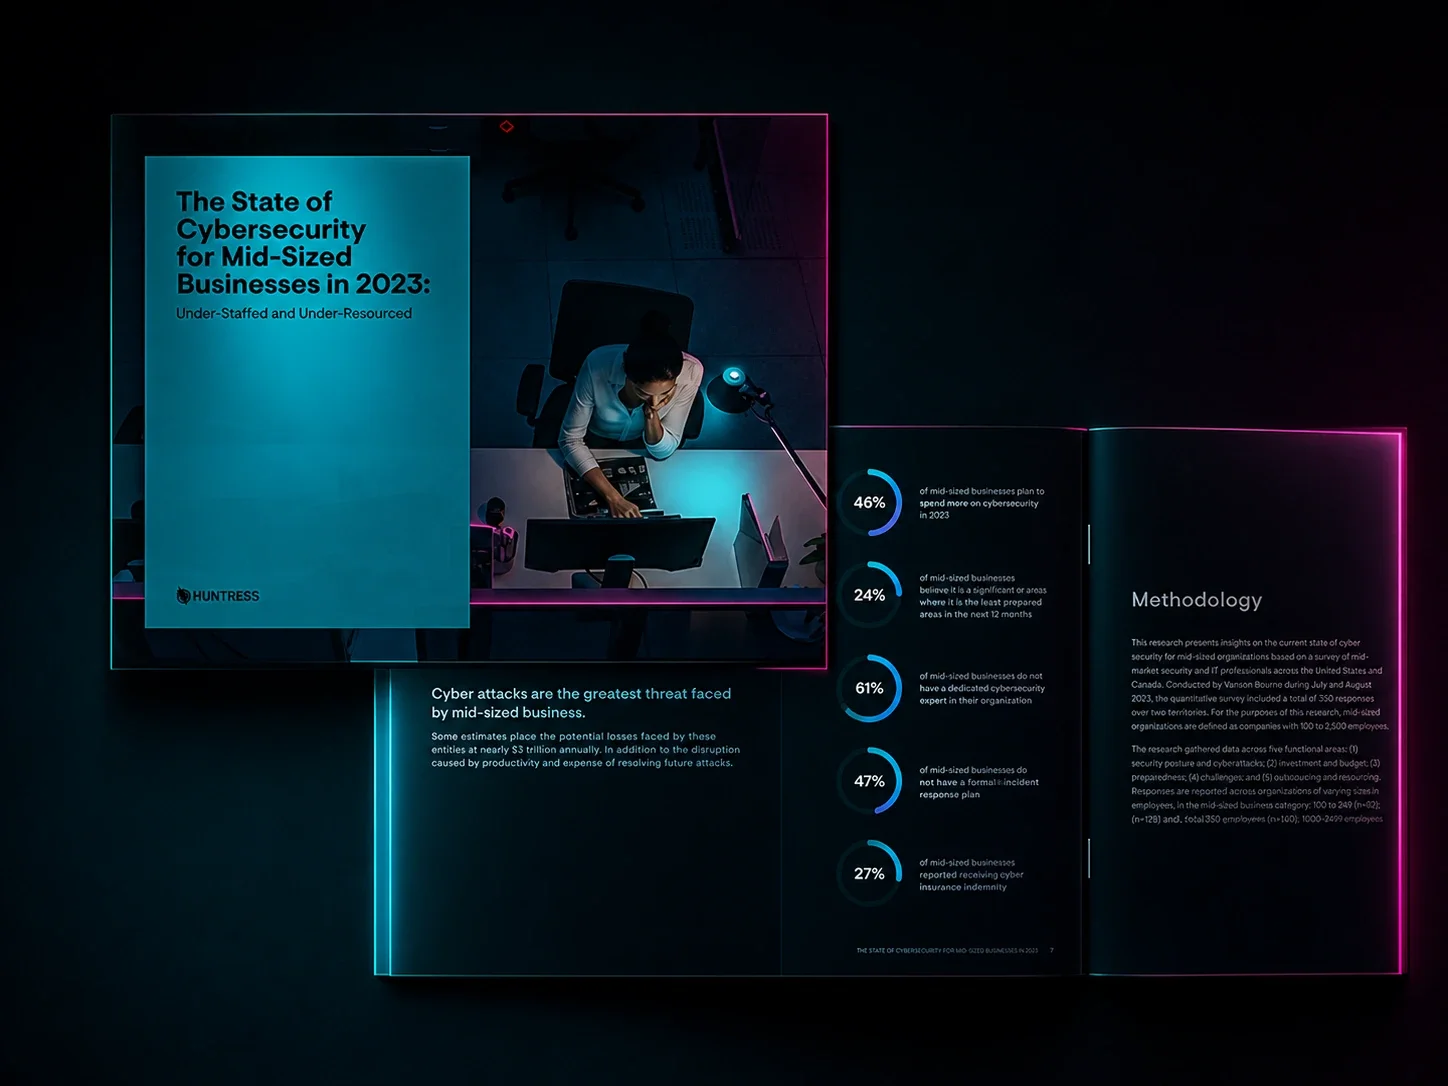
Lee el informe de ciberseguridad de Huntress, que encuestó a más de 250 profesionales de TI en empresas medianas y encontró que muchos se sienten con poco personal, con pocos recursos y sin preparación para enfrentar las amenazas en evolución de hoy.
Explora un marco de madurez en ciberseguridad diseñado para escalar tu práctica de seguridad y tener conversaciones más prácticas con tus clientes. ¡Descarga el eBook hoy!
Huntress puede ayudar a educar a los proveedores de servicios sobre el mundo del seguro cibernético, en asociación con un equipo experto (FifthWall Solutions). También hablaremos sobre las ventajas de implementar un EDR administrado para cumplir con los requisitos de los aseguradoras.
