


Infografía
Dónde la IA se gana su lugar en un equipo de seguridad resiliente
A medida que los equipos de seguridad adoptan herramientas de IA, descubre dónde la IA puede ahorrarle tiempo a tu equipo y qué errores vale la pena evitar.
Tus identidades son el nuevo perímetro. Los atacantes no están derribando puertas, están iniciando sesión con credenciales que robaron o compraron. Si no puedes ver qué sucede dentro de tus cuentas de Microsoft 365 y Google Workspace, no puedes detenerlo.
Huntress Managed ITDR (Identity Threat Detection and Response) vigila tus identidades las 24 horas y detiene la toma de control de una cuenta antes de que se propague.
Detecta inicios de sesión sospechosos y anomalías de ubicación
Señala la manipulación de la autenticación multifactor y los cambios de configuración riesgosos
Detecta reglas maliciosas de bandeja de entrada y reenvío que indican compromiso de correo empresarial
Identifica la toma de control de una cuenta a tiempo y te da una respuesta clara y guiada
Todo esto respaldado por un SOC disponible las 24/7, liderado por personas e inpulsado por IA, que investiga para que tu equipo no tenga que hacerlo
Los ataques a la identidad son silenciosos por diseño. Un inicio de sesión válido parece normal hasta que falta dinero o datos. Managed ITDR hace visible lo que pasa desapercibido y te da una forma de actuar rápido.
¿Qué protege? Las identidades y los entornos de correo de Microsoft 365 y Google Workspace.
¿Necesito un equipo grande para operarlo? No. El Huntress SOC se encarga de la investigación más compleja y te dice qué necesita atención en realidad.
Conoce las funciones, detecciones y detalles de implementación en la página de Managed ITDR, y descubre cómo la protección de identidad encaja con el resto de la plataforma de seguridad de Huntress agéntica.
Recursos relacionados
A medida que los equipos de seguridad adoptan herramientas de IA, descubre dónde la IA puede ahorrarle tiempo a tu equipo y qué errores vale la pena evitar.
Esta no es una sesión en línea cualquiera. Son 90 minutos de información directa sobre las tácticas reales de los atacantes, demostraciones interactivas de productos, estrategias prácticas y la oportunidad de conectarte con expertos de la industria.
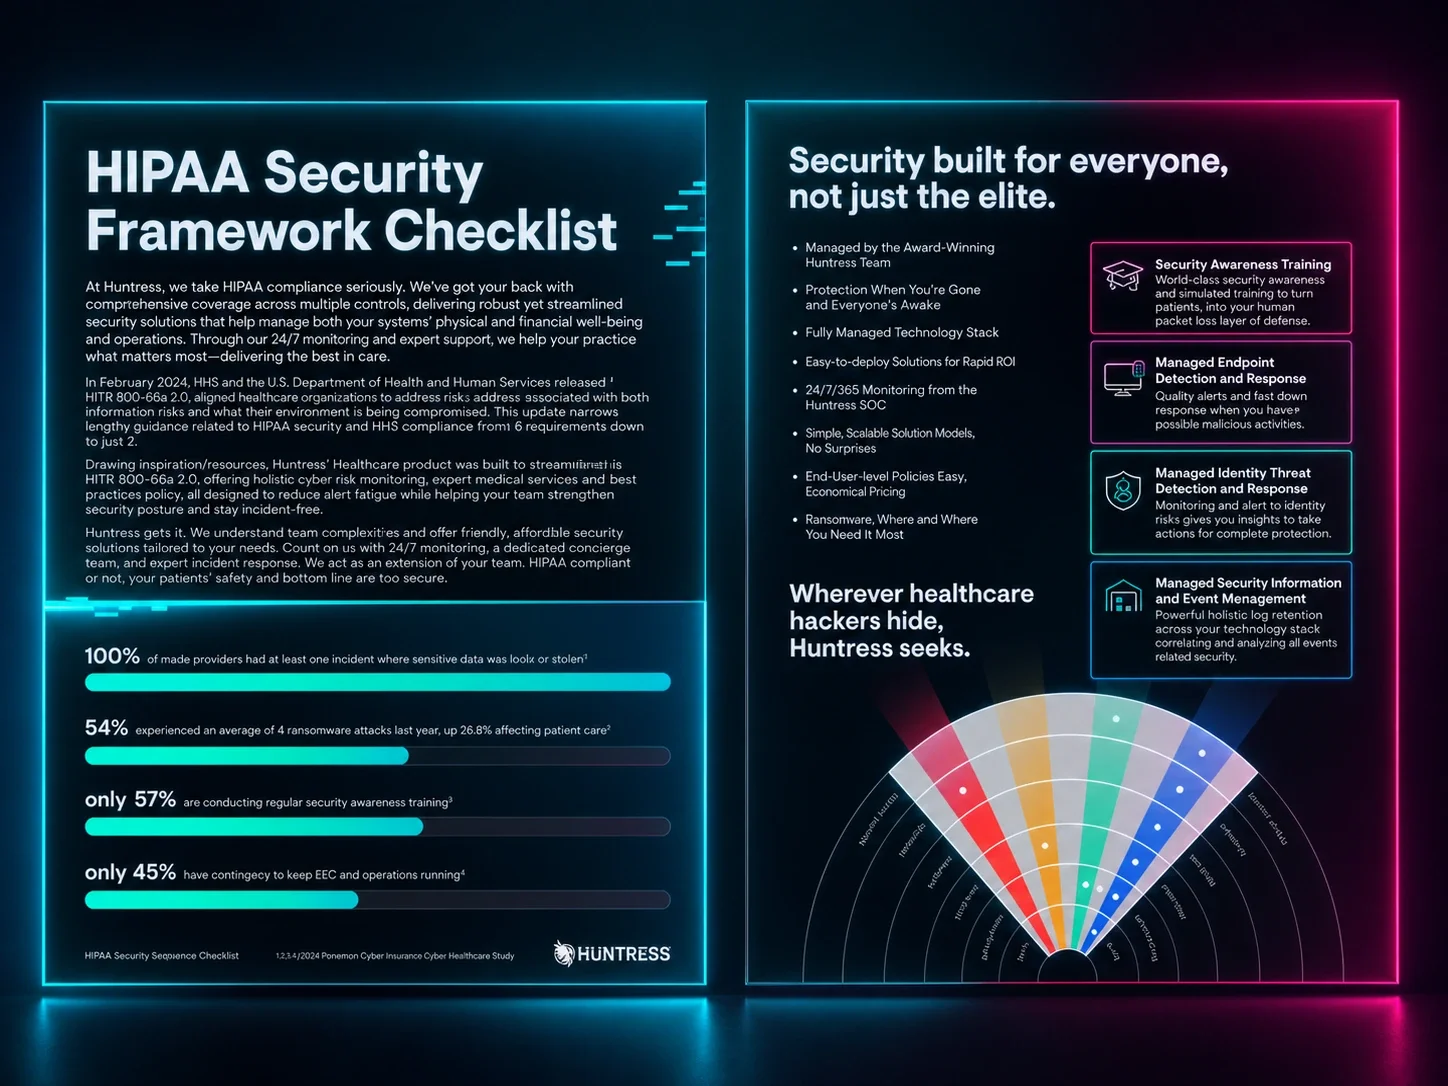
Descubre cómo Huntress Managed SIEM ayuda a asistir con el mapeo de cumplimiento normativo de HIPAA.
Explora las últimas tácticas, tendencias y técnicas para mantenerte un paso adelante de los adversarios que atacan a negocios como el tuyo con el Informe de ciberamenazas 2024 de Huntress.
La guía del MSP para evaluar proveedores de seguridad, un marco integral que ayuda a los MSP a evaluar proveedores de ciberseguridad con precisión y confianza.
Antes, las Mac eran “seguras”. Mientras los dispositivos Windows luchaban contra el malware, los usuarios de Mac no tenían que preocuparse por nada, o al menos eso decía el rumor. Mira este evento virtual repleto de información sobre las amenazas ocultas, las estrategias y las soluciones que puedes usar para proteger tus sistemas macOS.
Community Fireside Chat es donde la comunidad de MSP se reúne para aprender de sus pares, hacer crecer su negocio y prosperar.
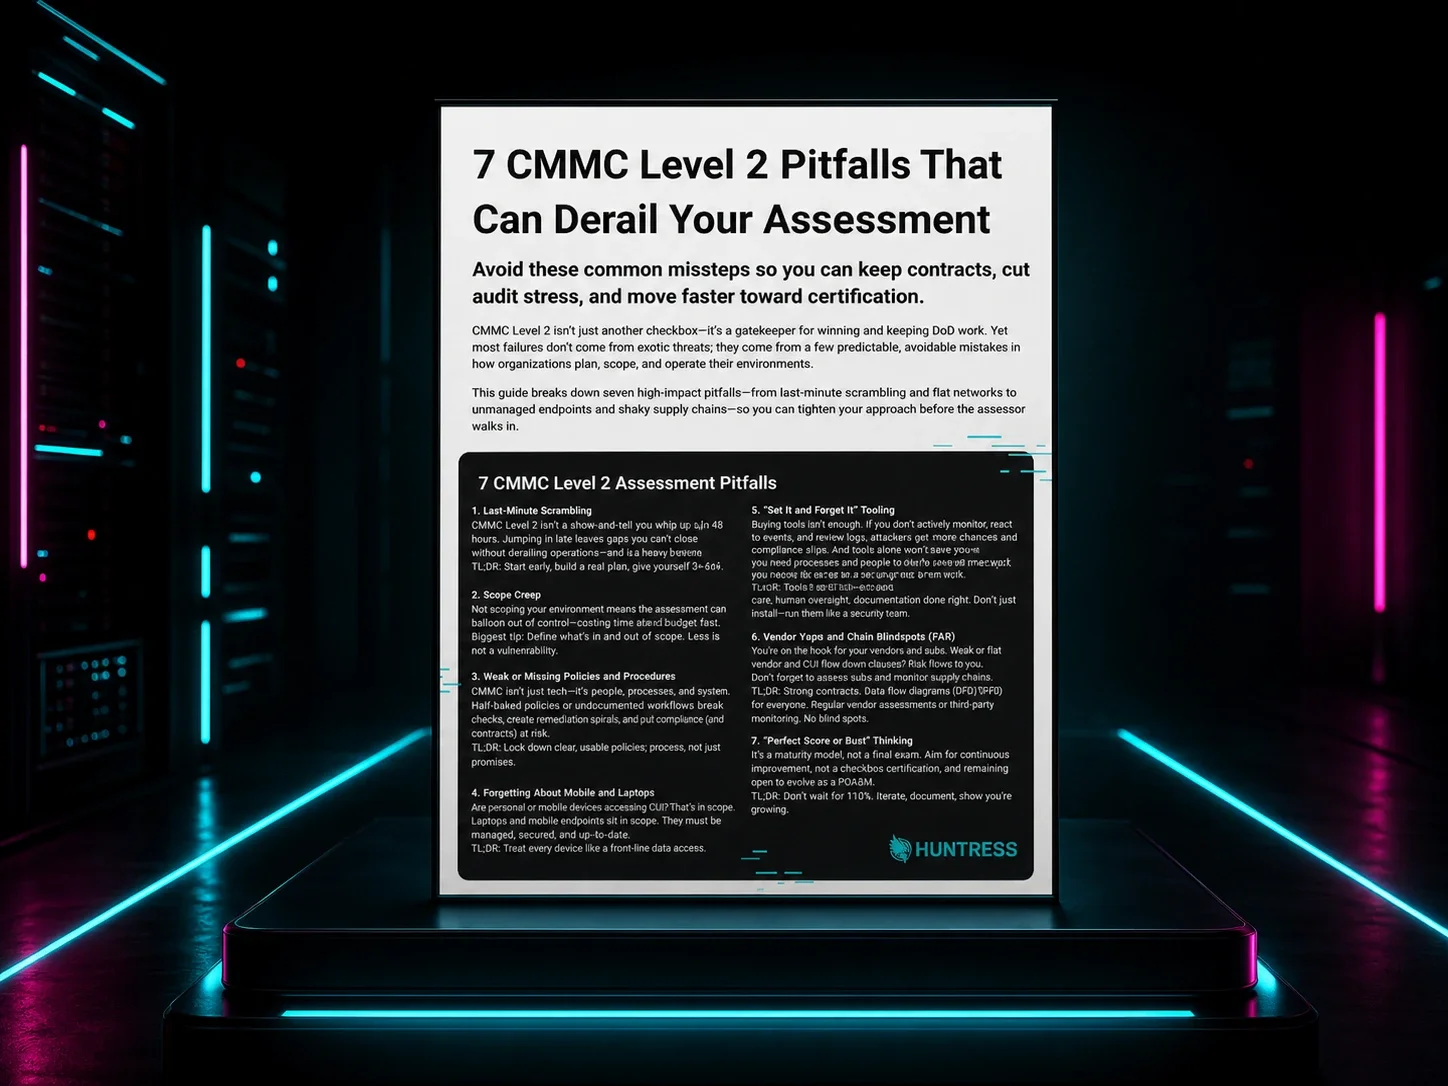
Esta guía práctica desglosa siete de los errores más comunes del CMMC Nivel 2 que retrasan las evaluaciones, descontrolan el alcance o ponen en riesgo los contratos del DoD.
Mira este video explicativo del producto para conocer más sobre Huntress MDR para Microsoft 365.
