

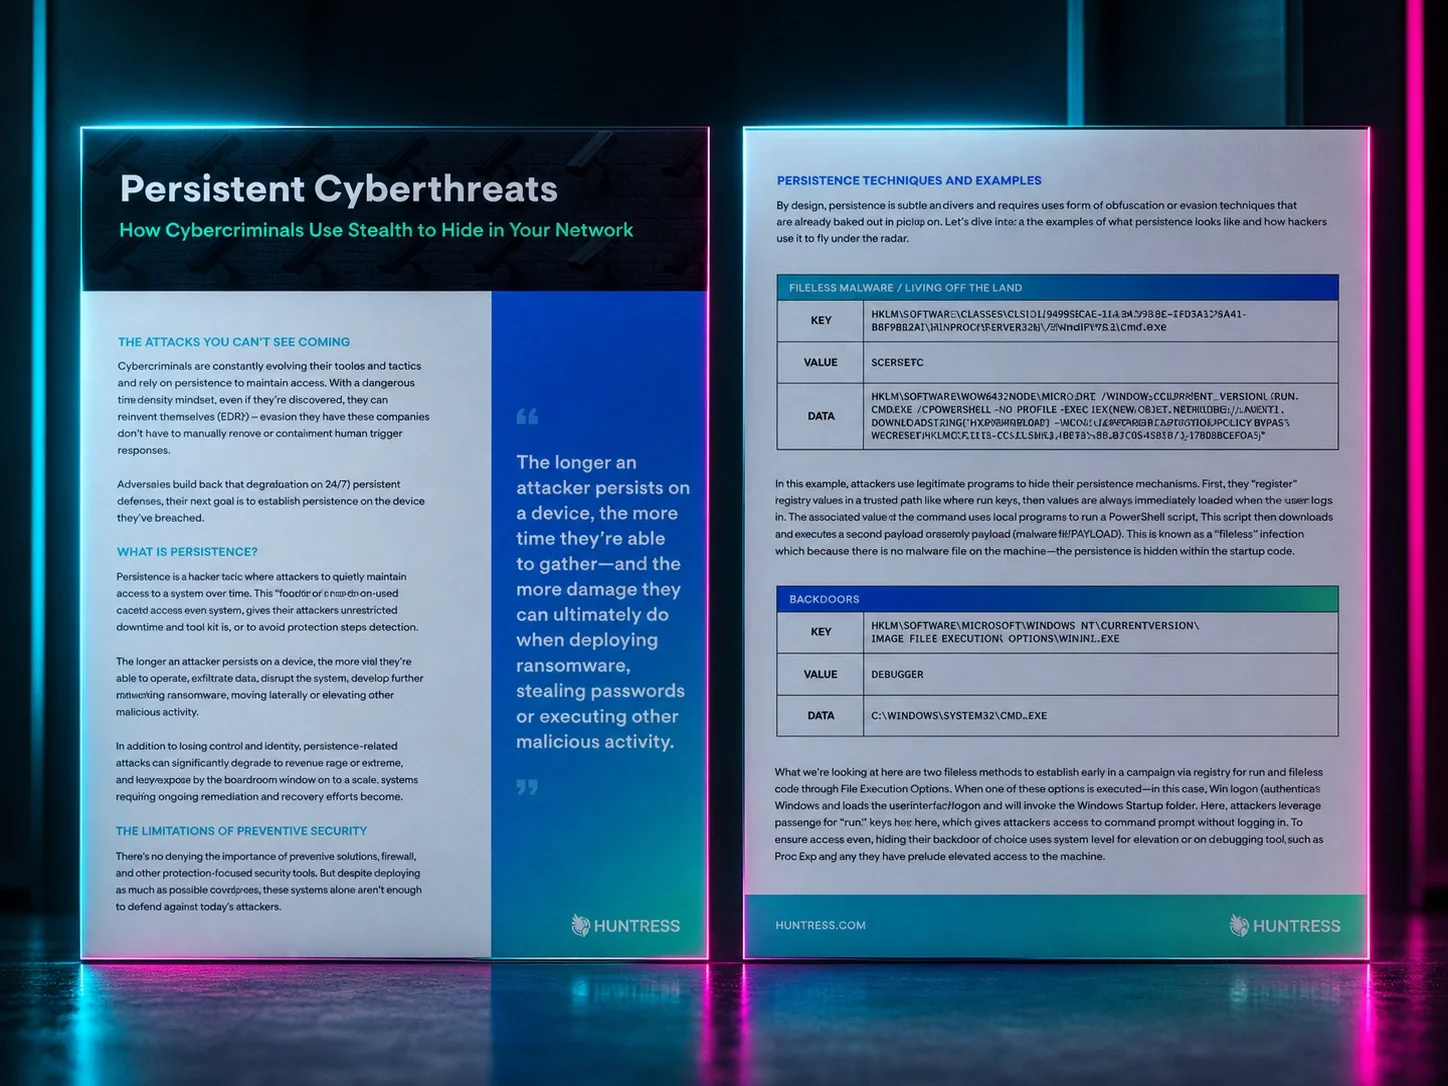
Ficha técnica
Cómo los cibercriminales usan el sigilo para ocultarse en tu red: Ficha técnica
Conoce los peligros de las amenazas persistentes y cómo detectarlas.
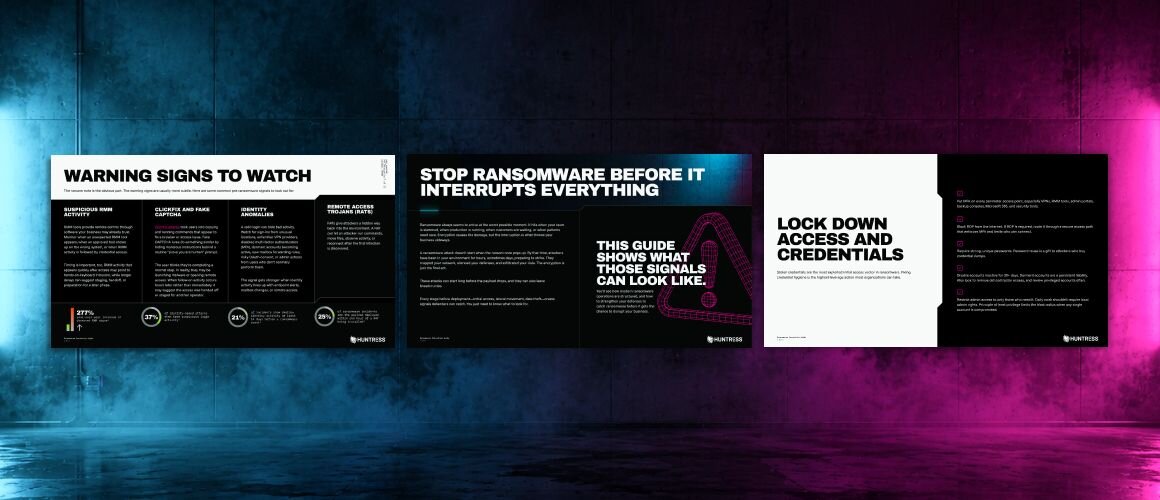
DETÉN EL RANSOMWARE ANTES DE QUE INTERRUMPA TODO
Para cuando ves la nota de rescate, los atacantes suelen llevar un tiempo acechando dentro de tu entorno. Horas. Posiblemente días. Han pasado ese tiempo expandiendo silenciosamente el acceso y copiando datos, mucho antes de que se cifre un solo archivo.
Nuestra Guía de prevención de ransomware te muestra cómo se forman los ataques modernos de ransomware y las señales sutiles que dejan atrás. Preparamos esta guía para que puedas actuar más rápido y de forma más estratégica, antes de que un incidente tenga la oportunidad de desestabilizar tu negocio.
Esto es lo que encontrarás dentro:
Cómo las bandas de ransomware convierten el acceso inicial en control, influencia y disrupción del negocio
Las señales previas al ransomware que debes vigilar, incluyendo actividad sospechosa de RMM, anomalías de identidad y troyanos de acceso remoto
Formas prácticas de proteger credenciales, detectar comportamientos peligrosos y resguardar tus opciones de recuperación
El tiempo promedio desde el acceso inicial hasta el ransomware subió a 20 horas en 2025, frente a 17 el año anterior. Puede no parecer mucho, pero es una ventana significativa para detectar un ataque en curso… siempre que sepas qué buscar.
Descarga tu guía gratuita de prevención de ransomware y empieza a detectar el ransomware antes de que ataque.
Recursos relacionados
Conoce los peligros de las amenazas persistentes y cómo detectarlas.

Conoce las principales ciberamenazas a la industria manufacturera en 2026, desde brechas entre IT/OT hasta el abuso del acceso remoto, y cómo construir una resiliencia real.

Descubre cómo el adversario impulsado por IA de hoy convierte en arma el phishing y la ingeniería social, con incidentes reales que Huntress ha investigado. Obtén la descarga.

Elimina el ruido y defiende tu entorno de Microsoft 365 con Huntress Managed Identity Threat Detection and Response (ITDR).

A medida que los equipos de seguridad adoptan herramientas de IA, descubre dónde la IA puede ahorrarle tiempo a tu equipo y qué errores vale la pena evitar.
Esta no es una sesión en línea cualquiera. Son 90 minutos de información directa sobre las tácticas reales de los atacantes, demostraciones interactivas de productos, estrategias prácticas y la oportunidad de conectarte con expertos de la industria.

Entérate del programa de recompensas por vulnerabilidades del equipo de DIVD, y abriremos el espacio para hablar sobre las mejores prácticas tanto para MSP como para SMB.
Únete a los expertos de ID Agent y Huntress en un recorrido detrás de escena por los mercados de la Dark Web y descubre cómo funciona realmente la economía del cibercrimen.
Bienvenido a tu punto de encuentro para todo lo relacionado con la comunidad de MSP. Cada mes, organizamos el Fireside Chat: una sesión en vivo donde aprenderás directamente de tus colegas MSP sobre los temas más relevantes de hoy, obtendrás estrategias prácticas que puedes aplicar de inmediato, y te conectarás con una comunidad de colegas que ya lo han visto todo. Aprender unos de otros es la forma más rápida de crecer como MSP. Este es tu lugar para hacer exactamente eso.
