
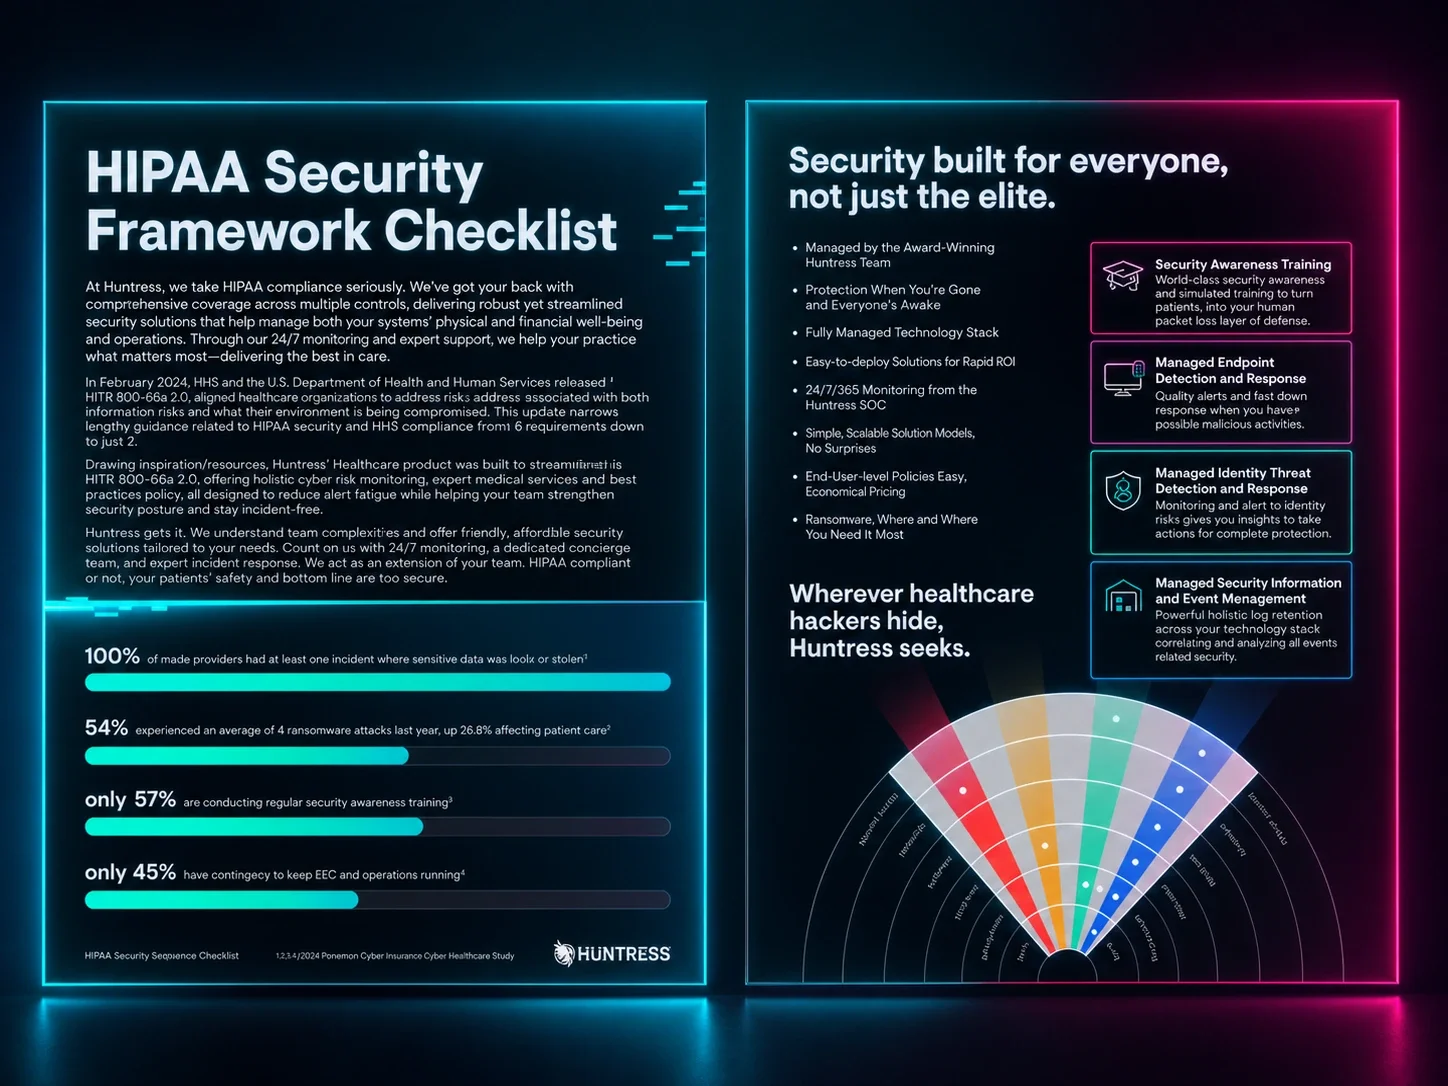
Lista de verificación del marco de cumplimiento normativo de HIPAA
Descubre cómo Huntress Managed SIEM ayuda a asistir con el mapeo de cumplimiento normativo de HIPAA.
Cuando implementas Huntress, agregas una red de seguridad a tu stack de seguridad. Con una poderosa capa de detección y respuesta administrada, Huntress puede ayudarte a defenderte contra accesos maliciosos, ransomware y otras amenazas contra tus endpoints, correos electrónicos y empleados. Durante tu prueba, tienes acceso completo a las capacidades técnicas de Huntress Security Platform, además de la experiencia humana de nuestro equipo del SOC disponible las 24 horas, los 7 días de la semana. Trabajaremos para encontrar y eliminar atacantes, buscar proactivamente actividad sospechosa, y ofrecer una detección más rápida y perspectivas detalladas sobre incidentes activos. Para aprovechar al máximo tu prueba, sigue estos pasos para maximizar tu experiencia. Primero, te recomendamos implementar el agente de Huntress en la mayor cantidad posible de endpoints de clientes. La visibilidad en todos los sistemas es fundamental. Y con nuestra detección de amenazas y analistas expertos del SOC buscando amenazas ocultas, querrás que tengan visión sobre todo. Además, nuestro agente está diseñado para frenar a los hackers, no a tus dispositivos. La implementación es fácil, no disruptiva y solo toma minutos. Segundo, te animamos a familiarizarte con todo el panel de Huntress. Durante tu prueba, tendrás acceso instantáneo a todos los productos y funciones de Huntress, incluyendo Managed EDR, donde puedes detectar, aislar y remediar amenazas maliciosas en todos los endpoints. Managed EDR incluye poderosas funciones que te ayudan a eliminar amenazas persistentes, identificar procesos maliciosos, administrar Microsoft Defender de forma centralizada, responder a posibles brotes de ransomware, y resaltar puertos abiertos y vulnerabilidades externas. También obtendrás MDR para Microsoft 365, donde puedes monitorear configuraciones incorrectas y comportamiento inusual de los usuarios, y detectar ciberataques activos contra cuentas de Microsoft 365. Y finalmente, security awareness training, que ofrece una biblioteca de capacitaciones divertidas y efectivas, episodios, evaluaciones y simulaciones de phishing para ayudar a los empleados a convertirse en su propia línea de defensa. Y por último, recuerda agregar y administrar tus cuentas de usuario. Huntress te permite tener un número ilimitado de cuentas de usuario sin costo adicional, para que todo tu equipo pueda probar la plataforma y obtener visibilidad de los incidentes de inmediato. Una vez que los miembros de tu equipo tengan acceso a la plataforma, podrán ver y remediar amenazas para proteger a tus clientes, incluso si decides no suscribirte a Huntress después de que termine tu prueba. Si tienes alguna pregunta, puedes acceder a nuestra documentación de soporte o comunicarte con nuestro equipo en supporthuntress dot com. Esperamos que disfrutes tu prueba de Huntress. ¡Ahora comencemos a cazar!
Recursos relacionados
Descubre cómo Huntress Managed SIEM ayuda a asistir con el mapeo de cumplimiento normativo de HIPAA.
Elimina el ruido y defiende tu entorno de Microsoft 365 con Huntress Managed Identity Threat Detection and Response (ITDR).

A medida que los equipos de seguridad adoptan herramientas de IA, descubre dónde la IA puede ahorrarle tiempo a tu equipo y qué errores vale la pena evitar.
Esta no es una sesión en línea cualquiera. Son 90 minutos de información directa sobre las tácticas reales de los atacantes, demostraciones interactivas de productos, estrategias prácticas y la oportunidad de conectarte con expertos de la industria.
Mira una demo del producto de Huntress y descubre el poder de la detección y respuesta ante amenazas respaldada por analistas del SOC humanos.
Descubre cómo MDR puede ofrecer la tecnología y la experiencia necesarias para defenderte de los ataques avanzados de hoy.
Escucha al equipo de Progressive Computing, una de las víctimas del ataque a la herramienta Kaseya VSA RMM, mientras comparten su historia de los últimos 12 meses.
Microsoft detectó varios exploits de zero-day que se usaban para saquear versiones locales de Microsoft Exchange Server, en lo que afirman que son “ataques limitados y dirigidos”. Pero según nuestra investigación, el alcance es mucho mayor.
Huntress descubrió vulnerabilidades de día cero (zero-day) en múltiples plataformas de eventos virtuales usadas en las comunidades de MSP y Fortune 500.
