


Ficha técnica
Ficha técnica de Managed ITDR
Elimina el ruido y defiende tu entorno de Microsoft 365 con Huntress Managed Identity Threat Detection and Response (ITDR).
Llegó el momento que la base industrial de defensa esperaba: las reglas finales de CMMC ya están vigentes y los requisitos contractuales se están implementando. Para los equipos de TI internos, esto representa un cambio enorme en la forma de proteger su parte de la cadena de suministro del DoD.
Únete a nuestros operativos, Eric Stride, CSO en Huntress, y Ryan Bonner, CEO de DEFCERT, para un análisis fundamental: lo esencial del cumplimiento de CMMC, los pasos para lograrlo y los errores operativos que debes evitar.
💡 Qué vas a obtener:


Recursos relacionados
Elimina el ruido y defiende tu entorno de Microsoft 365 con Huntress Managed Identity Threat Detection and Response (ITDR).
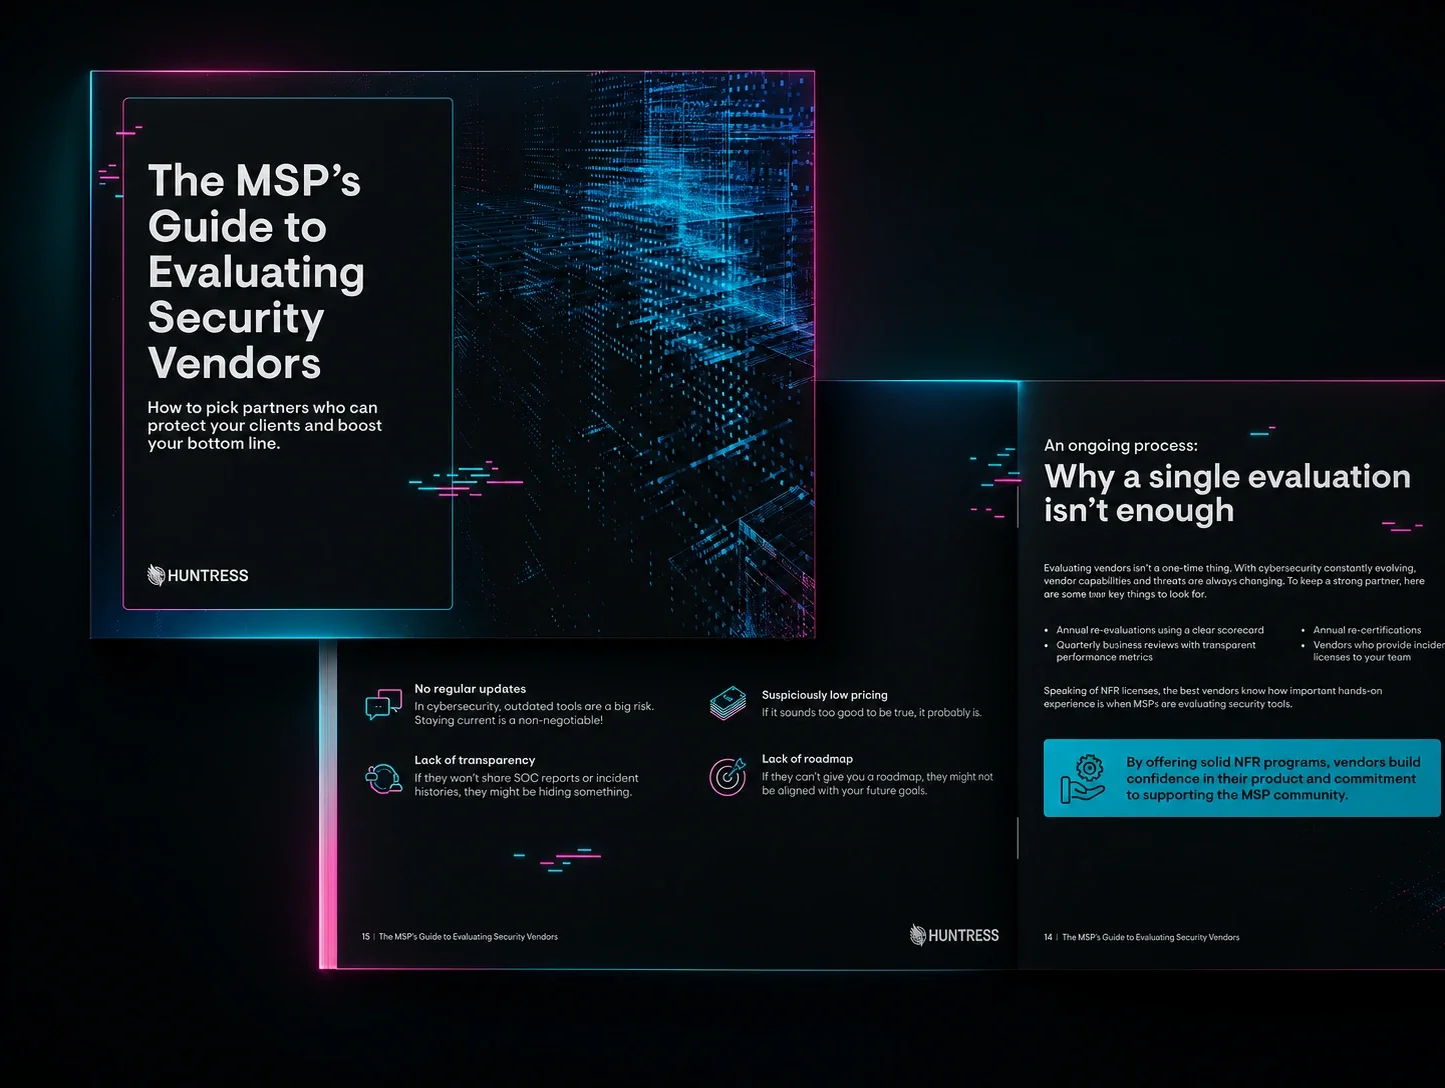
La guía del MSP para evaluar proveedores de seguridad, un marco integral que ayuda a los MSP a evaluar proveedores de ciberseguridad con precisión y confianza.
Mira este evento virtual bajo demanda para empezar a sentirte más seguro e informado sobre GDAP y su impacto operativo.
Huntress puede ayudar a educar a los proveedores de servicios sobre el mundo del seguro cibernético, en asociación con un equipo experto (FifthWall Solutions). También hablaremos sobre las ventajas de implementar un EDR administrado para cumplir con los requisitos de los aseguradoras.
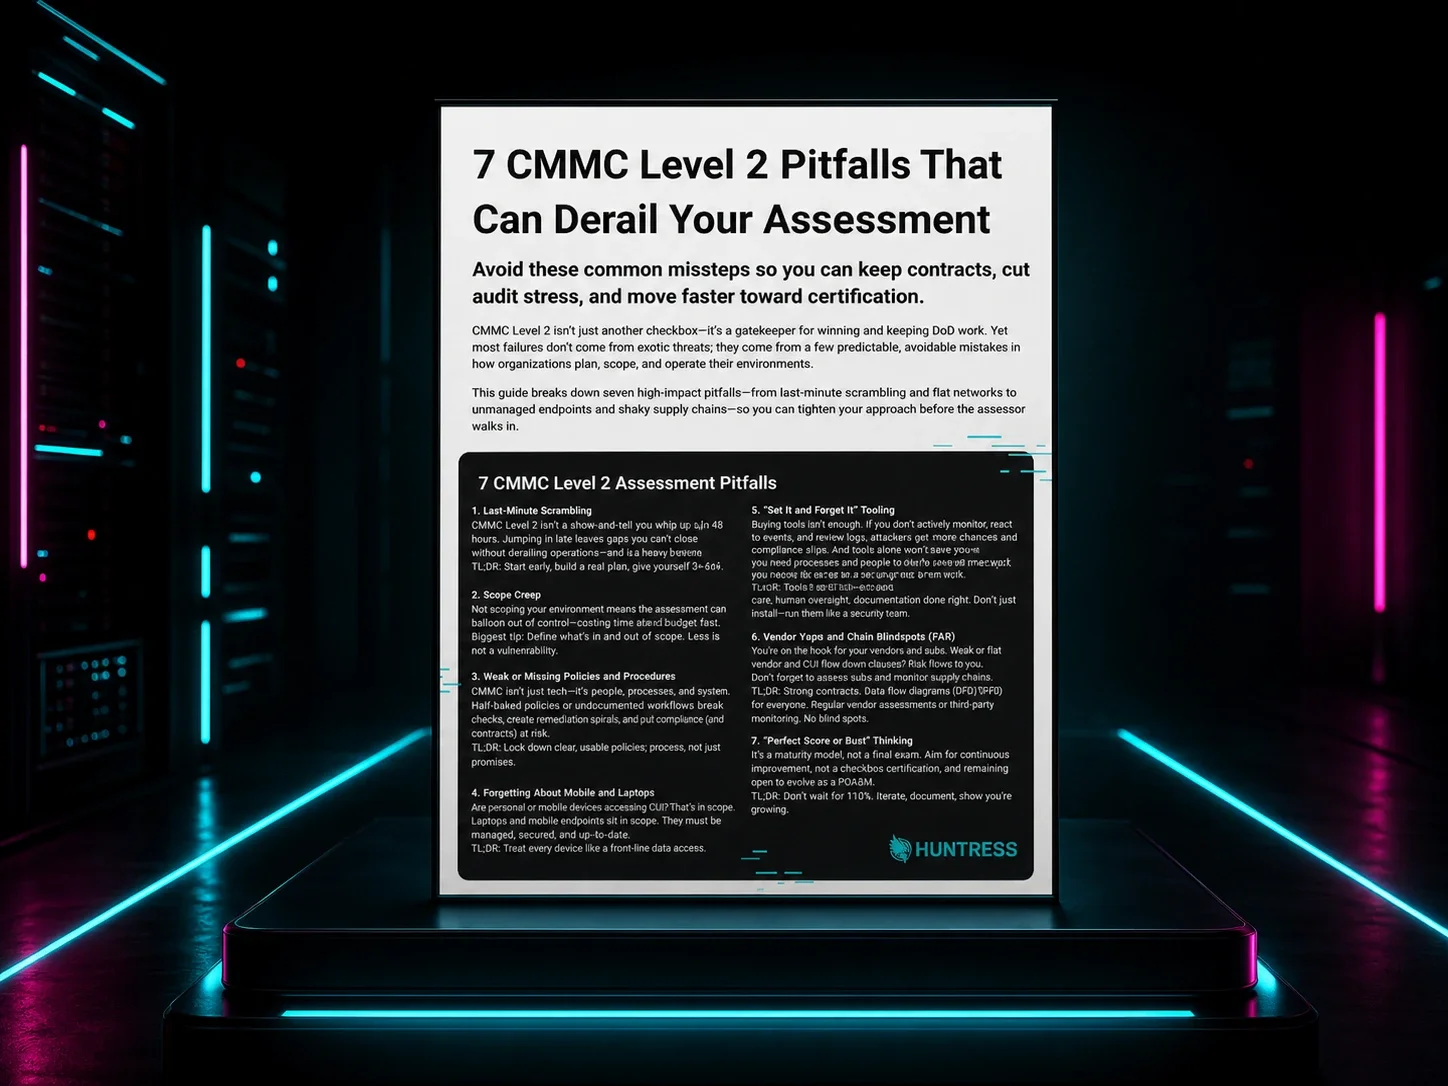
Esta guía práctica desglosa siete de los errores más comunes del CMMC Nivel 2 que retrasan las evaluaciones, descontrolan el alcance o ponen en riesgo los contratos del DoD.

A medida que los equipos de seguridad adoptan herramientas de IA, descubre dónde la IA puede ahorrarle tiempo a tu equipo y qué errores vale la pena evitar.

Entérate del programa de recompensas por vulnerabilidades del equipo de DIVD, y abriremos el espacio para hablar sobre las mejores prácticas tanto para MSP como para SMB.
Únete al CISO de Huntress, Chris Henderson, y al CEO de Axiom, Bobby Guerra, mientras comparten conocimientos expertos desde las trincheras. Si te has preguntado si dar el salto a la certificación de Nivel 2, obtendrás lo que necesitas para decidir si vale la pena.
Huntress Security Awareness Training ayuda a los empleados a convertirse en su propia línea de defensa con episodios, simulaciones de phishing e informes prácticos.
