Cómo funciona nuestro centro de operaciones de seguridad (SOC)
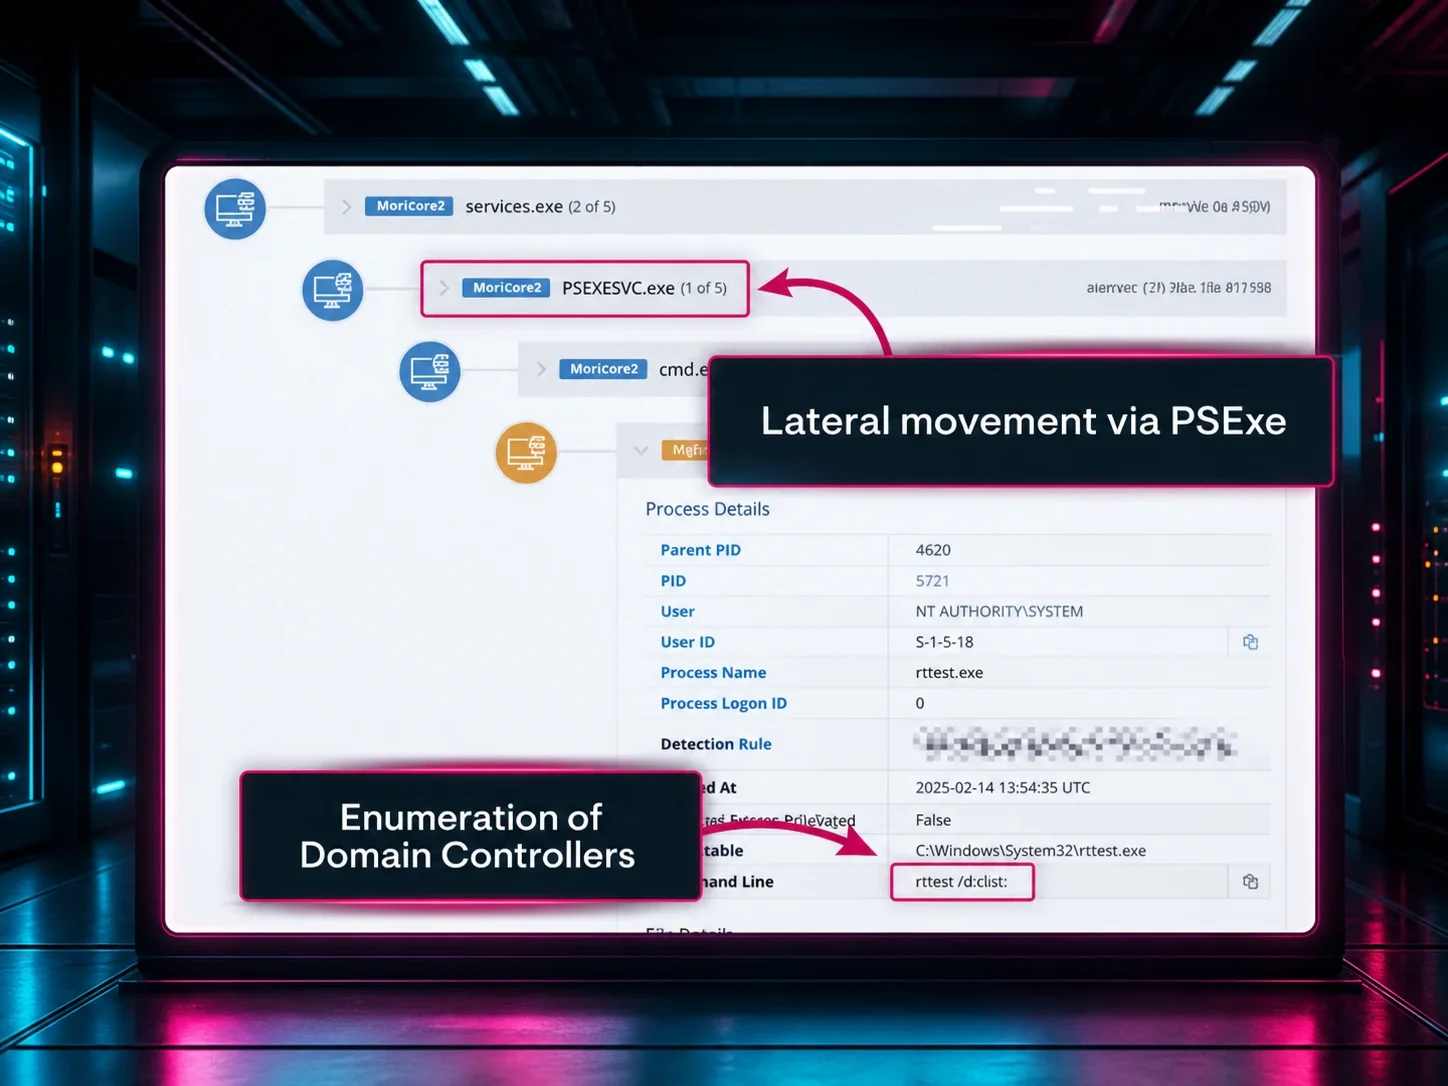
Cuando los cibercriminales atacan, cada segundo cuenta. Por eso nuestro el centro de operaciones de seguridad (SOC) combina la tecnología de IA más reciente con experiencia humana especializada para dar protección las 24 horas, los 7 días de la semana. No solo monitoreamos: cazamos amenazas activamente, analizamos ataques y contenemos brechas antes de que causen daños reales.
Este enfoque de varias capas depende de equipos dedicados que trabajan en sincronía: analistas de triaje que separan las amenazas reales de los falsos positivos, ingenieros de detección que desarrollan nuevas formas para que nuestros productos detecten ataques, especialistas en caza de amenazas que buscan de forma proactiva nuevas técnicas de los atacantes, especialistas de soporte que te guían en tus momentos más difíciles de ciberseguridad, y un equipo de difusión que explica los riesgos a la comunidad.
Nuestra misión es simple: acabar con los hackers antes de que acaben contigo. Cuando enfrentas un incidente crítico, necesitas más que alertas. Necesitas personas que puedan explicarte exactamente qué está pasando y ayudarte a recuperarte.
Mira el video para ver cómo los equipos de nuestro SOC trabajan juntos para mantenerte protegido.