Capacitación de phishing simulado para empleados

Capacitación de phishing simulado para empleados

El phishing representa más del 90% de los ciberataques exitosos. A pesar de esto, muchas organizaciones siguen ejecutando programas de concientización que solo cumplen un requisito y que los empleados olvidan apenas salen de la oficina.


Huntress toma un enfoque diferente. Nuestra capacitación de phishing para empleados está creada por los mismos expertos en seguridad que cazan amenazas activamente en millones de endpoints e identidades para más de 285 mil organizaciones en todo el mundo. Son personas que saben exactamente cómo se ven los ataques de phishing modernos porque los detienen todos los días.

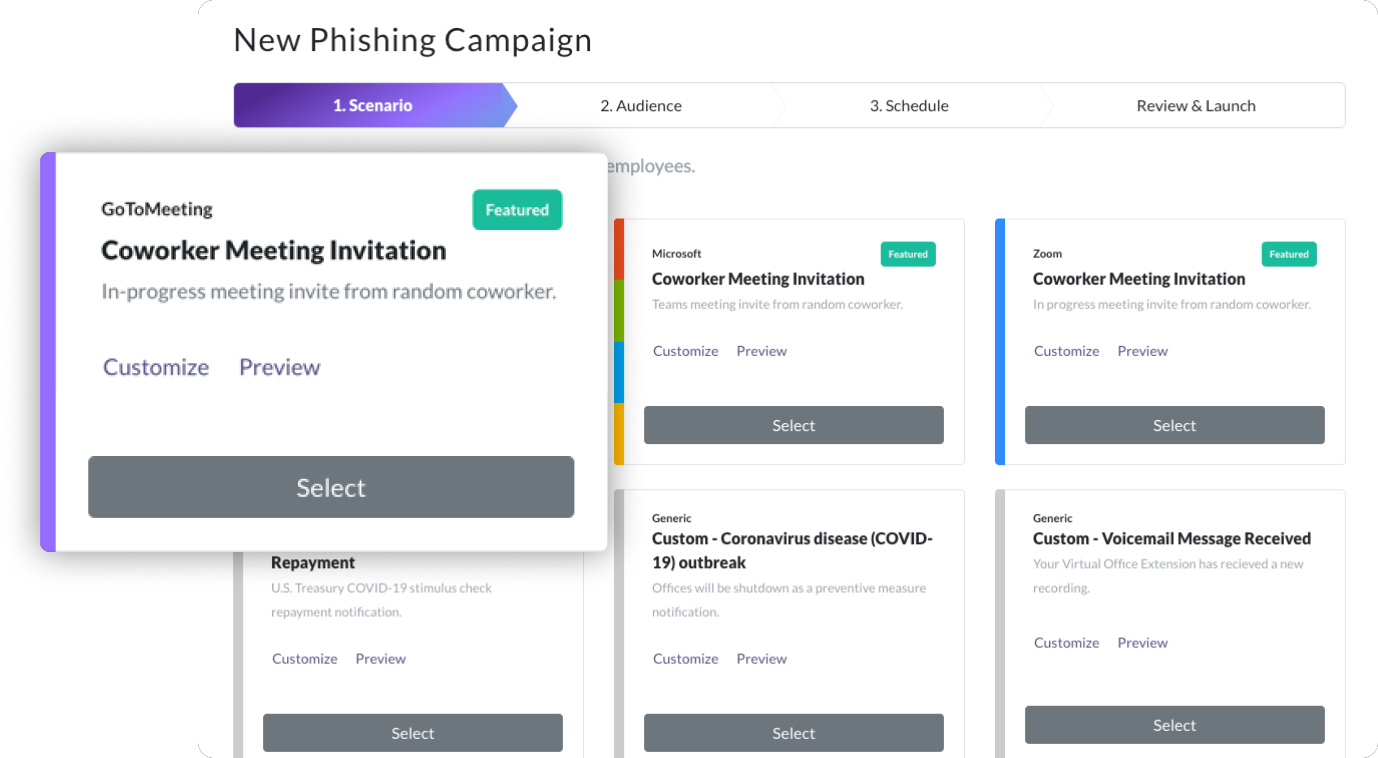
Ejemplo de simulación de phishing
Huntress platform

Cómo Huntress simula ataques de phishing para pymes

La capacitación de phishing simulado pone a prueba si los empleados harán clic, descargarán algo o enviarán credenciales, y dirige a quien caiga en la trampa hacia un momento de coaching inmediato.

Mira cómo funcionan las simulaciones de phishing de Huntress

Las simulaciones de phishing ayudan a los empleados a practicar cómo reconocer, reportar y responder a amenazas realistas en un entorno seguro. Descubre cómo Huntress convierte el comportamiento real de los atacantes en una capacitación práctica de concientización.
El desafío para las pequeñas y medianas empresas es que la mayoría del software de simulación de phishing se creó para equipos de seguridad empresariales con personal dedicado a gestionar campañas. Huntress cierra esa brecha con dos opciones de implementación:

  • Phishing totalmente gestionado: los expertos en seguridad de Huntress diseñan, programan y ejecutan tus simulaciones de phishing de principio a fin. Tú te inscribes, tus empleados comienzan a ser evaluados, y tu equipo recibe informes claros, todo sin mover un dedo. Esto es ideal para MSPs y equipos de TI reducidos que necesitan concientización de seguridad para empleados de nivel empresarial sin la carga operativa.

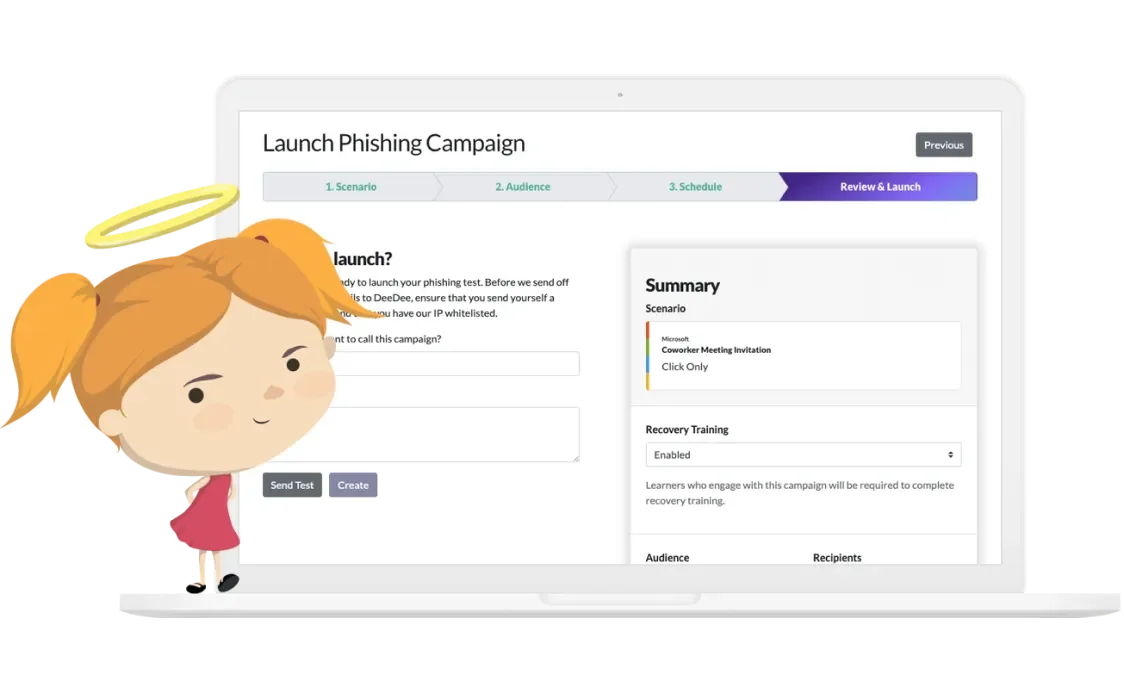
  • Phishing de autoservicio: para las organizaciones que quieren control directo, nuestra interfaz de autoservicio facilita lanzar tu primera simulación de phishing en minutos. Elige escenarios, define tu audiencia, establece un cronograma y deja que los informes automatizados hagan el resto.

Ambas opciones provienen de la misma biblioteca de escenarios creada por los investigadores de amenazas de Huntress, que incluye escenarios tomados de ataques reales, no plantillas recicladas.


Huntress platform

Cómo medir la concientización de los empleados y las tasas de respuesta

Una de las preguntas más comunes que recibimos de las organizaciones que evalúan programas anti-phishing: ¿qué resultados debo esperar de las simulaciones de phishing?

La investigación de Huntress muestra cuánto camino nos queda por recorrer:

  • El 94% de los administradores de SAT dice que los incidentes causados por error humano van en aumento.

  • El 62% informa que la exposición al riesgo humano de su organización en realidad aumentó después de implementar la capacitación.

  • El 86% de los empleados dice que el SAT los ayudó a reconocer o evitar una amenaza real.

En conjunto, estas estadísticas muestran que los programas de phishing y concientización en seguridad pueden cambiar de verdad el comportamiento, pero solo cuando se diseñan para reducir el riesgo humano en el mundo real, no solo para cumplir un requisito de cumplimiento.

Las métricas clave que Huntress rastrea incluyen:

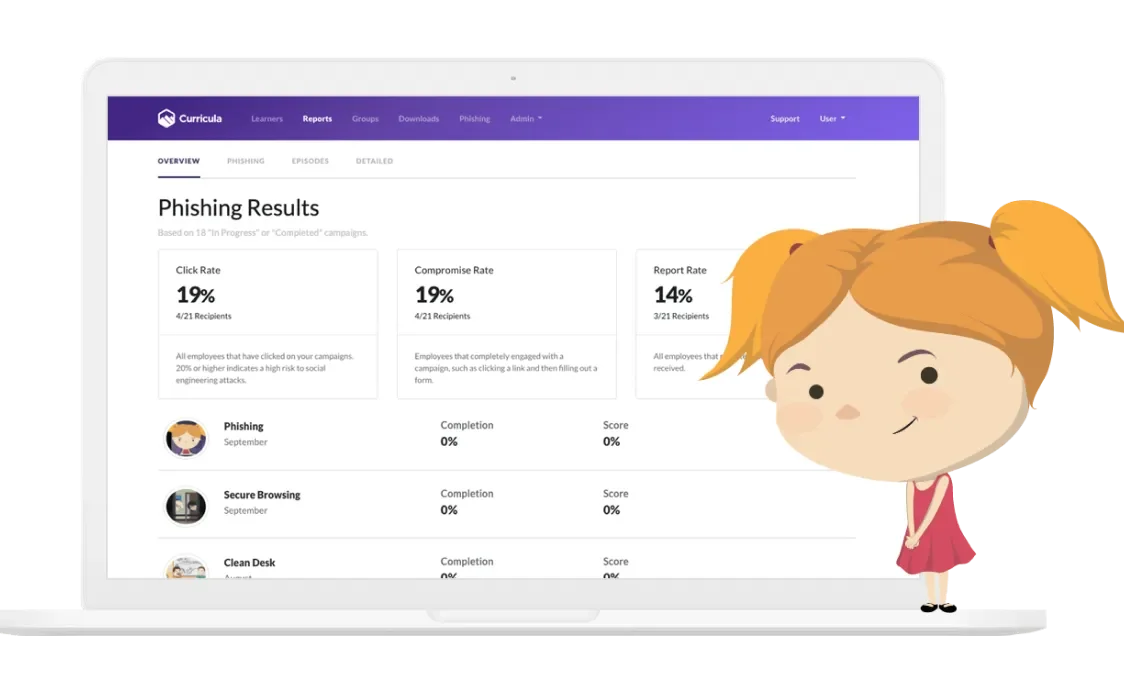
  • Tasa de clics: porcentaje de empleados que hicieron clic en el enlace de phishing simulado.

  • Tasa de reporte: porcentaje que reconoció y reportó el phishing (un indicador adelantado más valioso que la tasa de clics por sí sola).

  • Tasa de reincidencia: los empleados que hacen clic en varias campañas podrían necesitar una intervención de capacitación adicional.

  • Tiempo de reporte: qué tan rápido tus empleados marcan correos sospechosos a medida que aumenta la concientización.

Los informes automatizados de Huntress brindan esta información a nivel de campaña, lo que permite a los administradores ver tendencias a lo largo del tiempo, identificar departamentos o usuarios de alto riesgo, y mostrar una reducción de riesgo tangible a ejecutivos o auditores de cumplimiento.

Huntress platform

Módulos de capacitación y escenarios del mundo real

Un error común que cometen muchas organizaciones con la simulación de phishing es repetir los mismos escenarios una y otra vez. Cuando los empleados ven el mismo correo falso de "restablecimiento de contraseña del departamento de TI" cada trimestre, están aprendiendo a reconocer un patrón, no a identificar el phishing.

Los expertos en seguridad de Huntress publican continuamente nuevos escenarios de phishing simulado inspirados en amenazas activas observadas en nuestra base de clientes gestionados. Si una nueva táctica de compromiso de correo empresarial (BEC) está circulando, o una campaña de robo de credenciales está apuntando a una industria específica, tus empleados podrían ver una versión de esta en la capacitación antes de verla en su bandeja de entrada real.

Más allá de las simulaciones, Huntress también brinda coaching de defensa contra phishing justo cuando más importa: después de que un empleado hace clic. A diferencia de tener que sentarse a ver otro módulo de capacitación largo, los empleados reciben coaching en contexto sobre qué era sospechoso en ese correo y cómo identificar ataques similares en el futuro. Esta metodología de "aprender cuando lo necesitas" tiene mucho más impacto que hacer que los empleados vean capacitaciones pasivas tipo video.

El estilo de coaching mantiene un tono ligero y no punitivo, así que los empleados realmente esperan con interés la siguiente simulación.


Huntress platform

Informes y perspectivas sobre la reducción de riesgos

¿Qué hace que la simulación de phishing sea mejor para la security awareness training? La repetición y la retroalimentación. Con más precisión, la simulación de phishing mejora la security awareness training cuando los resultados de la simulación se vinculan a coaching valioso, y cuando tus informes brindan información procesable en lugar de interminables informes de clics.

Los informes de Huntress están diseñados para impulsar decisiones, no solo registrar actividad. Recordamos automáticamente a los empleados que hicieron clic en una lección de simulación, reforzando el momento de aprendizaje sin que tu personal de TI tenga que hacer seguimiento manual. Los informes de campaña dan a los líderes visibilidad sobre la postura de riesgo por departamento, rol o individuo, algo esencial para demostrar el cumplimiento de HIPAA, CMMC, SOC 2 o cualquier otra regulación o requisito de seguro cibernético.

Preguntas frecuentes

La capacitación simulada de phishing es una de las formas más efectivas de reducir el riesgo humano y construir una cultura consciente de la seguridad. Al combinar escenarios realistas con comentarios prácticos, tus empleados pueden aprender a detectar y reportar amenazas antes de que causen daño.

La capacitación en phishing enseña a los empleados a reconocer, reportar y responder a correos engañosos y otros ataques de ingeniería social. Por lo general, combina campañas de simulación de phishing realistas con asesoría inmediata y contextual para ayudar a los empleados a entender qué hizo sospechoso un mensaje y a crear hábitos más seguros con el tiempo.

La capacitación en phishing de Huntress usa escenarios basados en amenazas reales y hace seguimiento de métricas de concientización relevantes, incluida la tasa de clics. Con Huntress Managed SAT, las organizaciones pueden elegir simulaciones de phishing totalmente gestionadas o ejecutar las campañas ellas mismas mediante una interfaz de autogestión.

Comienza ejecutando una simulación de phishing de referencia para entender cómo responden hoy los empleados. Luego, establece un programa recurrente: se recomienda un mínimo de simulaciones mensuales, y usa campañas adicionales basadas en roles para grupos de mayor riesgo como finanzas, recursos humanos y asistentes ejecutivos.

Elige el modelo de entrega que se ajuste a tu equipo:

  • Phishing totalmente gestionado: los expertos en seguridad de Huntress diseñan, programan y ejecutan las simulaciones por ti, y luego entregan los informes de campaña.

  • Phishing de autoservicio: tu equipo elige los escenarios, define la audiencia, establece el calendario y usa informes automatizados para dar seguimiento a los resultados.

Los programas más efectivos combinan cada simulación con coaching inmediato y no punitivo. Revisa la tasa de clics junto con la tasa de reportes, identifica a los infractores reincidentes o a los equipos de mayor riesgo, y usa esa información para guiar el entrenamiento de seguimiento.

El costo del entrenamiento de phishing varía según el enfoque y la cobertura que necesite tu organización. Huntress ofrece opciones de simulación de phishing totalmente gestionadas y de autoservicio a través de Managed SAT, así que puedes elegir el nivel de soporte que mejor se ajuste a tu equipo.

Para conocer los precios actuales y recibir una recomendación según las necesidades de tu organización, contacta a Huntress o inicia una prueba gratis.

Huntress Managed Security Awareness Training se integra con Microsoft 365 a través de Microsoft Graph para sincronizar aprendices y grupos y enviar correos de simulación de phishing. Se conecta con la plataforma agéntica más amplia de Huntress agentic platform junto con Managed EDR y Managed ITDR. Managed EDR funciona con el antivirus de Microsoft Defender, Defender for Business y Defender for Endpoint, mientras que Managed ITDR protege identidades en Microsoft 365 y Google Workspace. Si usas otra plataforma de endpoint o de identidad, contacta a Huntress para confirmar el soporte de integración vigente.

Nuestra mejor práctica de security awareness training es, como mínimo, realizar simulaciones mensuales. Se sugieren campañas adicionales basadas en roles para grupos de alto riesgo como finanzas, RR. HH. y asistentes ejecutivos. Huntress Managed Phishing las programa automáticamente, así que nunca te saltarás un mes.

Los errores más comunes incluyen repetir los mismos escenarios una y otra vez, lanzar simulaciones sin ninguna capacitación de seguimiento, elegir enfoques demasiado punitivos que dañan la confianza de los empleados, y no monitorear las tasas de informe junto con las tasas de clics. Muchas organizaciones también subestiman la rapidez con la que los actores de amenazas evolucionan sus tácticas.

Sí. Huntress te permite segmentar las campañas por departamento, rol o perfil de riesgo, de modo que tu equipo de finanzas sea evaluado con escenarios de fraude por transferencia bancaria mientras el resto del personal recibe simulaciones de phishing de credenciales. La personalización está disponible a través de las opciones de autoservicio.

Huntress hace seguimiento de la actividad de los usuarios en todas las campañas. Esto incluye el historial de clics, el comportamiento de reporte y las infracciones reincidentes. Los administradores pueden ver estos datos para identificar a los usuarios que podrían necesitar entrenamiento o iniciativas de concientización adicionales.

Sí. Los informes de Huntress y los registros de entrenamiento documentados ayudan a cumplir con HIPAA, CMMC, SOC 2 y otros marcos que requieren evidencia de security awareness training continuo.

Eleva tu cultura de seguridad

Huntress SAT no está diseñado solo para cumplir con un requisito. Está diseñado para elevar tu cultura de seguridad y dar a tus empleados el conocimiento para prosperar frente a los ataques de phishing.

Prueba Huntress SAT gratis