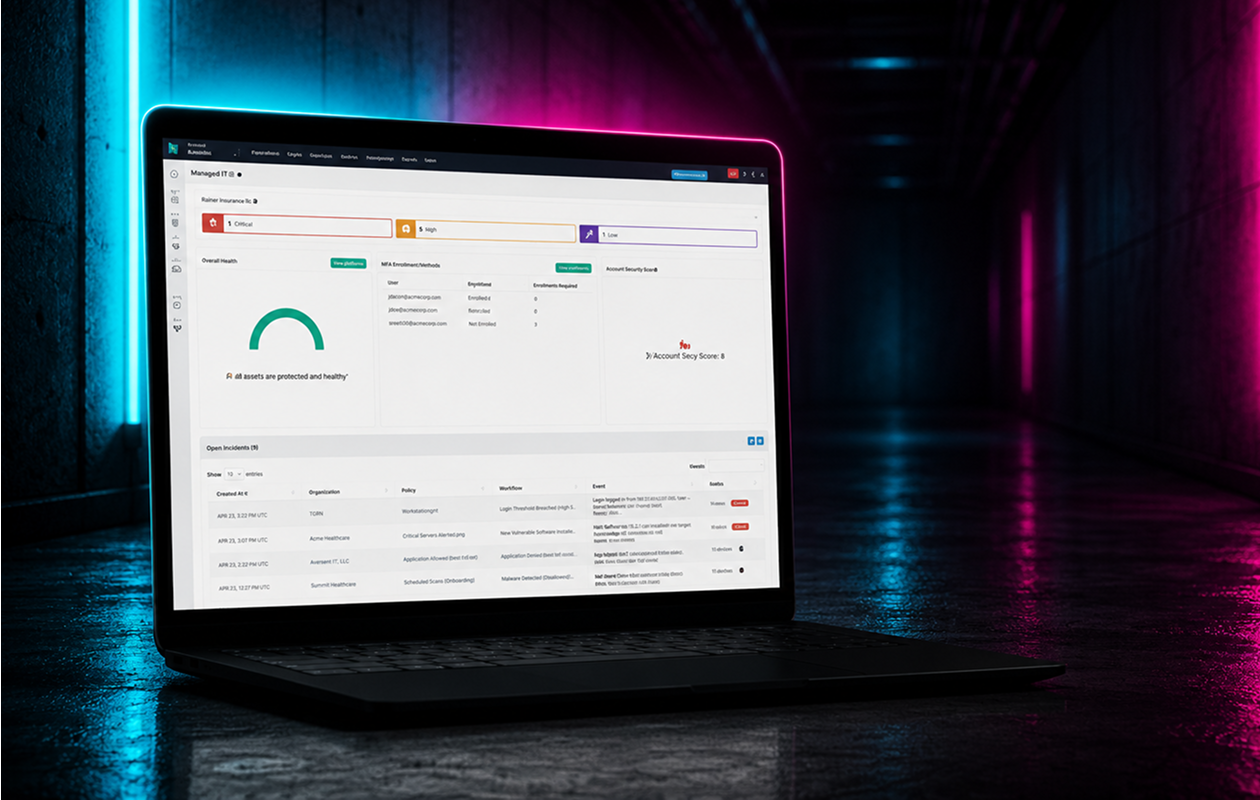
Huntress Managed ISPM

Endurecimiento de la seguridad de Microsoft 365 que se mantiene sin importar los cambios

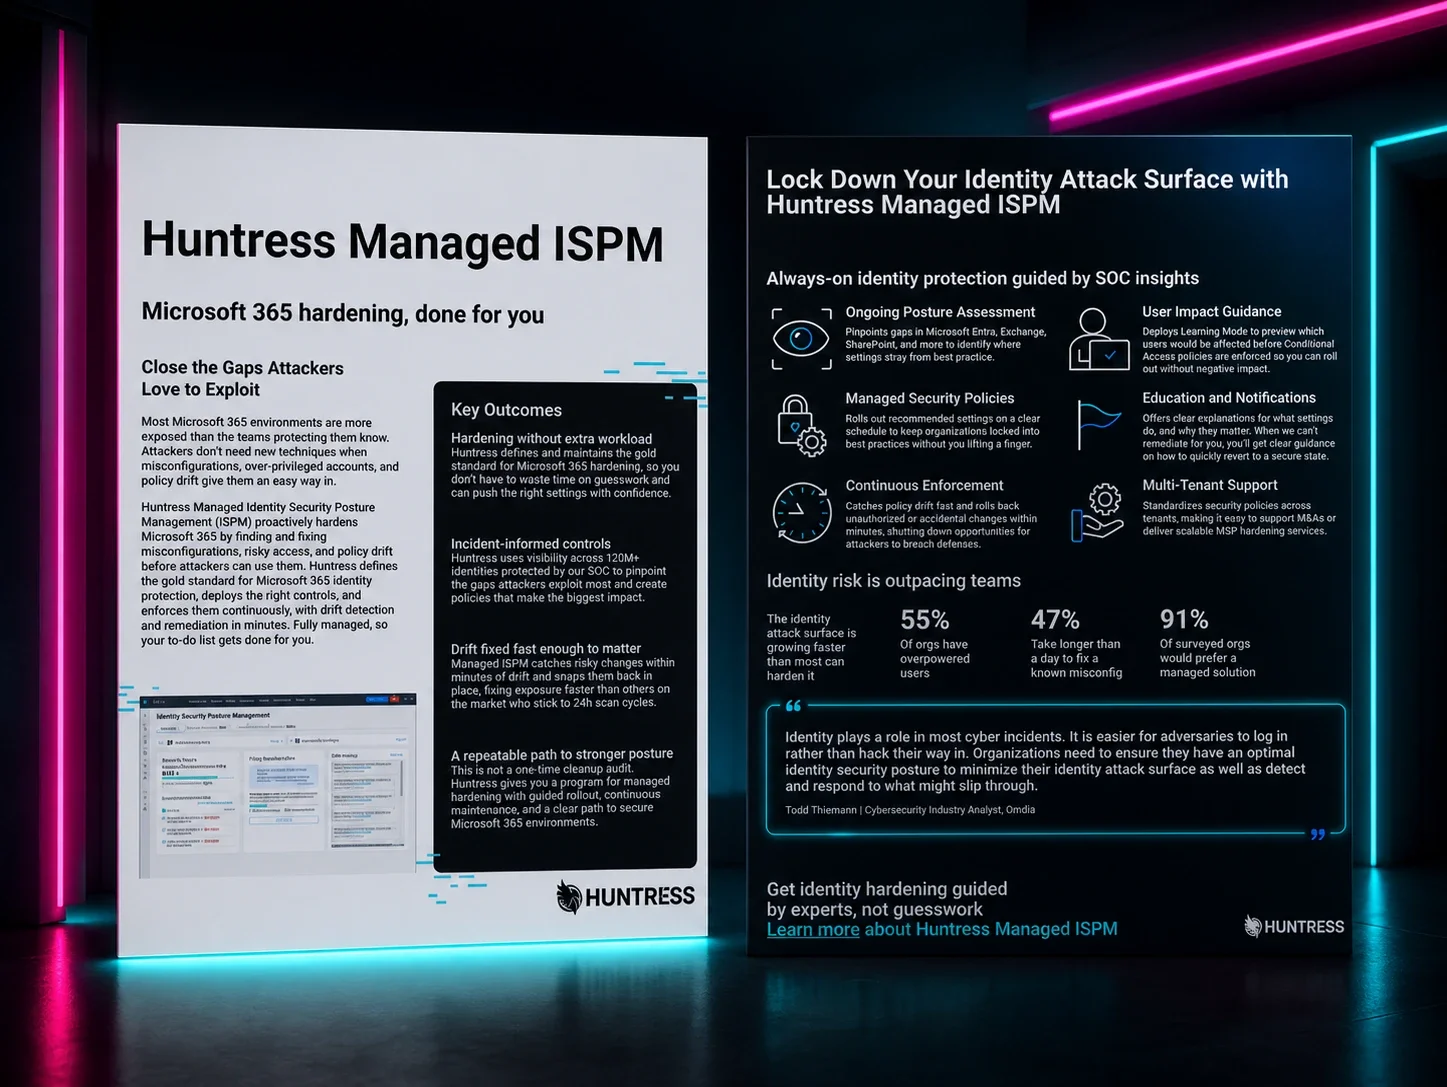
Huntress Managed Identity Security Posture Management (ISPM) cierra las configuraciones incorrectas, las brechas y la desviación de políticas en las que confían los atacantes antes de que puedan explotarlas. Definimos, implementamos y mantenemos políticas de estándar de oro para que tu Secure Score suba mientras tu carga de trabajo baja.

60%+
de los tenants carecen de más del 50% de los controles recomendados por Huntress, incluso cuando ya hay otras herramientas implementadas.
77%
de los encuestados han retrasado o cancelado una iniciativa de negocio debido a preocupaciones sobre la postura de seguridad.
91%
de las organizaciones prefieren un enfoque administrado para la gestión de la postura de seguridad en lugar de herramientas autogestionadas.
Cierra brechas antes de que los atacantes las exploten

Los atacantes no necesitan trucos nuevos. Usan las brechas que ya existen: MFA débil, cuentas con privilegios excesivos, acceso condicional mal configurado. Huntress identifica y cierra esas debilidades en Microsoft 365 antes de que les den a los atacantes una forma de entrar.

¿Tu lista de tareas de endurecimiento de la seguridad? Lista.

La mayoría de las herramientas te dicen qué arreglar y te dejan el resto a ti. Huntress define el estándar de referencia para el endurecimiento de la seguridad de Microsoft 365, implementa los controles correctos y los mantiene con el tiempo. Tu equipo se mantiene enfocado. Tu entorno se mantiene protegido.

Corrige la desviación de configuración en minutos, no en días

La desviación de configuración no es solo un problema de mantenimiento. Es un problema de exposición. Cuando una política falla, los atacantes pueden actuar en menos de una hora. Huntress detecta y corrige la desviación de configuración en minutos, y cierra la ventana antes de que se pueda explotar.

Capacidades clave

Protege la superficie de ataque de identidad de tu Microsoft 365

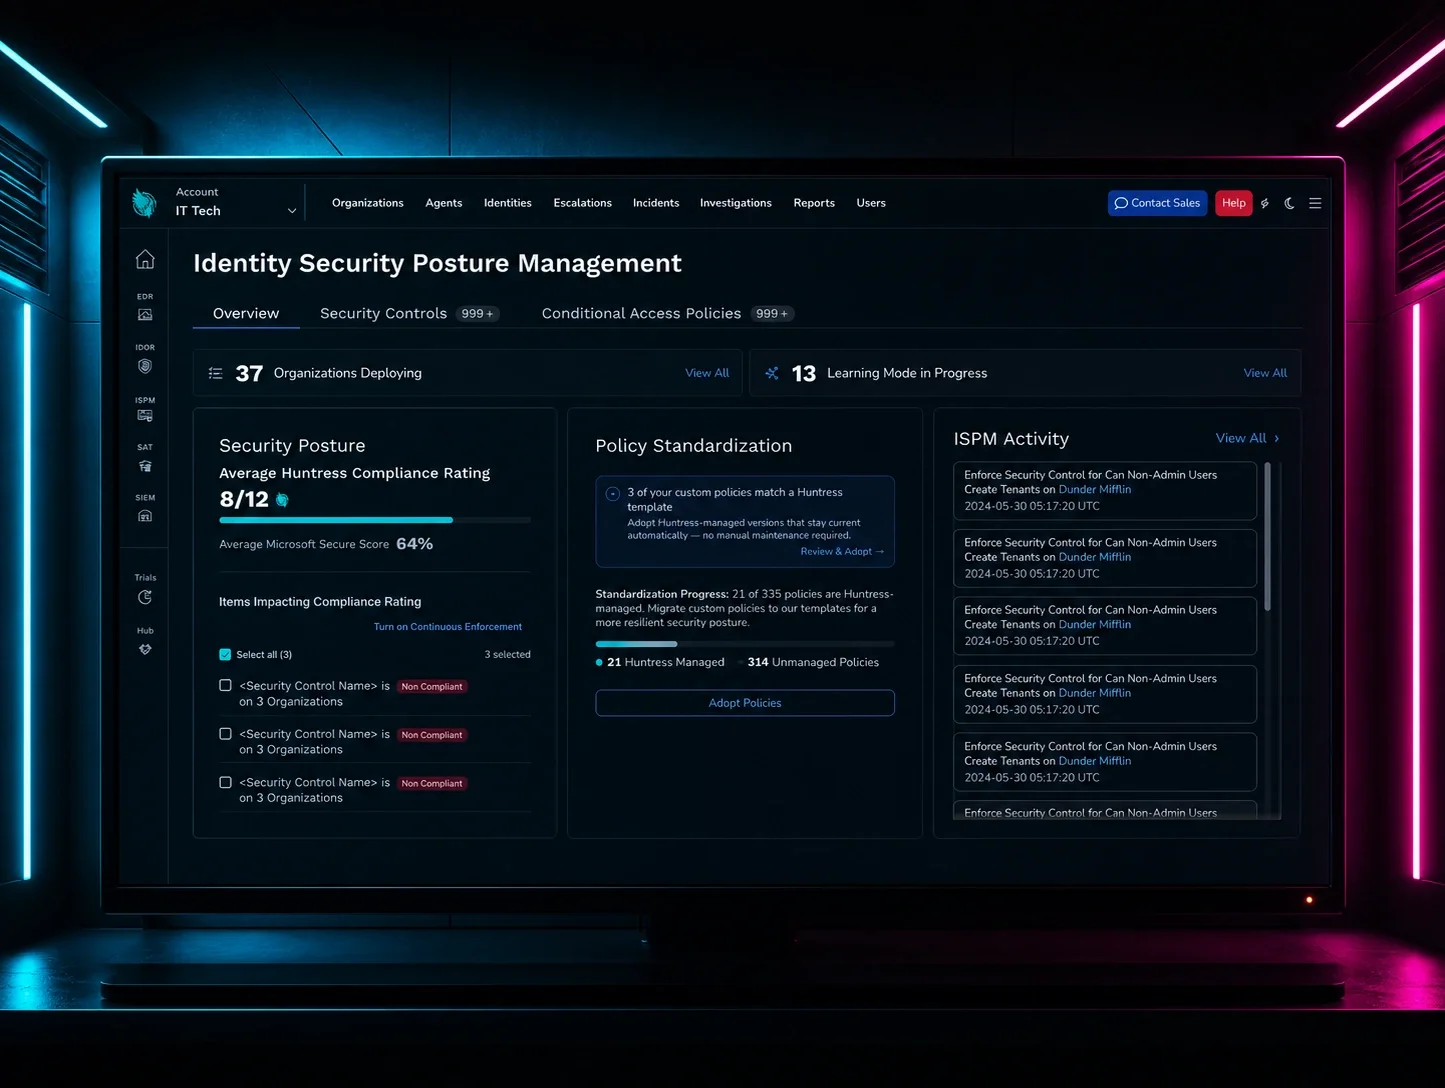
Huntress posee y mantiene el marco de seguridad de identidad, así no tienes que crear ni definir bases. Managed ISPM aplica continuamente políticas de mejores prácticas en cada organización que gestionas. Encontramos y eliminamos las configuraciones incorrectas que a los atacantes les encanta explotar.

Evaluación continua de la postura de seguridad

Identifica continuamente brechas en Microsoft Entra, Exchange, SharePoint y más para detectar dónde se desvían las configuraciones de las mejores prácticas.

Políticas de seguridad administradas

Implementa configuraciones administradas por Huntress en un cronograma claro para mantener a las organizaciones alineadas con las mejores prácticas sin que tengas que mover un dedo.

Aplicación continua
Aplicación continua

Detecta la desviación de políticas en minutos para revertir cambios no autorizados o accidentales antes de que los atacantes puedan explotarlos.

Learning Mode para análisis de impacto

Ejecuta las políticas nuevas primero en modo de solo informe para que puedas ver exactamente a quién afectarían antes de que ocurra cualquier cambio que impacte a los usuarios finales.

Notificaciones y educación

Cuando un control no se puede remediar automáticamente, te notificamos con pasos de remediación claros para que nada quede expuesto.

Compatibilidad multiinquilino

Estandariza el endurecimiento de la seguridad en todos los inquilinos para que los MSP puedan escalar y las fusiones y adquisiciones queden protegidas desde el primer día.

Qué hace diferente a Managed ISPM

Endurecimiento de la seguridad sin la tarea pendiente

A diferencia de los competidores que dejan el trabajo más difícil en manos de tu equipo, Huntress define y mantiene el estándar de oro para el endurecimiento de la seguridad de Microsoft 365. Políticas definidas por expertos, implementadas con confianza, y actualizadas a medida que evoluciona el panorama de amenazas.

Políticas creadas a partir de ataques reales

Nuestro SOC tiene visibilidad sobre más de 17 millones de identidades, lo que nos da una vista privilegiada de cómo operan realmente los atacantes. Usamos esa inteligencia para priorizar políticas en torno a las brechas que se explotan activamente, no solo lo que figura en una lista de cumplimiento.

Desviación de configuración corregida antes de que los atacantes puedan actuar

La mayoría de las soluciones buscan desviación de configuración cada 12 a 24 horas. Para entonces, la ventana ya está abierta para que un atacante consiga un punto de apoyo persistente. Managed ISPM detecta cambios riesgosos en minutos y restaura automáticamente la política, cerrando la exposición antes de que pueda explotarse.

Defensas más sólidas con cada ataque

Cuando Managed ITDR detecta amenazas activas, esos hallazgos se envían directamente a ISPM para cerrar exactamente las brechas que los atacantes intentaron explotar.  La plataforma de Huntress aplica detección y prevención en un ciclo continuo, de modo que la misma debilidad no se repita.

Huntress platform

ISPM + ITDR: seguridad de identidad que se fortalece después de cada ataque

Managed ISPM endurece tu entorno para que los atacantes no tengan dónde empezar. Managed ITDR agrega un SOC 24/7 para detectar todo lo que se escape. Y cada amenaza que ITDR descubre le indica a ISPM exactamente dónde cerrar la brecha, así la misma debilidad no puede explotarse dos veces.

Obtienes prevención que enfoca la detección, detección que refuerza la prevención, y un ciclo que se vuelve más difícil de vencer con cada ataque.

Recursos adicionales

Más información sobre Cierra las brechas de identidad de Microsoft 365 con Managed ISPM
Cierra las brechas de identidad de Microsoft 365 con Managed ISPM
Livestream

Las configuraciones incorrectas pueden darles a los atacantes un camino fácil hacia los entornos de Microsoft 365. Descubre cómo Huntress Managed ISPM endurece continuamente la configuración de identidad y ayuda a los equipos a corregir las brechas que buscan los atacantes.
Más información sobre Exceso de permisos, poca protección: el estado de la postura de seguridad de identidad
Exceso de permisos, poca protección: el estado de la postura de seguridad de identidad
Infografía

Para obtener una visión completa de la postura de identidad y endpoints, descarga el informe Known Gaps, Open Doors. O usa esta infografía para ponerte al día sobre el estado de la postura de seguridad de identidad y qué impide que los equipos se adelanten a ella.

Más información sobre La guía práctica del comprador para ISPM
La guía práctica del comprador para ISPM
Buyer's Guide

Creamos esta guía para líderes de TI y seguridad que evalúan soluciones de gestión de la postura de seguridad de identidad para endurecer la seguridad de Microsoft 365 y cerrar brechas de identidad.

Dentro, encontrarás orientación práctica sobre qué capacidades realmente importan, cómo evaluar tus necesidades y cómo elegir el modelo de gestión de identidad adecuado para tu organización.

Más información sobre Huntress Managed ISPM
Huntress Managed ISPM
Ficha técnica

Esta hoja de datos explica cómo nuestros expertos liderados por el SOC estandarizan la seguridad de identidad entre tenants, aplican políticas de mejores prácticas en minutos y reducen el riesgo de inicios de sesión sospechosos y manipulación de buzones.

Preguntas frecuentes

La gestión administrada de la postura de seguridad de identidad es una solución totalmente administrada que fortalece Microsoft 365 al encontrar y corregir configuraciones incorrectas, accesos riesgosos y desviación de políticas. Huntress define el estándar de referencia, implementa los controles adecuados y los mantiene aplicados continuamente para que la postura de seguridad siga mejorando mientras tu carga de trabajo disminuye.

Huntress Identity Security Posture Management (ISPM), que se encarga de la gestión de la postura de seguridad de identidad, corrige las vulnerabilidades de la capa de identidad que los atacantes más explotan, sin agregarle trabajo a tu equipo.

  • Toma de control de una cuenta: Las configuraciones incorrectas, las cuentas con privilegios excesivos y los controles de acceso débiles les dan a los atacantes una entrada fácil. Huntress ISPM encuentra y corrige estas brechas antes de que puedan ser explotadas.

  • Compromiso del correo electrónico empresarial (BEC): Las brechas de identidad y las configuraciones de buzón expuestas en Microsoft 365 son objetivos principales de BEC. Huntress ISPM cierra esas rutas de ataque y las mantiene cerradas.

  • Abuso de identidad que habilita el ransomware: Los atacantes usan configuraciones de identidad débiles como puntos de apoyo para moverse más profundo dentro de tu entorno. Huntress ISPM refuerza esos puntos de entrada para que una sola cuenta comprometida no se convierta en el control total de la red.

  • Inicios de sesión riesgosos y no autorizados: Los inicios de sesión desde ubicaciones sospechosas, redes maliciosas o VPN no confiables indican amenazas activas. Huntress ISPM implementa políticas de acceso condicional que bloquean estos inicios de sesión antes de que tengan éxito.

  • Manipulación y persistencia de buzones: El abuso de reglas y permisos de buzón es una táctica común de BEC para permanecer oculto. Huntress ISPM detecta y refuerza las defensas contra estas técnicas.

  • Movimiento lateral y escalada de privilegios: Los privilegios excesivos les dan a los atacantes espacio para moverse. Huntress ISPM corrige estas rutas para que una sola cuenta débil no te comprometa.

  • Autenticación heredada y evasión de MFA: Los métodos de autenticación antiguos y el MFA débil les permiten a los atacantes evitar por completo las protecciones modernas. Huntress ISPM aplica estándares más estrictos y cierra esas brechas.

En resumen: Huntress ISPM implementa las políticas y configuraciones que evitan que estos ataques tengan éxito. Como es completamente administrado, tu equipo obtiene seguridad de identidad de nivel empresarial sin carga de trabajo adicional ni necesidad de más experiencia, gracias a que ayuda a mantener la postura de seguridad de tu organización.

Otras herramientas te muestran qué corregir y dejan el trabajo en tus manos. Huntress define, implementa y mantiene el marco de endurecimiento de la seguridad para que tu equipo no tenga que ser experto en identidad de Microsoft. La creación de políticas, la gestión de desviación de configuración, el análisis de impacto en los usuarios y la corrección se gestionan todos por ti.

No. ISPM es endurecimiento de la seguridad preventivo (gestión proactiva de la postura). ITDR es detección y respuesta activas. Juntos cubren todo el ciclo de vida del ataque a la identidad: ISPM evita que inicien más ataques, y ITDR detiene los que logran pasar.

Sí. Learning Mode ejecuta las nuevas políticas de acceso condicional en modo de solo informe, para que puedas ver exactamente a quién afectarían antes de que algo cambie. Las reversiones toman segundos si se necesitan, y vimos una tasa de reversión menor al 1% en los más de 12.000 tenants que usan Managed ISPM hasta ahora. La aplicación es segura a gran escala.

Sí. Managed ISPM y Managed ITDR son productos distintos, pero están diseñados para trabajar juntos en la plataforma agéntica de Huntress. Managed ITDR se enfoca en detectar y responder a amenazas de identidad activas, mientras que Managed ISPM endurece continuamente tu entorno de Microsoft 365 para que esas rutas de ataque permanezcan cerradas. La telemetría y los hallazgos del SOC provenientes de Managed ITDR retroalimentan el marco de seguridad de identidades de Managed ISPM, de modo que las brechas específicas que los atacantes intentan explotar se priorizan y se cierran primero, aunque cada producto puede implementarse por separado.

Vimos esto reflejado directamente cuando nuestro SOC dio seguimiento a dos campañas de Microsoft 365 a gran escala: phishing mediante código de dispositivo vinculado aRailway.com infraestructura, y un ataque separado de reproducción de credenciales ROPC proveniente de LSHIY LLC. Managed ITDR detectó los compromisos activos y generó reportes de incidentes para que las organizaciones afectadas pudieran responder en tiempo real. Al mismo tiempo, los dos controles de acceso condicional que habrían evitado ambos ataques (bloquear el flujo de código de dispositivo y cerrar las brechas de autenticación heredada/ROPC) ya estaban implementados por defecto para los clientes de Managed ISPM, porque la inteligencia previa del SOC ya había alimentado el marco de políticas de ISPM. ITDR detecta y responde a lo que logra pasar, e ISPM garantiza que la misma ruta no pueda usarse de la misma manera dos veces.