

Protege lo que importa
Protege endpoints, correo electrónico y empleados con el poder de nuestro SOC 24/7. Prueba Huntress gratis y despliega en minutos para empezar a combatir las amenazas.
Cómo Huntress detecta reglas de bandeja de entrada ocultas en Microsoft 365
Cómo Huntress detecta reglas de bandeja de entrada ocultas en Microsoft 365
Escrito por: Nadine Rozell
Actualizado: 04/11/2026
Publicado: 05/12/2025

Las reglas de bandeja de entrada ocultas son una de las amenazas más sigilosas en Microsoft 365 hoy en día. Son filtros de automatización que se ejecutan de forma invisible en un buzón, lo que permite a los atacantes desviar, eliminar o reenviar correos confidenciales en silencio, sin ser detectados por las herramientas de monitoreo estándar.
No puedes verlas en Outlook ni en el centro de administración de Exchange Online. Funcionan en segundo plano, lo que las hace perfectas para el compromiso de correo empresarial (BEC) y el robo de datos.
Huntress encuentra estas amenazas combinando la detección automatizada con el análisis humano. Te damos una protección que va más allá de lo que las herramientas de seguridad tradicionales de Microsoft 365 pueden detectar.
Las reglas ocultas de la bandeja de entrada son una herramienta predilecta de los atacantes. Las usan para obtener acceso persistente y alterar el flujo del correo sin activar alertas.
El riesgo de seguridad es grave. Estas tácticas son la base del BEC, que el Informe de delitos en internet 2024 del FBI identificó como el segundo cibercrimen más costoso, con pérdidas de $2,77 mil millones. Las reglas ocultas pueden eliminar automáticamente correos críticos, como confirmaciones de pago o facturas de proveedores, antes de que alguien los vea. O pueden reenviar información confidencial a una dirección externa del atacante, lo que lleva a un robo masivo de datos.
El principal desafío es la detección. Las herramientas de administración estándar de Microsoft 365 solo muestran algunas reglas de la bandeja de entrada, lo que deja a los equipos de seguridad sin visibilidad de las más peligrosas. Esta brecha crea un entorno perfecto para amenazas que pueden pasar desapercibidas durante meses.
|
Tipo de regla |
Visibilidad en herramientas estándar |
Usos comunes en ataques |
|
Reglas estándar de la bandeja de entrada |
Visibles en Outlook, Exchange Admin |
Automatización legítima, administración básica del correo |
|
Reglas ocultas de la bandeja de entrada |
No visibles en las interfaces estándar |
Eliminar automáticamente alertas de seguridad, reenviar datos confidenciales, filtrar comunicaciones de TI |
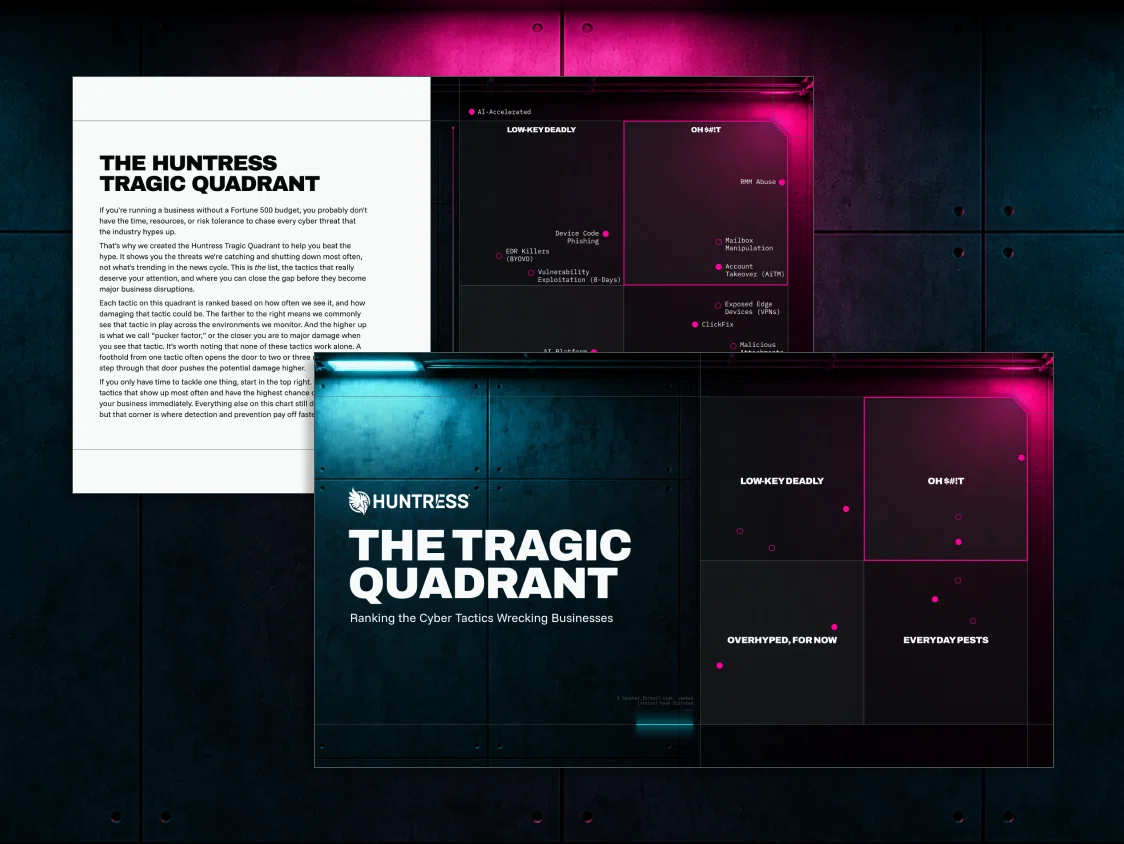
Las reglas ocultas de la bandeja de entrada son una forma en que los atacantes convierten un flujo de trabajo conocido en una interrupción silenciosa del negocio. El Huntress Tragic Quadrant muestra dónde se ubica la manipulación de buzones según su prevalencia y daño potencial, para que los equipos puedan priorizar la detección y la prevención antes de que la primera señal sea un pago faltante.
PowerShell es la forma manual más directa de encontrar reglas de bandeja de entrada ocultas. El comando Get-InboxRule -IncludeHidden es el estándar de la industria para encontrar reglas que son invisibles para las herramientas de administración normales.
El -IncludeHidden parámetro es clave porque obliga a PowerShell a consultar directamente el almacenamiento del buzón, evitando los filtros que ocultan reglas maliciosas. Esto te muestra todas las reglas de un buzón, incluidas las creadas mediante manipulación de MAPI.
Pero ejecutar esto manualmente en cientos o miles de cuentas no es práctico. Es una verificación puntual que consume mucho tiempo y que debe programarse y ejecutarse periódicamente solo para encontrar patrones sospechosos.
Paso | Comando de PowerShell | Propósito |
1 | Connect-ExchangeOnline | Establecer una sesión autenticada |
2 | Get-Mailbox -ResultSize Unlimited | Obtener todos los buzones |
3 | Get-InboxRule -Mailbox [email protected] -IncludeHidden | Mostrar todas las reglas, incluidas las ocultas |
4 | Export-Csv -Path "InboxRules.csv" | Documentar los hallazgos para su análisis |
Paso 2: La inmersión profunda (con el editor MAPI)
Para una inspección forense aún más profunda, los editores MAPI te permiten acceder a las propiedades de almacenamiento subyacentes de Exchange a las que los clientes estándar no pueden llegar.
Herramientas como MFCMAPI pueden encontrar reglas al examinar directamente sus propiedades de almacenamiento, específicamente los campos PR_RULE_MSG_NAME y PR_RULE_MSG_PROVIDER que contienen la lógica real de la regla. Esta mirada profunda puede encontrar técnicas de ocultamiento sofisticadas que incluso PowerShell podría pasar por alto.
Sin embargo, esto no está pensado para verificaciones de rutina. Usar un editor MAPI es un proceso que requiere mucho trabajo, experiencia especializada y permisos de alto nivel. Por lo general, solo se usa para una respuesta a incidentes específica, no para el monitoreo diario.
Ventajas:
El nivel más profundo de inspección de reglas de buzón disponible
Revela técnicas de ocultamiento sofisticadas
Desventajas:
Requiere experiencia técnica especializada
Consume mucho tiempo en entornos grandes
Capacidades de automatización limitadas
Paso 3: La forma de Huntress (continua)
En lugar de depender de scripts manuales, Huntress incorpora esta detección directamente en su plataforma. Nuestra telemetría incluye señales tanto de Azure Active Directory como de Microsoft Exchange, que abarcan desde escaladas de roles hasta reglas de bandeja de entrada sospechosas y actualizaciones de permisos de buzón.
Este enfoque hace dos cosas clave:
Encuentra reglas existentes: Huntress Managed ITDR está diseñado para detectar reglas de bandeja de entrada maliciosas existentes desde el momento en que se incorpora un inquilino. Esto incluye encontrar los "flujos de trabajo ocultos", que son reglas maliciosas que los atacantes usan para ocultar su actividad reenviando o eliminando mensajes automáticamente.
Correlaciona con el comportamiento: Huntress no solo busca una regla; observamos el panorama completo. Nuestros analistas del SOC, disponibles las 24 horas del día, los 7 días de la semana, correlacionan la creación de una regla sospechosa con otra actividad, como un inicio de sesión desde una ubicación inesperada, para confirmar un compromiso real.
Flujo de detección de reglas maliciosas:
Recopilación de registros: Huntress recopila eventos de auditoría para la creación de reglas y otras actividades de Exchange.
Análisis de patrones: La plataforma marca automáticamente las reglas que apuntan a palabras clave sensibles (como "factura") o que mueven correo a carpetas inusuales. Los atacantes usan específicamente estas tácticas, a veces moviendo correos a carpetas menos vistas, como "RSS Feeds" para ocultar su actividad al usuario.
Correlación de comportamiento: El sistema conecta la nueva regla con otras señales sospechosas, como un inicio de sesión extraño o una escalada de privilegios.
Revisión experta: Un analista del SOC de Huntress humano revisa los datos correlacionados para verificar la amenaza y descartar falsos positivos.
Respuesta: El SOC inicia una respuesta, que puede incluir deshabilitar la regla y aislar la cuenta.
Paso 4: Educar a los usuarios sobre el manejo seguro del correo electrónico
Enseñarles a los usuarios sobre la creación segura de reglas ayuda a evitar que los atacantes exploten un simple vacío de concientización. Después de todo, el Informe de Investigaciones de Brechas de Datos de Verizon 2025 encontró que el 68% de las brechas involucran error humano. Los atacantes suelen usar campañas de phishing que engañan a los usuarios para que creen sus propias reglas de reenvío.
Un buen security awareness training debe cubrir estos escenarios específicos y enseñarle a tu equipo qué buscar.
Mejores prácticas para los usuarios en materia de seguridad de reglas de correo electrónico:
Nunca crees reglas de reenvío a direcciones de correo externas sin la aprobación de TI.
Reporta cualquier solicitud inusual para modificar la configuración de correo o crear automatizaciones.
Revisa regularmente las reglas existentes y elimina las automatizaciones innecesarias.
Escala de inmediato a los equipos de seguridad cualquier solicitud o correo sospechoso relacionado con reglas.
Paso 5: Cómo responde Huntress ante reglas de bandeja de entrada sospechosas
Cuando Huntress detecta una regla de bandeja de entrada sospechosa, nuestros analistas del SOC, disponibles 24/7, verifican la amenaza y toman acción.
La respuesta es rápida y queda documentada. Como parte de una respuesta administrada, Huntress puede revocar la sesión de usuario comprometida y deshabilitar el reenvío de correo o las reglas de bandeja de entrada sospechosas para detener la actividad maliciosa. Luego, el analista elabora un reporte de incidente a la medida para comunicar el impacto y la gravedad, para que sepas exactamente qué pasó y qué hacer a continuación.
Etapa de respuesta | Acciones automatizadas | Actividades del analista | Comunicación con el cliente |
Generación de alertas | Detección de reglas y triaje inicial | Verificación de amenazas y análisis de contexto | Notificación inmediata de actividad sospechosa |
Contención | Revocación de sesión, deshabilitación de reglas | Evaluación de impacto, recolección de evidencia | Hallazgos detallados y acciones recomendadas |
Remediación/recuperación | Monitoreo para detectar una nueva vulneración | Guía de remediación manual; análisis posterior al incidente | Instrucciones de recuperación paso a paso; reporte final |
Las organizaciones también pueden revisar los Shadow Workflows en la Evaluación de Seguridad de Identidades de Huntress, un reporte puntual que también muestra inicios de sesión riesgosos y aplicaciones no autorizadas en un entorno de Microsoft 365. El reporte se genera automáticamente después de integrar un inquilino.
Huntress encuentra reglas maliciosas en la bandeja de entrada al analizar datos de configuración y telemetría de Microsoft Exchange. Buscamos "Shadow Workflows": reglas que los atacantes usan para reenviar o eliminar mensajes automáticamente. Nuestros analistas del SOC correlacionan esto con otra actividad sospechosa, como inicios de sesión extraños, para confirmar una amenaza real.
Huntress identifica reglas que reenvían correos externamente, eliminan automáticamente mensajes importantes o filtran correos con palabras clave sensibles (como "factura" o "pago"). Estos son patrones comunes usados en BEC y otras amenazas basadas en identidad.
Las organizaciones pueden obtener una Evaluación de Seguridad de Identidades de Huntress para conseguir un informe detallado y puntual sobre los riesgos en su entorno de Microsoft 365. El informe destaca los "Shadow Workflows" (reglas maliciosas en la bandeja de entrada), así como otras amenazas como inicios de sesión riesgosos y aplicaciones no autorizadas.
La respuesta recomendada incluye deshabilitar o eliminar la regla no autorizada, restablecer las credenciales del usuario y revocar sus sesiones activas para expulsar al atacante.
Como parte de una respuesta administrada, el Huntress SOC tiene la capacidad de deshabilitar el reenvío de correos o las reglas de bandeja de entrada sospechosas para detener una amenaza activa.

