¿Qué es el phishing (y cómo afecta a tu empresa)?

¿Qué es el phishing (y cómo afecta a tu empresa)?

Escrito por: Brenda Buckman
Última actualización: 22/1/2026

Credenciales de cuenta atrapadas por un anzuelo de phishing

El phishing es más que una simple molestia digital: es un ataque cibernético astuto que sigue causando estragos en empresas de todos los tamaños. Los ciberdelincuentes lo usan para explotar a empleados desprevenidos, evadir medidas de seguridad y provocar destrucción financiera, operativa y reputacional.

¿Asustado? No lo estés. El conocimiento es poder, y entender el phishing es el primer paso para proteger tu empresa. En Huntress, hemos visto cómo los ataques de phishing afectan a empresas de todos los tamaños, explotando a empleados desprevenidos y evadiendo las medidas de seguridad tradicionales. Esta guía desglosará el phishing, te mostrará exactamente cómo impacta a tu empresa y destacará pasos concretos para proteger tu organización de él. Además, te presentaremos las herramientas y estrategias que Huntress usa para mantener a raya los ataques de phishing (y los problemas que generan).

¿Qué es el phishing?

El phishing es un delito cibernético en el que los atacantes se hacen pasar por una entidad de confianza—como tu banco, un proveedor importante o incluso un colega—para engañarte y hacer que compartas información confidencial, hagas clic en enlaces maliciosos o descargues archivos adjuntos dañinos.

¿Cómo lo hacen? Estos astutos actores de amenazas maliciosos juegan con la naturaleza humana como si fuera un instrumento. Cuentan con la curiosidad, la urgencia o el miedo para hacer que bajes la guardia. Ya sea una página de inicio de sesión falsa o un archivo adjunto de factura cargado de malware, su objetivo es claro: robar tus credenciales, acceder a tus sistemas o desplegar ransomware.

El phishing tampoco se limita solo al correo electrónico. Los atacantes ahora se infiltran en mensajes directos, mensajes de texto e incluso llamadas telefónicas para llevar a cabo sus planes.


¿Cuál es un indicador común de un intento de phishing?

  • Un correo electrónico o mensaje que genera urgencia (por ejemplo, “Tu cuenta será desactivada a menos que…”).
  • Errores de ortografía o formato extraño.
  • La dirección de correo del remitente se ve sospechosa o no coincide con la organización que dice representar.
  • El texto con hipervínculo lleva a sitios web desconocidos o falsificados.
  • Archivos adjuntos inesperados.

Bastante astuto, ¿no? Y las consecuencias de caer en estas tácticas pueden tener un alcance amplio.

¿Cómo afecta el phishing a tu empresa?

Los ataques de phishing no son solo una molestia: son una amenaza seria para tus ganancias, tu reputación y tus operaciones diarias. Veamos cómo pueden complicar tu empresa:


1. Brechas de datos

El phishing suele provocar un acceso no autorizado a datos sensibles, como información de clientes, secretos comerciales o registros financieros. Brechas como estas desencadenan no solo multas enormes por parte de organismos reguladores, sino también la pérdida de la confianza de los clientes, ambas difíciles de recuperar.

2. Pérdida financiera

Los atacantes van directo a tu billetera, robando fondos o realizando transacciones fraudulentas con credenciales robadas. Además, el costo de investigar, mitigar y recuperarse de un ataque se acumula rápidamente.

3. Interrupción operativa

El phishing a veces sirve como punto de entrada para ransomware u otras interrupciones. Imagina que toda tu infraestructura de TI se cae durante un período crítico para tu empresa. ¿Cada segundo fuera de línea? Una pérdida.

4. Daño reputacional

Una brecha se hace pública y, de repente, tus clientes antes leales huyen, dudando de tu capacidad para protegerlos. Un informe de 2023 de Vercarda indicó que el 66% de los consumidores de EE. UU. “no confiaría en una empresa que sea víctima de una brecha de datos con su información” (auch).

5. Pérdida de productividad de los empleados

Manejar una brecha por phishing implica restablecer contraseñas, poner sistemas fuera de línea y realizar extensas investigaciones posteriores al ataque. Esto no solo te cuesta tiempo, sino que reduce la productividad de los empleados.


¿Necesitas más pruebas?  Según el último informe del FBI, las pérdidas por delitos cibernéticos en internet se dispararon a más de $16 mil millones en 2024, un aumento sorprendente del 33% en solo un año. Con el phishing y la suplantación como los delitos cibernéticos más reportados, la amenaza a la continuidad del negocio nunca ha sido mayor. Combinado con los golpes reputacionales y el tiempo de inactividad operativa, es claro que el phishing es una batalla que ninguna empresa puede darse el lujo de enfrentar sin preparación.


Tácticas comunes de phishing que todos deben conocer

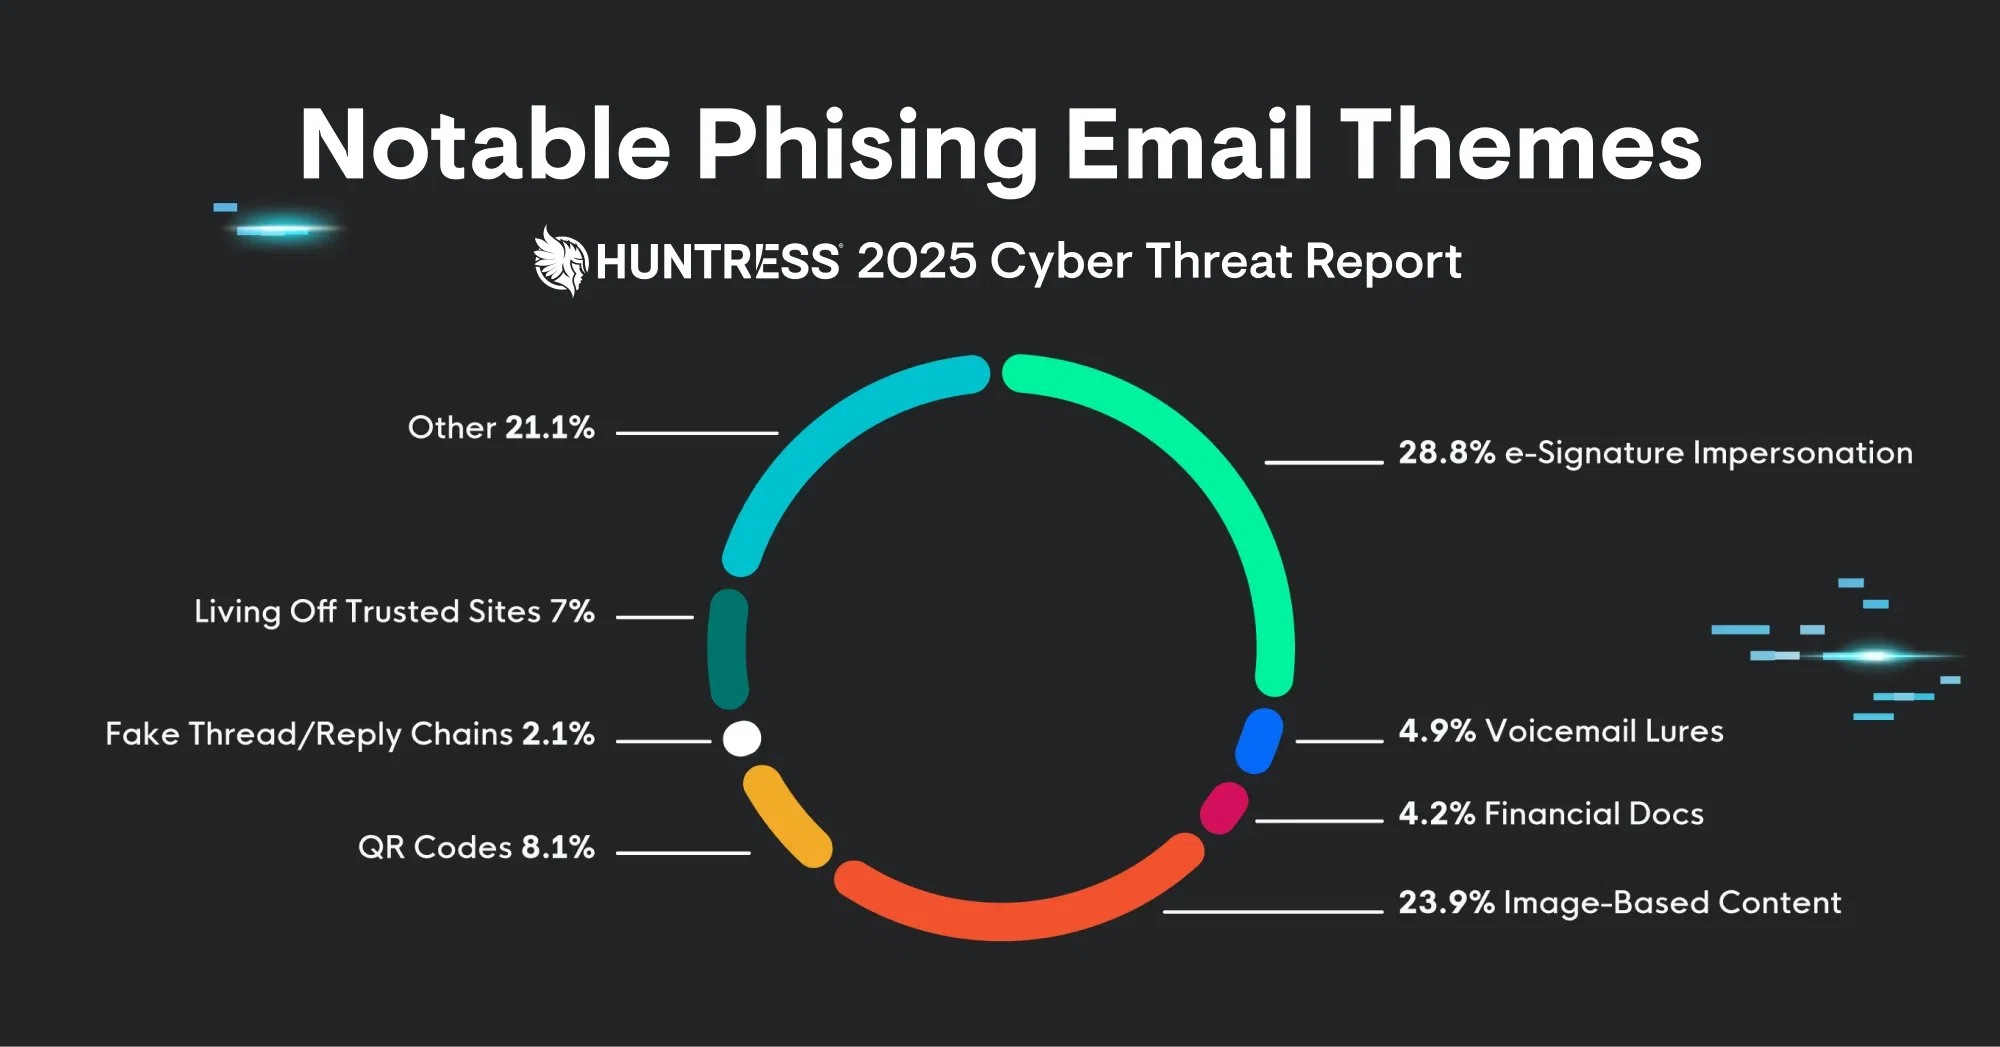
El phishing está en constante evolución, pero la mayoría de las estafas caen en estas categorías (muy turbias):


1. Suplantación de identidad (spoofing)

Los atacantes se hacen pasar por una fuente confiable—como un banco, un proveedor o incluso tu director general—para que sus correos o mensajes parezcan legítimos. “Hola, soy tu jefe. Transfiere $10.000 a esta cuenta de inmediato.” ¿Te suena familiar?


2. Tácticas de urgencia

Los ciberdelincuentes crean deliberadamente una sensación de urgencia para apresurar a las personas a cometer errores, como hacer clic en enlaces maliciosos sin pensarlo dos veces.


3. Enlaces y archivos adjuntos maliciosos

Los correos contienen enlaces a sitios web fraudulentos (que parecen inquietantemente reales), números de teléfono falsos para llamar, archivos adjuntos cargados de malware, u otras instrucciones, como escanear un código QR. Una sola acción equivocada podría comprometer toda tu red.

¿La buena noticia? Estas tácticas pueden vencerse con la estrategia adecuada.


‍

Defensa contra los ataques de phishing

Proteger tu negocio del phishing requiere un enfoque de múltiples capas. Aquí tienes una lista de verificación para ayudar a los profesionales de TI a proteger sus organizaciones:


1. Educa a tus empleados

Tus empleados son la primera línea de defensa contra el phishing. Realiza security awareness training de manera regular para ayudarlos a reconocer tácticas comunes, como datos falsos del remitente, enlaces engañosos y otras señales de alerta. Dar a tu equipo este conocimiento es una de las formas más efectivas de prevenir ataques.


2. Prioriza contraseñas seguras y únicas

Fomenta el uso de contraseñas seguras y únicas para cada cuenta. Esto minimiza el impacto de una filtración de datos o un incidente de phishing, al limitar el daño a un solo sitio. Un administrador de contraseñas puede simplificar este proceso y reforzar aún más la seguridad.


3. MFA para todo

Configura la autenticación multifactor (MFA) para que sea mucho más difícil que los atacantes accedan a las cuentas, incluso si logran robar contraseñas. Aprende más sobre MFA en nuestra publicación de blog, To MFA or Not to MFA: How Multi-Factor Authentication Saves the SMB. 


4. Herramientas de seguridad avanzadas

Usa soluciones de nivel empresarial, como filtrado de correo electrónico y herramientas de Detección y respuesta para endpoints (EDR), para bloquear los correos de phishing antes de que lleguen a la bandeja de entrada, o para minimizar las consecuencias de un ataque exitoso.


5. Crea un plan de respuesta a incidentes

Ten un plan sólido para detectar y mitigar los intentos de phishing. Esto incluye pasos claros para aislar los sistemas comprometidos y recuperar los datos afectados.


6. Realiza evaluaciones de seguridad periódicas

Los ataques de phishing evolucionan rápidamente. Sé proactivo evaluando regularmente las vulnerabilidades de tu red e implementando estándares de seguridad actualizados.


7. Asóciate con expertos como Huntress

Huntress Managed Security Awareness Training prepara a tu equipo para reconocer y reportar amenazas cibernéticas de forma efectiva. Combina esto con nuestras soluciones Managed EDR e ITDR, respaldadas por monitoreo 24/7 por analistas humanos del SOC, y tendrás una defensa poderosa para mantener a tu organización resiliente frente a los ciberataques.

Los negocios son tan fuertes como sus defensas. No dejes la tuya vulnerable.

Por qué elegir Huntress para la defensa contra phishing

Como proveedor líder de capacitación en concientización de seguridad, sabemos que el phishing requiere una estrategia de defensa de varias capas. Si bien ninguna herramienta puede detener el phishing por completo, nuestro enfoque minimiza el riesgo y mitiga el daño cuando ocurren ataques. Así es como podemos ayudar:

  • Threat Hunting proactivo: Nuestro equipo busca activamente señales de compromiso, asegurando que los atacantes que explotan vulnerabilidades humanas sean detenidos antes de causar un daño generalizado.
  • Monitoreo del SOC 24/7: Si un ataque tiene éxito, nuestro Centro de Operaciones de Seguridad (SOC) investiga de inmediato, aísla los sistemas o identidades comprometidas, e inicia remediaciones para prevenir más daños.
  • Monitoreo de endpoints: Los ataques de ingeniería social a menudo introducen cargas maliciosas; nuestra solución Managed EDR garantiza que los endpoints sean monitoreados y protegidos continuamente.
  • Monitoreo de identidad: A los atacantes les encanta atacar cuentas basadas en identidad como Microsoft 365. Con Identity Detection and Response, tendrás un equipo de expertos vigilando tus cuentas en busca de actividad sospechosa.
  • Capacitación en concientización de seguridad: Huntress ofrece un producto de concientización de seguridad galardonado y atractivo, diseñado para ayudar a los usuarios a ser más resilientes mediante capacitación educativa y simulaciones de phishing.
  • Retención de registros: El Huntress Managed SIEM está diseñado para brindarte una recopilación y retención sencillas de los datos de registro cruciales necesarios para ayudar a investigar intrusiones y respaldar las necesidades de cumplimiento y seguros. 

Con la Huntress Managed Cybersecurity Platform de tu lado, las amenazas de phishing no tienen oportunidad.

Recursos adicionales

Más información sobre ¿Qué es un vector de inicialización? Criptografía explicada
¿Qué es un vector de inicialización? Criptografía explicada
Ciberseguridad 101

Descubre por qué los vectores de inicialización son fundamentales para la seguridad de los datos en esta guía de Huntress. Comprende cómo funcionan, su papel en la criptografía y las mejores prácticas para administrarlos.

Más información sobre ¿Qué es la seguridad del correo electrónico?
¿Qué es la seguridad del correo electrónico?
Ciberseguridad 101

Descubre qué es la seguridad del correo electrónico, cómo protege contra amenazas cibernéticas y por qué es esencial para la ciberseguridad. Información para principiantes de Huntress.

Más información sobre El volcado de datos de una base de datos frente a los datos ficticios
El volcado de datos de una base de datos frente a los datos ficticios
Ciberseguridad 101

Descubre qué es el volcado de datos, por qué los cibercriminales lo buscan y cómo proteger tus volcados de base de datos de las amenazas de seguridad. Guía esencial para profesionales de TI.

Protege lo que importa

Los ataques de phishing no están bajando el ritmo, y tus defensas tampoco deberían hacerlo. Con Huntress como tu socio de ciberseguridad, no tienes que enfrentarlos solo.

Probar Huntress gratis