


Ciberseguridad 101
¿Qué es la seguridad del correo electrónico?
Descubre qué es la seguridad del correo electrónico, cómo protege contra amenazas cibernéticas y por qué es esencial para la ciberseguridad. Información para principiantes de Huntress.
Mejores prácticas de gestión de accesos privilegiados para equipos de TI reducidos
Mejores prácticas de gestión de accesos privilegiados para equipos de TI reducidos
Probablemente ya estás haciendo gestión de accesos privilegiados. Solo que no la llamas así.
Es esa hoja de cálculo con contraseñas de administrador compartidas que alguien creó hace tres años. Es revisar rápido quién está en el grupo de Administradores de dominio antes de una auditoría. Sin plataforma. Sin equipo dedicado. Solo tú, cuidando las llaves a mano.
Ese es un buen comienzo. Así puedes reforzarlo sin comprar nada todavía.
La gestión de accesos privilegiados es un conjunto integral de estrategias y tecnologías diseñadas para administrar y proteger cuentas con permisos elevados. Su objetivo principal es aplicar el principio de mínimo privilegio, asegurando que los usuarios solo tengan el acceso mínimo necesario durante el menor tiempo posible.
Las cuentas privilegiadas (como las de administrador de dominio o local, cuentas de servicio y cuentas de emergencia o break-glass) tienen permisos más allá de los de los usuarios estándar. Como pueden cambiar configuraciones del sistema y acceder a datos confidenciales, representan el mayor riesgo si se ven comprometidas.
Un enfoque moderno de PAM se centra en el aprovisionamiento bajo demanda. En lugar de tener derechos administrativos permanentes, a los usuarios se les otorga una elevación temporal solo cuando una tarea específica lo requiere, y luego el acceso se revoca automáticamente.
Más allá de la seguridad, PAM mejora la eficiencia operativa al automatizar la gestión y rotación de contraseñas, y garantiza el cumplimiento normativo (CMMC, GDPR, HIPAA, PCI DSS) al ofrecer registros de auditoría inalterables.
La gestión de accesos privilegiados (PAM) es el conjunto de prácticas que controlan, limitan y monitorean quién puede usar permisos elevados en tu entorno. Es ante todo una disciplina, y un producto en segundo lugar, así que el software de PAM puede ayudar, pero puedes empezar sin él.
La gestión de accesos privilegiados empieza por saber qué cuentas tienen más poder. Para la mayoría de los equipos reducidos, tres importan más que las demás:
Las cuentas de aplicaciones conllevan el mismo riesgo que las cuentas de servicio. Las cuentas humanas elevadas son solo cuentas de administrador asignadas a una persona.
Una sola cuenta de administrador comprometida puede permitir que un atacante se mueva lateralmente por tu red en minutos tras una brecha. Por eso las cuentas privilegiadas son el objetivo número uno en los ataques basados en identidad. Cada permiso de administrador sin usar amplía tu superficie de ataque, ya sea que la amenaza venga de un empleado descontento o de un atacante externo que aprovecha una nube mal configurada (nuestras prácticas recomendadas de seguridad en la nube explican cómo evitarlo). Las cuentas con privilegios excesivos son la vía más fácil de entrada.
Beneficio | El riesgo que elimina |
Seguridad mejorada | Robo de credenciales y movimiento lateral. Limitar a dónde puede llegar cada cuenta privilegiada significa que una contraseña robada no se convierte en una toma completa de la red. |
Cumplimiento normativo | Auditorías fallidas. Los auditores quieren pruebas de quién accedió a qué, y cuándo. Los privilegios permanentes no pueden mostrar eso, porque el acceso siempre está activo. El acceso limitado en el tiempo y registrado sí puede. |
Mayor responsabilidad | Accesos compartidos que ocultan quién hizo qué. El registro de sesiones privilegiadas vincula cada acción a una persona identificada, así que responder "¿quién cambió eso?" toma minutos. |
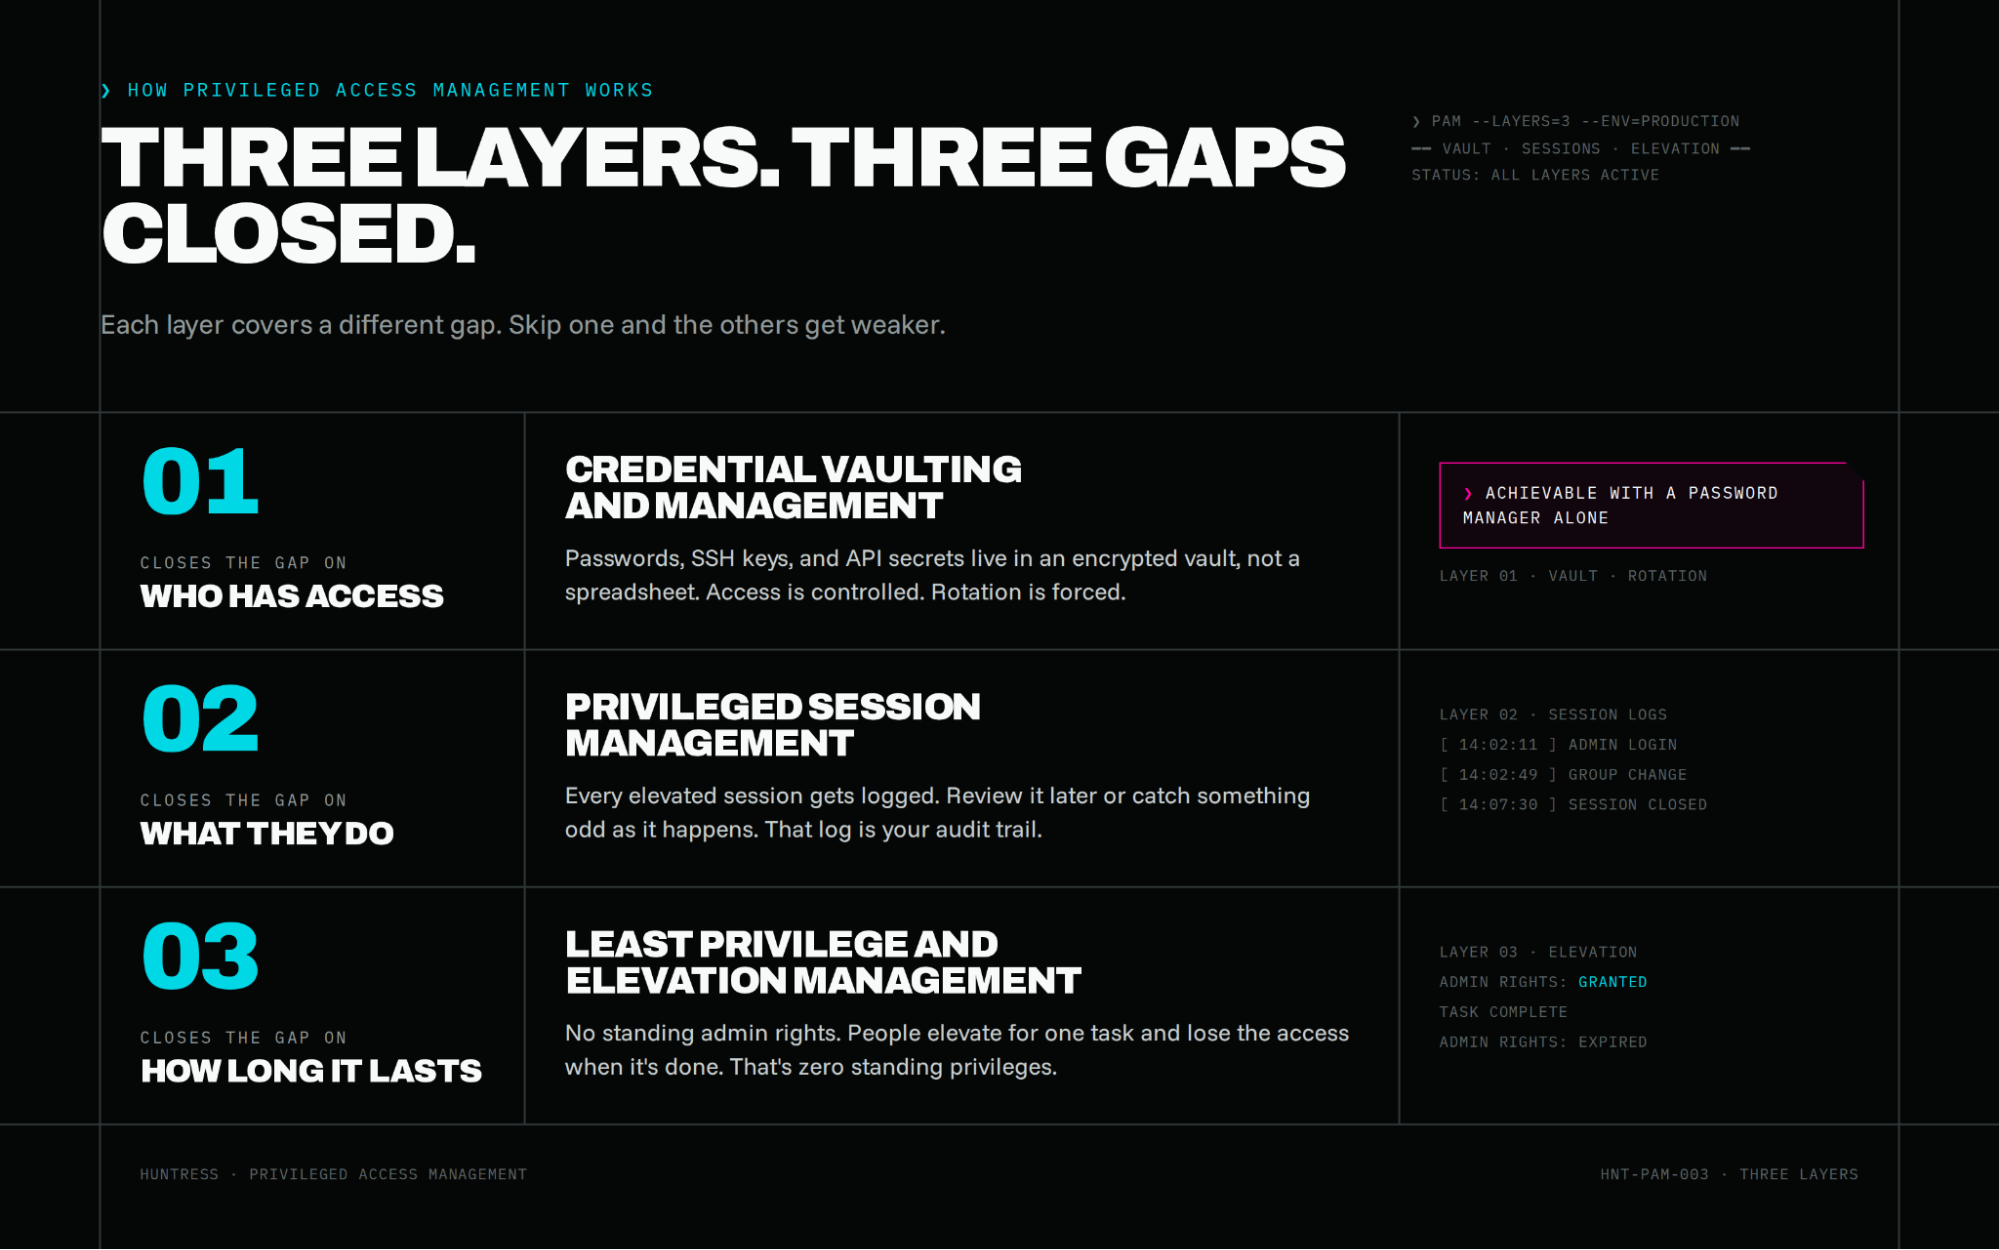
El PAM funciona en capas, y cada capa cierra una brecha distinta: quién tiene acceso, qué hace durante ese acceso y cuánto dura. Si te saltas una, las demás se debilitan.
El resguardo de credenciales almacena contraseñas, llaves SSH y secretos de API en una bóveda cifrada en lugar de una hoja de cálculo. El acceso se controla, la rotación se obliga y nadie envía contraseñas por correo. Un administrador de contraseñas puede encargarse de esta capa por sí solo.
La gestión de sesiones privilegiadas rastrea lo que ocurre después de que alguien inicia sesión con derechos elevados. Las sesiones registradas te permiten revisar la actividad más tarde o detectar algo extraño mientras sucede. Ese registro es tu rastro de auditoría.
Esta capa responde a “¿por cuánto tiempo?” En lugar de mantener derechos de administrador permanentes, las personas elevan su acceso para una tarea específica y lo pierden cuando termina. Esa es la idea detrás de los privilegios permanentes cero, y reduce la ventana que un atacante puede usar.
Las seis prácticas recomendadas de PAM son inventariar cuentas, resguardar credenciales, aplicar el privilegio mínimo y el acceso justo a tiempo, aislar y monitorear sesiones, proteger credenciales y vigilar la escalada de privilegios. No necesitas comprar primero una plataforma de PAM dedicada para empezar con cualquiera de ellas.
Práctica | Con una plataforma de PAM dedicada | Sin una (herramientas nativas) |
Inventariar todas las cuentas privilegiadas | Descubrimiento automatizado de cuentas en todos los sistemas | Una auditoría manual trimestral de los grupos de administradores de Active Directory |
Resguardar todas las credenciales privilegiadas | Bóveda integrada con rotación automatizada | Un administrador de contraseñas con bóvedas compartidas y de acceso controlado, con rotación forzada |
Implementar el privilegio mínimo y el acceso JIT | Elevación automatizada basada en aprobaciones | Membresía temporal en grupos de Active Directory, eliminada manualmente o mediante una tarea programada |
Aislar y monitorear sesiones privilegiadas | Grabación de sesiones integrada | Auditoría nativa del registro de eventos de Windows enviada a un SIEM |
Proteger credenciales privilegiadas sin una plataforma dedicada | Bóveda y aislamiento reforzados por el proveedor | Un modelo de nivel 0 de Active Directory que aísla las cuentas de administrador |
Vigilar la escalada de privilegios | Alertas integradas sobre cambios de privilegios | Una alerta sobre cambios en la membresía de grupos privilegiados |
Los vaults y las políticas cierran puertas. No te avisan cuando alguien está cruzando una.
Descubre cómo Huntress Managed ITDR protege las cuentas con privilegios, o empieza tu prueba gratuita de Huntress.
La mayoría de las brechas relacionadas con PAM no se deben a una herramienta faltante. Se deben a una cuenta con privilegios que nadie estaba vigilando.
Cuando estés listo para comparar proveedores, la Guía práctica para compradores de ITDR te muestra qué preguntar.
Cuentas de administrador de dominio y local, cuentas compartidas y de servicio, y cuentas de emergencia break-glass. También cuentan las cuentas de aplicaciones y las cuentas humanas con privilegios elevados.
Un administrador de contraseñas cubre el almacenamiento seguro, una capa de PAM. PAM también cubre la supervisión de sesiones y la limitación del tiempo que dura el acceso elevado.
Los atacantes van primero tras las cuentas con privilegios porque un solo compromiso abre todo lo demás. Las empresas en crecimiento suelen tener más derechos de administrador permanentes de los que creen, y menos personas vigilándolos.
No. La columna “sin una” en la tabla de mejores prácticas muestra cómo cubrir cada práctica con herramientas que probablemente ya tienes: administradores de contraseñas, Active Directory y registro nativo. Una plataforma suma automatización a medida que creces, pero no es el punto de partida.
Recursos adicionales
Descubre qué es la seguridad del correo electrónico, cómo protege contra amenazas cibernéticas y por qué es esencial para la ciberseguridad. Información para principiantes de Huntress.

Descubre qué es el volcado de datos, por qué los cibercriminales lo buscan y cómo proteger tus volcados de base de datos de las amenazas de seguridad. Guía esencial para profesionales de TI.

Descubre qué hace un director de seguridad, su rol en evolución dentro de la ciberseguridad, las calificaciones necesarias y las oportunidades profesionales en esta guía completa.

