




Ciberseguridad 101
Qué es un LAN ID y su importancia en la ciberseguridad
Descubre qué es un LAN ID, su propósito en la autenticación de red y cómo fortalece la ciberseguridad en redes locales.
ConsentFix es una técnica de phishing que usa ingeniería social al estilo ClickFix para robar un código de autorización de OAuth de Microsoft de un flujo de autenticación legítimo. En lugar de engañar a alguien para que entregue su contraseña directamente, el atacante lo engaña para que complete un paso de autenticación conocido que expone un código de autorización en una URL de redirección vinculada a su sesión. El atacante puede entonces cambiar ese código por tokens de acceso y de actualización, lo que permite acceder a la cuenta aunque la víctima haya usado un flujo de autenticación real de Microsoft.
A continuación, explicamos de dónde viene ConsentFix, cómo se desarrolla el ataque y los pasos que ayudan a reducir tu exposición a él.
ConsentFix toma su nombre, y su truco principal, de una técnica anterior llamada ClickFix. Un ataque ClickFix suele comenzar cuando un usuario encuentra un error falso o un aviso de verificación que le indica resolver una prueba CAPTCHA falsa o hacer clic en un botón "Fix" presentado en la página. Esta acción copia en secreto un comando malicioso al portapapeles del usuario. Luego se le indica que presione un atajo de teclado específico, y esa acción pega y ejecuta el código proporcionado por el atacante en la propia máquina de la víctima. No hay ninguna vulnerabilidad de software involucrada. Todo el ataque depende de que un usuario siga instrucciones que parecen rutinarias.
ConsentFix toma esa misma idea y la aplica a algo diferente: la parte de consentimiento del flujo de OAuth de Microsoft 365, la pantalla que suele aparecer justo después de iniciar sesión, al aprobar el acceso de una aplicación a tu cuenta. La mayoría de las personas hace clic en estas pantallas sin pensarlo dos veces, y ese hábito es precisamente de lo que depende ConsentFix.
Un intento típico de ConsentFix comienza con un señuelo de phishing. La entrega varía: desde servicios para compartir archivos como Dropbox o herramientas para compartir enlaces, que aparecen con frecuencia (a veces protegidos con contraseña para dificultar que las herramientas de seguridad los inspeccionen), hasta SEO poisoning, malvertising y sitios web comprometidos, que también son métodos de entrega comunes y podrían encontrarse con aún más frecuencia. Nuestro equipo analizó estas tácticas con más detalle en nuestro manual de la dark web.
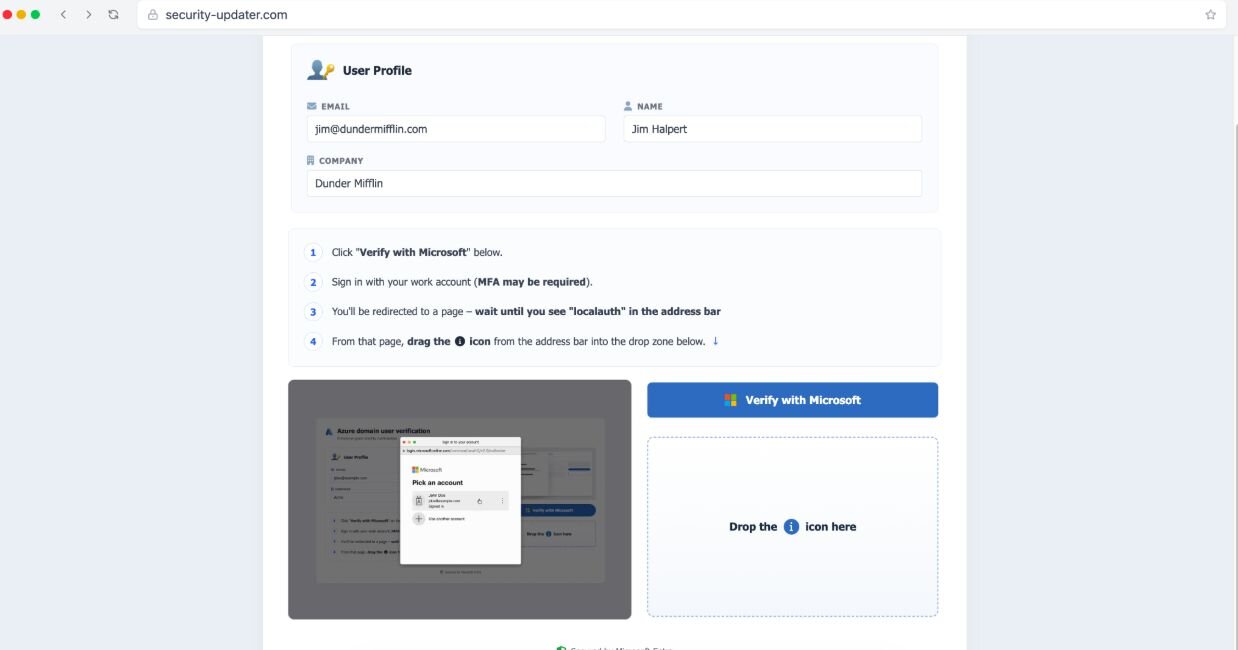
Figura 3: ConsentFix se aprovecha de las técnicas de ClickFix para robar códigos de autorización de OAuth
Observa la figura 3 para ver un ejemplo de ataque ConsentFix. Primero, se le pide al usuario que haga clic en un botón "Verify with Microsoft" e inicie sesión con su cuenta de trabajo. Aquí hay una distinción importante: aunque se le pedirá al usuario que ingrese sus datos de inicio de sesión para completar esta solicitud, la solicitud se dirige a la interfaz de línea de comandos (CLI) de Azure, no a una sesión típica de inicio de sesión de Microsoft 365. Azure devuelve un código de autorización de OAuth destinado a dar acceso a la CLI de Azure. Pero como no hay nada en el sistema del usuario para capturar ese código, la víctima ve un error de "No se puede acceder a este sitio". Sin embargo, ese código de autorización está ahí, visible en la URL devuelta.
A partir de ahí, la página maliciosa le pide al usuario que complete el proceso arrastrando la URL a su navegador. Para la víctima, parece solo un paso adicional para terminar de iniciar sesión. Una vez arrastrado, el atacante captura ese código y lo canjea en su propio dispositivo, completando el intercambio de OAuth y recibiendo tokens de acceso y de actualización válidos, sin necesidad de contraseña ni de evadir la MFA de su lado.
Lo que hace peligroso a ConsentFix es lo que no hace. No pide una contraseña. No necesita vencer la MFA, porque el usuario completa un flujo de autenticación real y legítimo de Microsoft de principio a fin. Ni siquiera las llaves de seguridad y otros métodos de inicio de sesión resistentes al phishing lo detienen, ya que el atacante no busca el inicio de sesión en sí. Busca el token de autenticación que se genera después de completar ese inicio de sesión. ¿No estás familiarizado con la jerga de identidad? No te preocupes, nuestro análisis de lo que realmente significa el robo de tokens de autenticación explica por qué un token de autenticación robado puede causar más daño que una contraseña robada en el mundo actual, centrado en el cloud.
Ese token de autenticación también puede durar más que el momento en que se roba. Según cómo esté configurado tu entorno de Microsoft 365 y qué tokens se emitan, un token de autenticación robado puede seguir siendo válido durante un tiempo incluso después de restablecer la contraseña, hasta que se revoque explícitamente o expire.
Debido a que toda la interacción ocurre dentro de la infraestructura real de Microsoft, en un navegador, sin malware ni archivos inusuales involucrados, las herramientas tradicionales de endpoint a menudo no tienen nada que señalar. El ataque parece, en la superficie, un inicio de sesión normal.
Recientemente, han surgido en foros públicos de cibercrimen tutoriales detallados sobre ConsentFix, incluyendo ejemplos de código, capturas de pantalla de infraestructura e incluso videotutoriales. Algunas publicaciones incluso explican cómo investigar y perfilar objetivos de antemano usando herramientas como LinkedIn, para que los señuelos se adapten a personas específicas en empresas específicas.
Ese tipo de empaquetado importa. Una técnica que antes requería verdadera habilidad técnica ahora viene con una guía paso a paso incluida, lo que baja la barrera para que atacantes con menos experiencia la intenten. Los investigadores de seguridad también han notado kits derivados que se construyen sobre el enfoque original, perfeccionando el señuelo y acelerando la rapidez con la que un atacante puede actuar una vez que se roba un token de autenticación. La misma tendencia aparece en kits de modelo de phishing como servicio como el kit de phishing mediante código de dispositivo Kali365, que empaquetan el abuso de OAuth y de código de dispositivo en ofertas listas para usar, pensadas para atacantes con menos habilidad.
La concientización sigue siendo importante aquí. Estos ataques cuentan con que las personas avancen por un proceso conocido sin detenerse a pensar, así que entrenar a los usuarios para que se detengan y se pregunten por qué un paso de inicio de sesión les pide arrastrar un enlace hacia su navegador, o presionar una combinación de teclas inusual, puede detener un intento antes de que comience.
Pero la concientización sola no cerrará la brecha, porque ConsentFix está diseñado para parecer rutinario. Algunos pasos técnicos que ayudan:
La Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA) publica configuraciones base seguras y guías para Microsoft 365 y Google Workspace a través de su proyecto Secure Cloud Business Applications (SCuBA), que es un buen punto de referencia para ajustar estas configuraciones. Puedes encontrarlo en la guía Secure Cloud Business Applications (SCuBA) de CISA. ConsentFix también es un primo cercano de nuestra investigación sobre phishing mediante código de dispositivo en Azure y Google, otra técnica que abusa de flujos legítimos de inicio de sesión de Microsoft para robar acceso sin necesidad de una contraseña.
ConsentFix es prueba de que el phishing ya no tiene que parecer phishing. No hay una página de inicio de sesión falsa ni una contraseña que robar. Solo un paso con apariencia conocida, insertado en un proceso en el que la gente ya confía, y así, sin más, las llaves cambian de manos.
Por eso la defensa en capas importa tanto aquí. Security Awareness Training ayuda a tu gente a detectar el momento en que algo se siente fuera de lugar, ya sea un enlace que les piden arrastrar a un lugar que no corresponde o un paso de inicio de sesión que no termina de cuadrar. Pero las personas son humanas, y hasta las mejor capacitadas tienen un mal día. Ahí es donde entra en juego Managed ITDR, que vigila los rastros que deja un token de autenticación robado para que un breve descuido no se convierta en una toma de control de una cuenta completa.
Capacita a tu gente para detectarlo. Construye la red de seguridad para cuando no puedan. Así es como cierras la brecha que ConsentFix está diseñado para aprovechar.
No exactamente. Un correo de phishing suele ser cómo comienza el ataque, pero ConsentFix en sí es la técnica usada una vez que alguien hace clic: lograr que el usuario complete un paso falso dentro de un flujo real de inicio de sesión de Microsoft que expone discretamente un código de autorización de OAuth (a través de la URL de redirección), el cual el atacante luego intercambia por tokens de acceso y de actualización.
No. ConsentFix funciona evitando la MFA en lugar de pasar por ella. El usuario completa un paso de autenticación legítimo que ya satisfizo la MFA, así que no se activa un desafío adicional en ese flujo, y el atacante se queda con un token de autenticación válido en lugar de una contraseña. Para más contexto sobre por qué la MFA sigue importando, y cuáles son sus límites, lee cómo la autenticación multifactor salva al SMB.
ClickFix engaña al usuario para que ejecute código malicioso en su propio dispositivo mediante una falsa verificación. ConsentFix usa ese mismo truco de engañar al usuario, pero apunta en cambio a las pantallas de consentimiento OAuth de Microsoft 365, con el objetivo de robar un código de autorización de OAuth, y los tokens de acceso y de actualización en los que se convierte, en lugar de ejecutar código localmente.
No siempre. Dependiendo de cómo esté configurado tu entorno de Microsoft 365 y de qué tokens haya robado el atacante, esos tokens pueden seguir siendo válidos hasta que se revoquen o expiren, incluso si restableces la contraseña. Por eso la revocación rápida de tokens y la revisión del consentimiento de aplicaciones son tan importantes como la higiene de contraseñas.
Cualquier organización que use Microsoft 365 puede ser blanco de ataques, pero los usuarios con acceso a datos sensibles o permisos elevados representan objetivos de mayor valor, ya que un token de autenticación robado puede conllevar cualquier acceso que ese usuario ya tenga.
Recursos adicionales
Descubre qué es un LAN ID, su propósito en la autenticación de red y cómo fortalece la ciberseguridad en redes locales.
Descubre qué es la supervisión de servidores, por qué es fundamental para la ciberseguridad y cómo implementar estrategias de supervisión eficaces para proteger tu infraestructura de TI.
Conoce los roles, responsabilidades, habilidades y perspectivas de carrera de un gerente de ciberseguridad. Descubre cómo estos líderes protegen a las organizaciones de las amenazas cibernéticas.

