
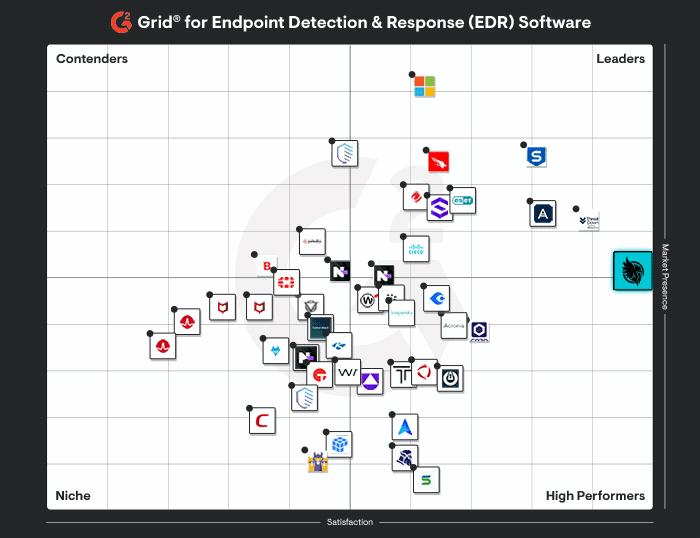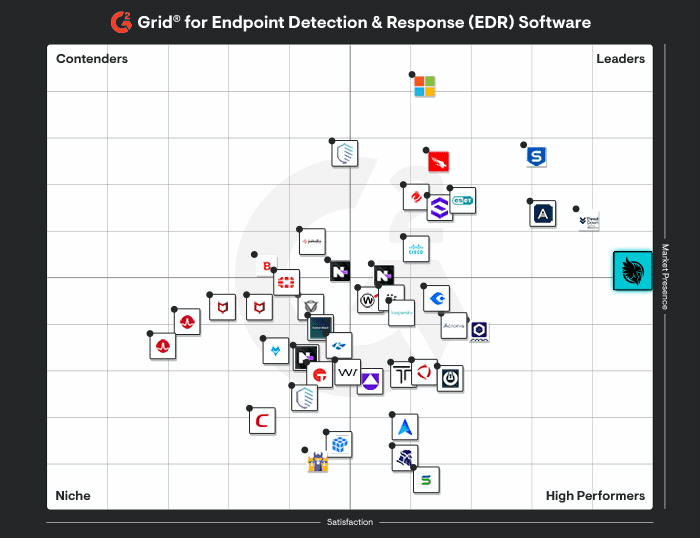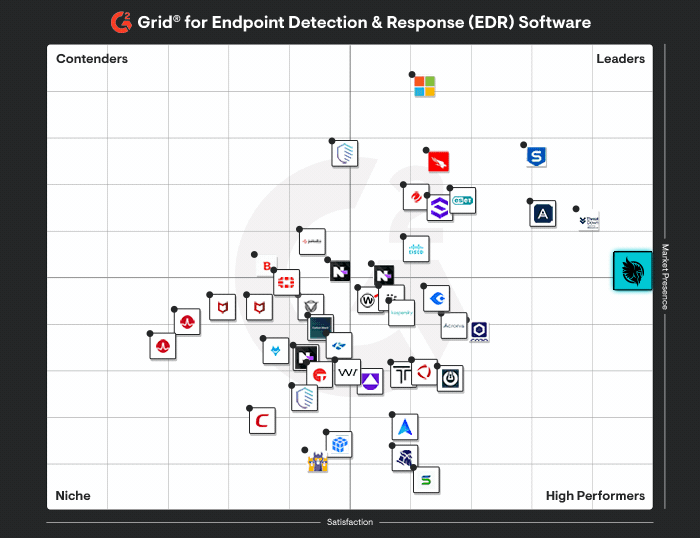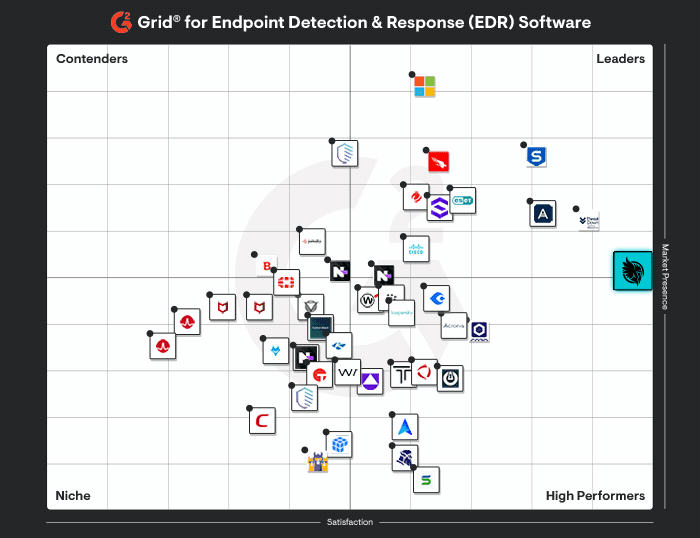





Huntress frente a Petra Security

Descubre por qué las empresas eligen Huntress en lugar de Petra Security

  • Detección de amenazas a la identidad en tiempo real, validada por un SOC impulsado por IA, liderado por humanos y disponible 24/7

  • Cobertura completa de la plataforma en identidad, endpoint y correo electrónico, no solo Microsoft 365

  • Creado para durar, con una década protegiendo empresas a gran escala

Vive la diferencia de la seguridad y experiencia de nivel empresarial. Solicita una demo hoy o pruébalo tú mismo con nuestra prueba gratuita.


Programa tu demo
Al enviar este formulario, aceptas nuestros Términos de servicio & Política de privacidad
Huntress frente a la competencia

Altamente calificado por los clientes de Huntress

No te quedes solo con nuestra palabra: descubre por qué empresas como la tuya confían en Huntress por encima de otros competidores.

Review Star 1Review Star 2Review Star 3Review Star 4Review Star 5
4.9/5 según cientos de reseñas en G2
Leer más en G2

Funciona con lo que ya usas

Huntress no te pide que descartes tu stack. Conéctalo en minutos con integraciones
predefinidas para las herramientas que ya usas

Ciberseguridad diseñada con un propósito y respaldada por expertos

Detección y respuesta de amenazas de identidad
Logotipo de Huntress
Ícono de marca de verificación

Monitoreo de identidad 24/7, detección de secuestro de sesión, detección de OAuth malicioso y ahora investigación orquestada por IA a través de Athena, tanto para Microsoft 365 como para Google Workspace.

Petra
No

Detección exclusiva para Microsoft 365, sin agente de endpoint ni cobertura de Google Workspace

Análisis respaldado por humanos
Logotipo de Huntress
Ícono de marca de verificación

La IA investiga cada detección junto con nuestro SOC 24/7. Las amenazas de alta confianza se pueden resolver a velocidad de máquina. Mientras que la actividad ambigua o nueva se escala a expertos humanos, para que actúes sobre amenazas confirmadas, no sobre ruido.

Petra
No

SOC automatizado con supervisión humana limitada; una alerta rápida no es lo mismo que una validada

Personalización y ajuste
Logotipo de Huntress
Ícono de marca de verificación

Control detallado con reglas de acceso, excepciones de viaje y supresión de alertas

Petra
No

Sin ajustes disponibles; un enfoque único para todos

Innovación con impacto
Logotipo de Huntress
Ícono de marca de verificación

Hoja de ruta con propósito, impulsada por las necesidades de los clientes y el panorama de amenazas

Petra
No

Cambios innovadores frecuentes, pero con poca evidencia de eficacia en el mundo real

Investigaciones de incidentes
Logotipo de Huntress
Ícono de marca de verificación

Timeline para ITDR ofrece un informe de investigación para cada incidente, con contexto, resumen, línea de tiempo del incidente y detalles de remediación.

Petra
No

Buen pulido en los informes actuales, pero el informe por sí solo no te dice si lo que contiene es un incidente real o ruido de fondo

Informes
Logotipo de Huntress
Ícono de marca de verificación

Huntress ITDR incluye Lookback con un historial de inicio de sesión de Microsoft 365 de seis meses, con detecciones de robo de credenciales, robo de tokens de autenticación y accesos no deseados.

Petra
No

El informe de incidentes de Petra incluye una descripción general de la amenaza, una línea de tiempo del ataque con un informe retrospectivo de seis meses, un visor de registro de actividad y acciones de remediación.

Detección impulsada por IA
Logotipo de Huntress
Ícono de marca de verificación

Athena, nuestra capa de orquestación de IA, ejecuta más de 14 agentes entrenados con datos y procedimientos operativos de Huntress, supervisados por expertos en seguridad, además de bloqueo de infraestructura de adversarios a nivel de toda la flota en más de 60.000 tenants

Petra
No

Detección basada en aprendizaje automático solo en registros de Microsoft, sin correlación con endpoints ni entre plataformas

Detección y respuesta de amenazas en endpoints
Logotipo de Huntress
Ícono de marca de verificación

EDR diseñado específicamente para ofrecer detección de amenazas de alta precisión, monitoreo 24/7 y respuesta rápida

Petra
No

No cuentan con su propia solución de Detección y respuesta para endpoints (EDR)

SIEM
Logotipo de Huntress
Ícono de marca de verificación

Diseñado desde cero para reducir la complejidad y el costo de la recolección, el análisis y el almacenamiento de registros. Los datos de ITDR se almacenan en SIEM sin costo adicional durante un año

Petra
No

Oferta de SIEM limitada con ingesta de fuentes limitada.

Security awareness training (SAT)
Logotipo de Huntress
Ícono de marca de verificación

Capacitación fácil de gestionar, con contenido atractivo respaldado por expertos y basado en inteligencia de amenazas del mundo real, para reducir el riesgo humano y ayudar a construir una cultura de seguridad

Petra
No

Sin oferta de security awareness training

SOC global 24/7
Logotipo de Huntress
Ícono de marca de verificación

SOC presente en EE. UU., Reino Unido y Australia: expertos en seguridad reales que te devuelven la llamada

Petra
No

SOC de alcance limitado con un equipo pequeño.

Gestión de la postura de seguridad de identidad
Logotipo de Huntress
Ícono de marca de verificación

Endurecimiento de identidades de Microsoft 365 gestionado: Huntress Managed ISPM encuentra brechas en la postura de seguridad, crea y mantiene políticas para abordar las tácticas más recientes de los atacantes, las implementa según un cronograma guiado y aplica las políticas de forma continua para corregir la desviación de configuración en minutos, de modo que los atacantes no logren un punto de apoyo persistente.

Petra
No

Oferta emergente de gestión de postura.

Obtén resultados de otro nivel con Huntress

Tecnología diseñada con un propósito, nunca improvisada
La tecnología de nivel empresarial de Huntress, diseñada con un propósito específico, se basa en el conocimiento de nuestros expertos en amenazas y está optimizada para nuestro SOC 24/7. Solo recibirás alertas cuando un incidente requiera tu atención, lo que reduce en gran medida la fatiga por alertas y los falsos positivos.
Experiencia humana reconocida en la industria
Expertos en amenazas reconocidos en la industria, que abarcan investigación, inteligencia, operaciones, caza de amenazas, SOC, respuesta y soporte, ofrecen protección, detección y respuesta ante amenazas de alta fidelidad.
Cobertura 24/7 totalmente administrada
Nosotros nos encargamos del trabajo pesado, gestionando y monitoreando todos los productos de Huntress. Tú obtienes cobertura las 24 horas, los 7 días de la semana, en todo el mundo. Siempre hay personas listas para ayudarte cuando lo necesitas.

Testimonios

The Huntress Managed Security Platform

Lo que dice la gente sobre Huntress Managed EDR
G2 Award LogoG2 Award LogoG2 Award LogoG2 Award Logo

Menos niebla, más hechos

Cuando se trata de la seguridad de identidad en Microsoft 365, el pronóstico suele ser nublado, especialmente cuando algunos proveedores recurren a medias verdades o datos convenientemente recortados para promocionar sus productos. Lee nuestra publicación de blog "Cloudy with a Chance of Misinformation: Debunking Microsoft 365 & Identity Myths" para saber más.
