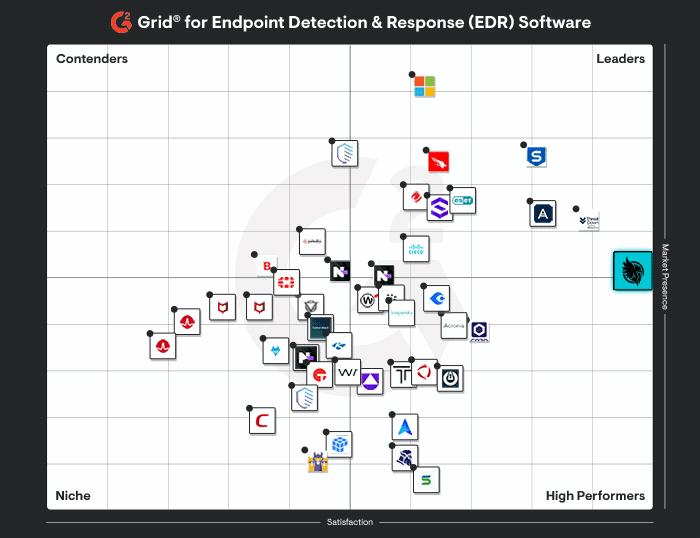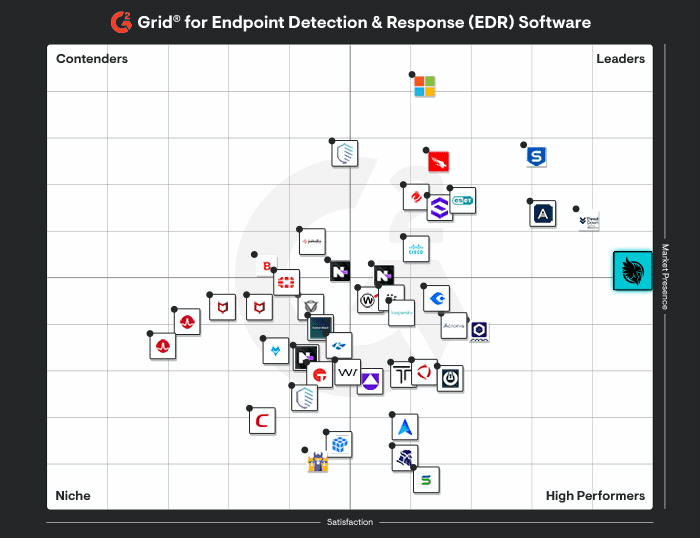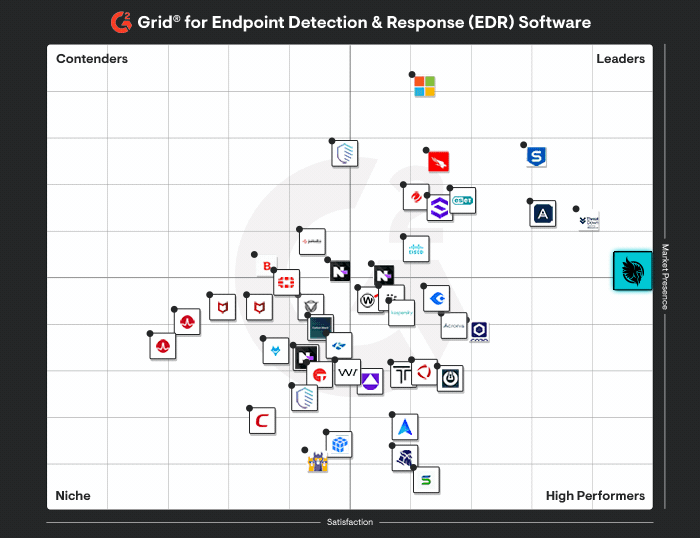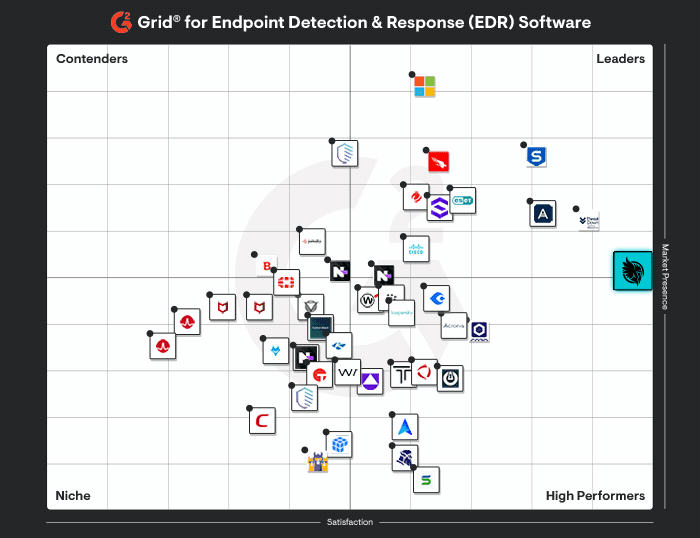





Huntress vs. Blumira
Descubre por qué las empresas eligen Huntress en lugar de las soluciones de Blumira
- Totalmente gestionado para ofrecer detección y respuesta proactivas ante amenazas, lideradas por humanos, lo que elimina la carga administrativa
- Más fácil de implementar y más eficiente para los equipos de TI y los MSP
- Precios transparentes con mejor retorno de la inversión
Experimenta la diferencia de una seguridad y experiencia de nivel empresarial. Solicita una demo hoy o pruébalo tú mismo con nuestra prueba gratuita.
Ciberseguridad diseñada con un propósito y respaldada por expertos para todo tipo de negocios
Se implementa en minutos con una configuración simple de un clic, sin appliances, sin equipos Linux y sin sobrecarga adicional. Smart Filtering y nuestro SOC experto reducen el 95 % del ruido antes de que llegue a ti.
La configuración toma de 1 a 4 horas. Se requiere al menos un recolector de Linux físico o virtual por cliente para fuentes de registro como el tráfico del firewall. Los socios mencionan en sus informes fatiga por alertas debido al alto volumen de alertas con filtrado limitado.
Un agente de EDR ligero monitorea los endpoints en busca de mecanismos de persistencia maliciosos, procesos sospechosos y actividad manual de atacantes. El Huntress SOC investiga y remedia las amenazas en tu nombre. Esta visibilidad y respuesta de endpoints no depende de herramientas de terceros y no requiere ajustes por parte del socio.
La plataforma XDR incluye un agente que extiende la visibilidad de endpoints mediante la recopilación de registros y un aislamiento de endpoints automatizado o manual limitado. Si bien mejora las detecciones, no ofrece telemetría completa a nivel de proceso ni funciones nativas de EDR, como el análisis detallado de procesos. Para un monitoreo integral a nivel de proceso, puede ser necesaria la integración con soluciones de EDR de terceros.
Ofrece ITDR administrado las 24 horas, los 7 días de la semana para Microsoft 365 y Google Workspace, con investigación liderada por personas ante amenazas basadas en identidad. El Huntress SOC toma acciones de respuesta directas y brinda orientación para la remediación.
Detecta comportamientos sospechosos en Microsoft 365 y Google Workspace, y luego activa playbooks automatizados para notificar a los equipos de TI. No hay correlación de identidades entre sistemas, ni caza de amenazas basada en credenciales, y la responsabilidad de investigar y responder recae en los clientes.
Huntress Managed SAT ofrece contenido de capacitación atractivo y respaldado por expertos, construido sobre inteligencia de amenazas del mundo real, para reducir el riesgo humano, a la vez que ayuda a construir una cultura de seguridad.
No disponible.
Huntress combina detecciones avanzadas con un SOC humano disponible las 24 horas, los 7 días de la semana, que investiga y responde a amenazas reales, para que tu equipo no tenga que hacerlo. Solo Huntress responde de forma proactiva en tu nombre.
Blumira, en cambio, muestra alertas, pero no las clasifica ni actúa sobre ellas, dejándote a cargo de cada investigación. Y si bien Blumira puede detectar amenazas de identidad, necesita tu intervención para remediarlas.
El SOC de Huntress, disponible las 24 horas, los 7 días de la semana, revisa las alertas, brinda contexto y remedia por ti con tu permiso. Entrega los pasos de remediación en texto simple, junto con un botón de Remediación Asistida de un clic.
No cuenta con un SOC proactivo: tú eres responsable del 100 % de la clasificación y remediación. Los playbooks preconstruidos requieren iniciar sesión en la consola y seguir una guía manual paso a paso, lo que exige un equipo interno para evaluar y responder.
Integraciones directas de alertas con PSA para la generación de tickets en múltiples PSA. La mayoría de los incidentes se pueden resolver mediante un ticket de PSA sin necesidad de iniciar sesión en la consola.
Integraciones básicas con soporte limitado de PSA. Aun así, se requiere iniciar sesión para usar los playbooks de respuesta y resolver alertas.
Tarifas fijas para mantener una facturación predecible, sin sorpresas ocultas. Huntress te ayuda a proteger más sin pagar más.
La matriz de precios escalonada vincula las funciones a licencias por usuario o por agente, lo que aumenta la complicación y la confusión.