Nate O’Brien aporta más de una década de experiencia en ciberseguridad al equipo de Huntress, con una pasión por hacer que las soluciones de seguridad avanzadas sean accesibles para todos. Su camino hacia la ciberseguridad comenzó con una mente curiosa y una habilidad para resolver problemas, ya fuera descifrando la contraseña de un módem dial-up de 26kbps para jugar hasta tarde en la noche o explorando el funcionamiento interno del software y el hardware de las computadoras.
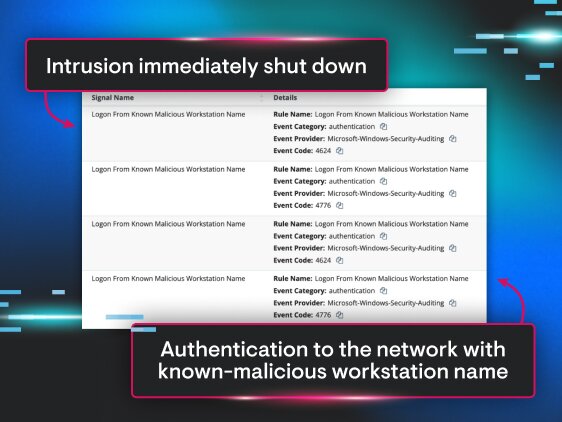
En Huntress, Nate se enfoca en brindar a las organizaciones nuestro producto Managed SIEM, dando acceso a quienes tradicionalmente quedaban excluidos de las capacidades de SIEM por su costo y complejidad. Con una maestría en tecnología de la información, especializada en ciberseguridad y programación, ha cultivado sus habilidades en roles en LogRhythm y Tanium, donde desarrolló reglas de detección, gestionó soluciones de respuesta a amenazas y lideró la innovación de productos.
Fuera del trabajo, Nate disfruta de los videojuegos, la lectura y hacer trabajos de electrónica y carpintería. ¿Su consejo de ciberseguridad favorito? "¡Si nunca lees tu correo electrónico ni tus mensajes de texto, no pueden hacerte phishing!"