Casey Smith

Casey Smith

Former Staff Threat Intelligence AnalystHuntress

La trayectoria de Casey Smith en ciberseguridad comenzó a principios de la década de 2000 en Cisco Systems, donde contribuyó a la innovadora iniciativa SAFE (Secure Architecture for Empresarial) — lo que despertó una pasión de toda su carrera por poner a prueba los límites de los sistemas defensivos. Es cocreador de Atomic Red Team, un marco de pruebas de código abierto ampliamente adoptado, y ha ocupado roles importantes en Red Canary, Thinkst Canary y en el sector financiero. 

En Huntress, Casey se enfoca en tácticas de adversarios con un interés particular en los ataques basados en identidad. Lo impulsa una filosofía simple pero poderosa: si no lo has probado, no funciona. Cuando no está venciendo a los adversarios con astucia, puedes encontrar a Casey explorando el aire libre de Colorado o sumergido en un buen libro de no ficción.


Entradas de blog de este autor

Más información sobre El phishing mediante código de dispositivo de Microsoft 365 sigue evolucionando: Railway, BL Networks y más
El phishing mediante código de dispositivo de Microsoft 365 sigue evolucionando: Railway, BL Networks y más
Blog

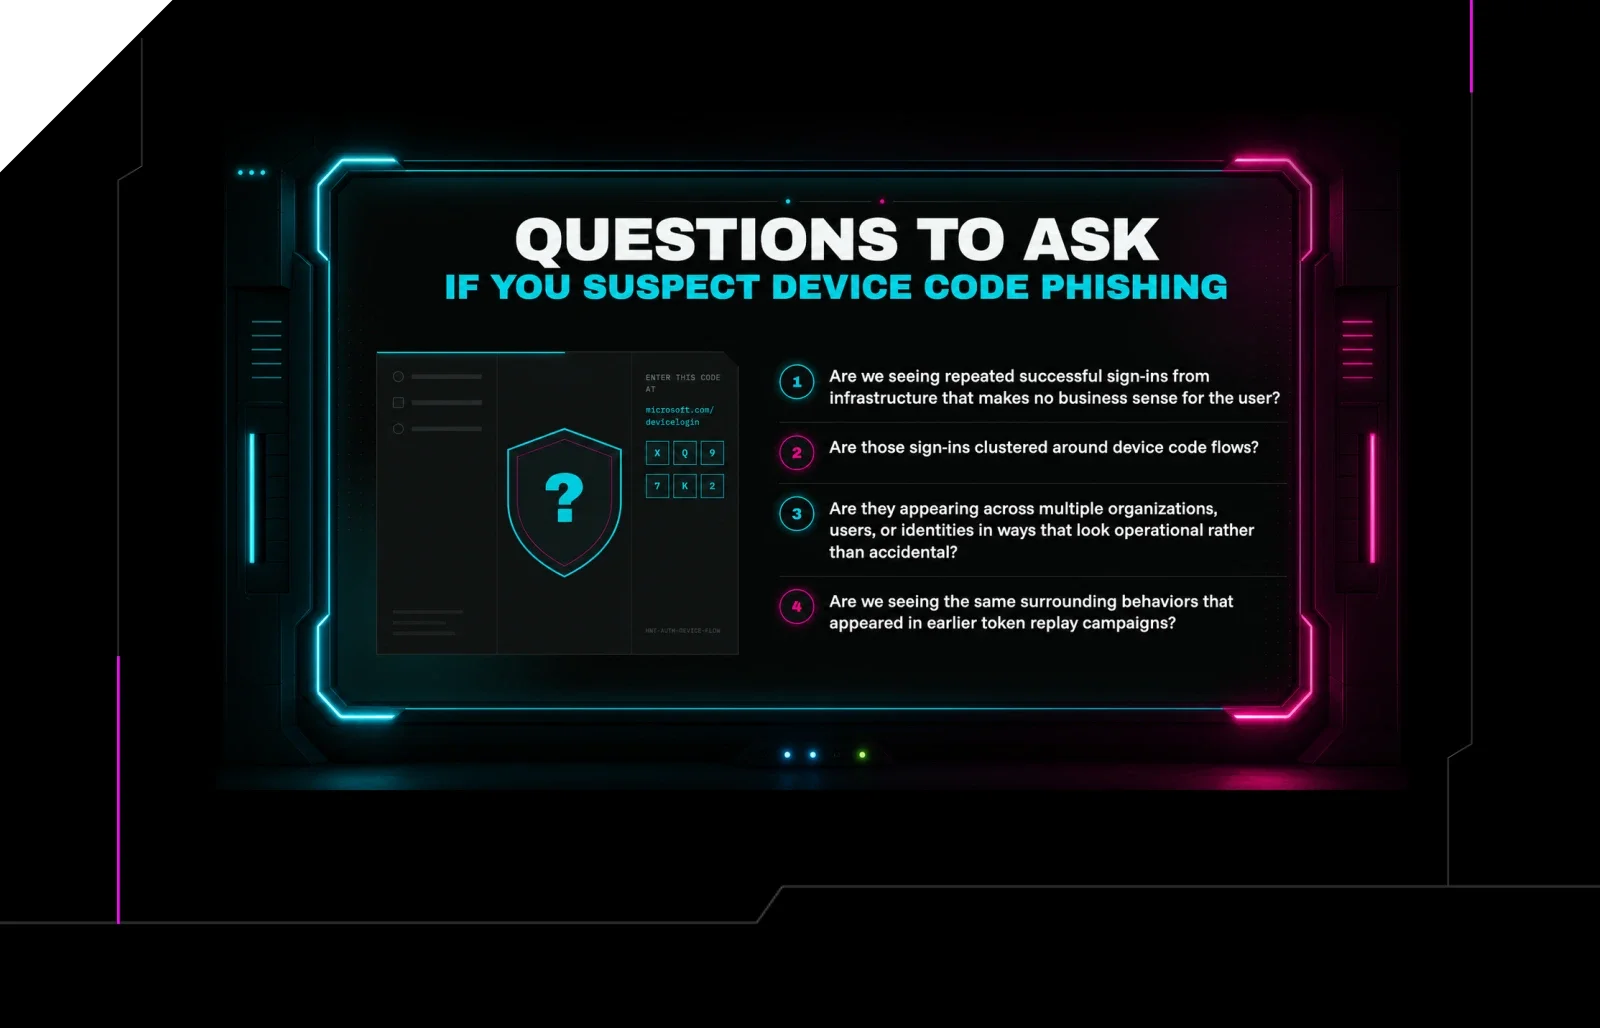
Huntress está rastreando una oleada en evolución de phishing mediante código de dispositivo que abusa de los flujos de inicio de sesión confiables de Microsoft 365. Conoce las señales que los defensores deben vigilar y cómo responder.

Más información sobre OpenClaw, agentes descontrolados e higiene de aplicaciones
OpenClaw, agentes descontrolados e higiene de aplicaciones
Blog

Los agentes de IA de OpenClaw representan un riesgo de seguridad en los inquilinos de Microsoft porque a menudo reciben permisos de cloud amplios y de alto impacto que un atacante podría heredar de inmediato si el agente se ve comprometido. Descubre por qué la higiene proactiva de aplicaciones, que incluye el monitoreo continuo y la reducción de permisos innecesarios, es esencial para gestionar esta amenaza basada en identidad.